Fortify SSC 24.X 搭建
Fortify Software Security Center 是一款基于浏览器的产品,可在整个软件开发生命周期中提供一组功能,以自动检测应用程序中的安全漏洞。它通过提供来自 OpenText™ Fortify Static Code Analyzer、OpenText™ Fortify ScanCentral SAST、OpenText™ Fortify ScanCentral DAST 和 Sonatype 的关联数据,帮助安全和开发团队协同工作,通过其协作在线环境快速准确地解决安全漏洞。
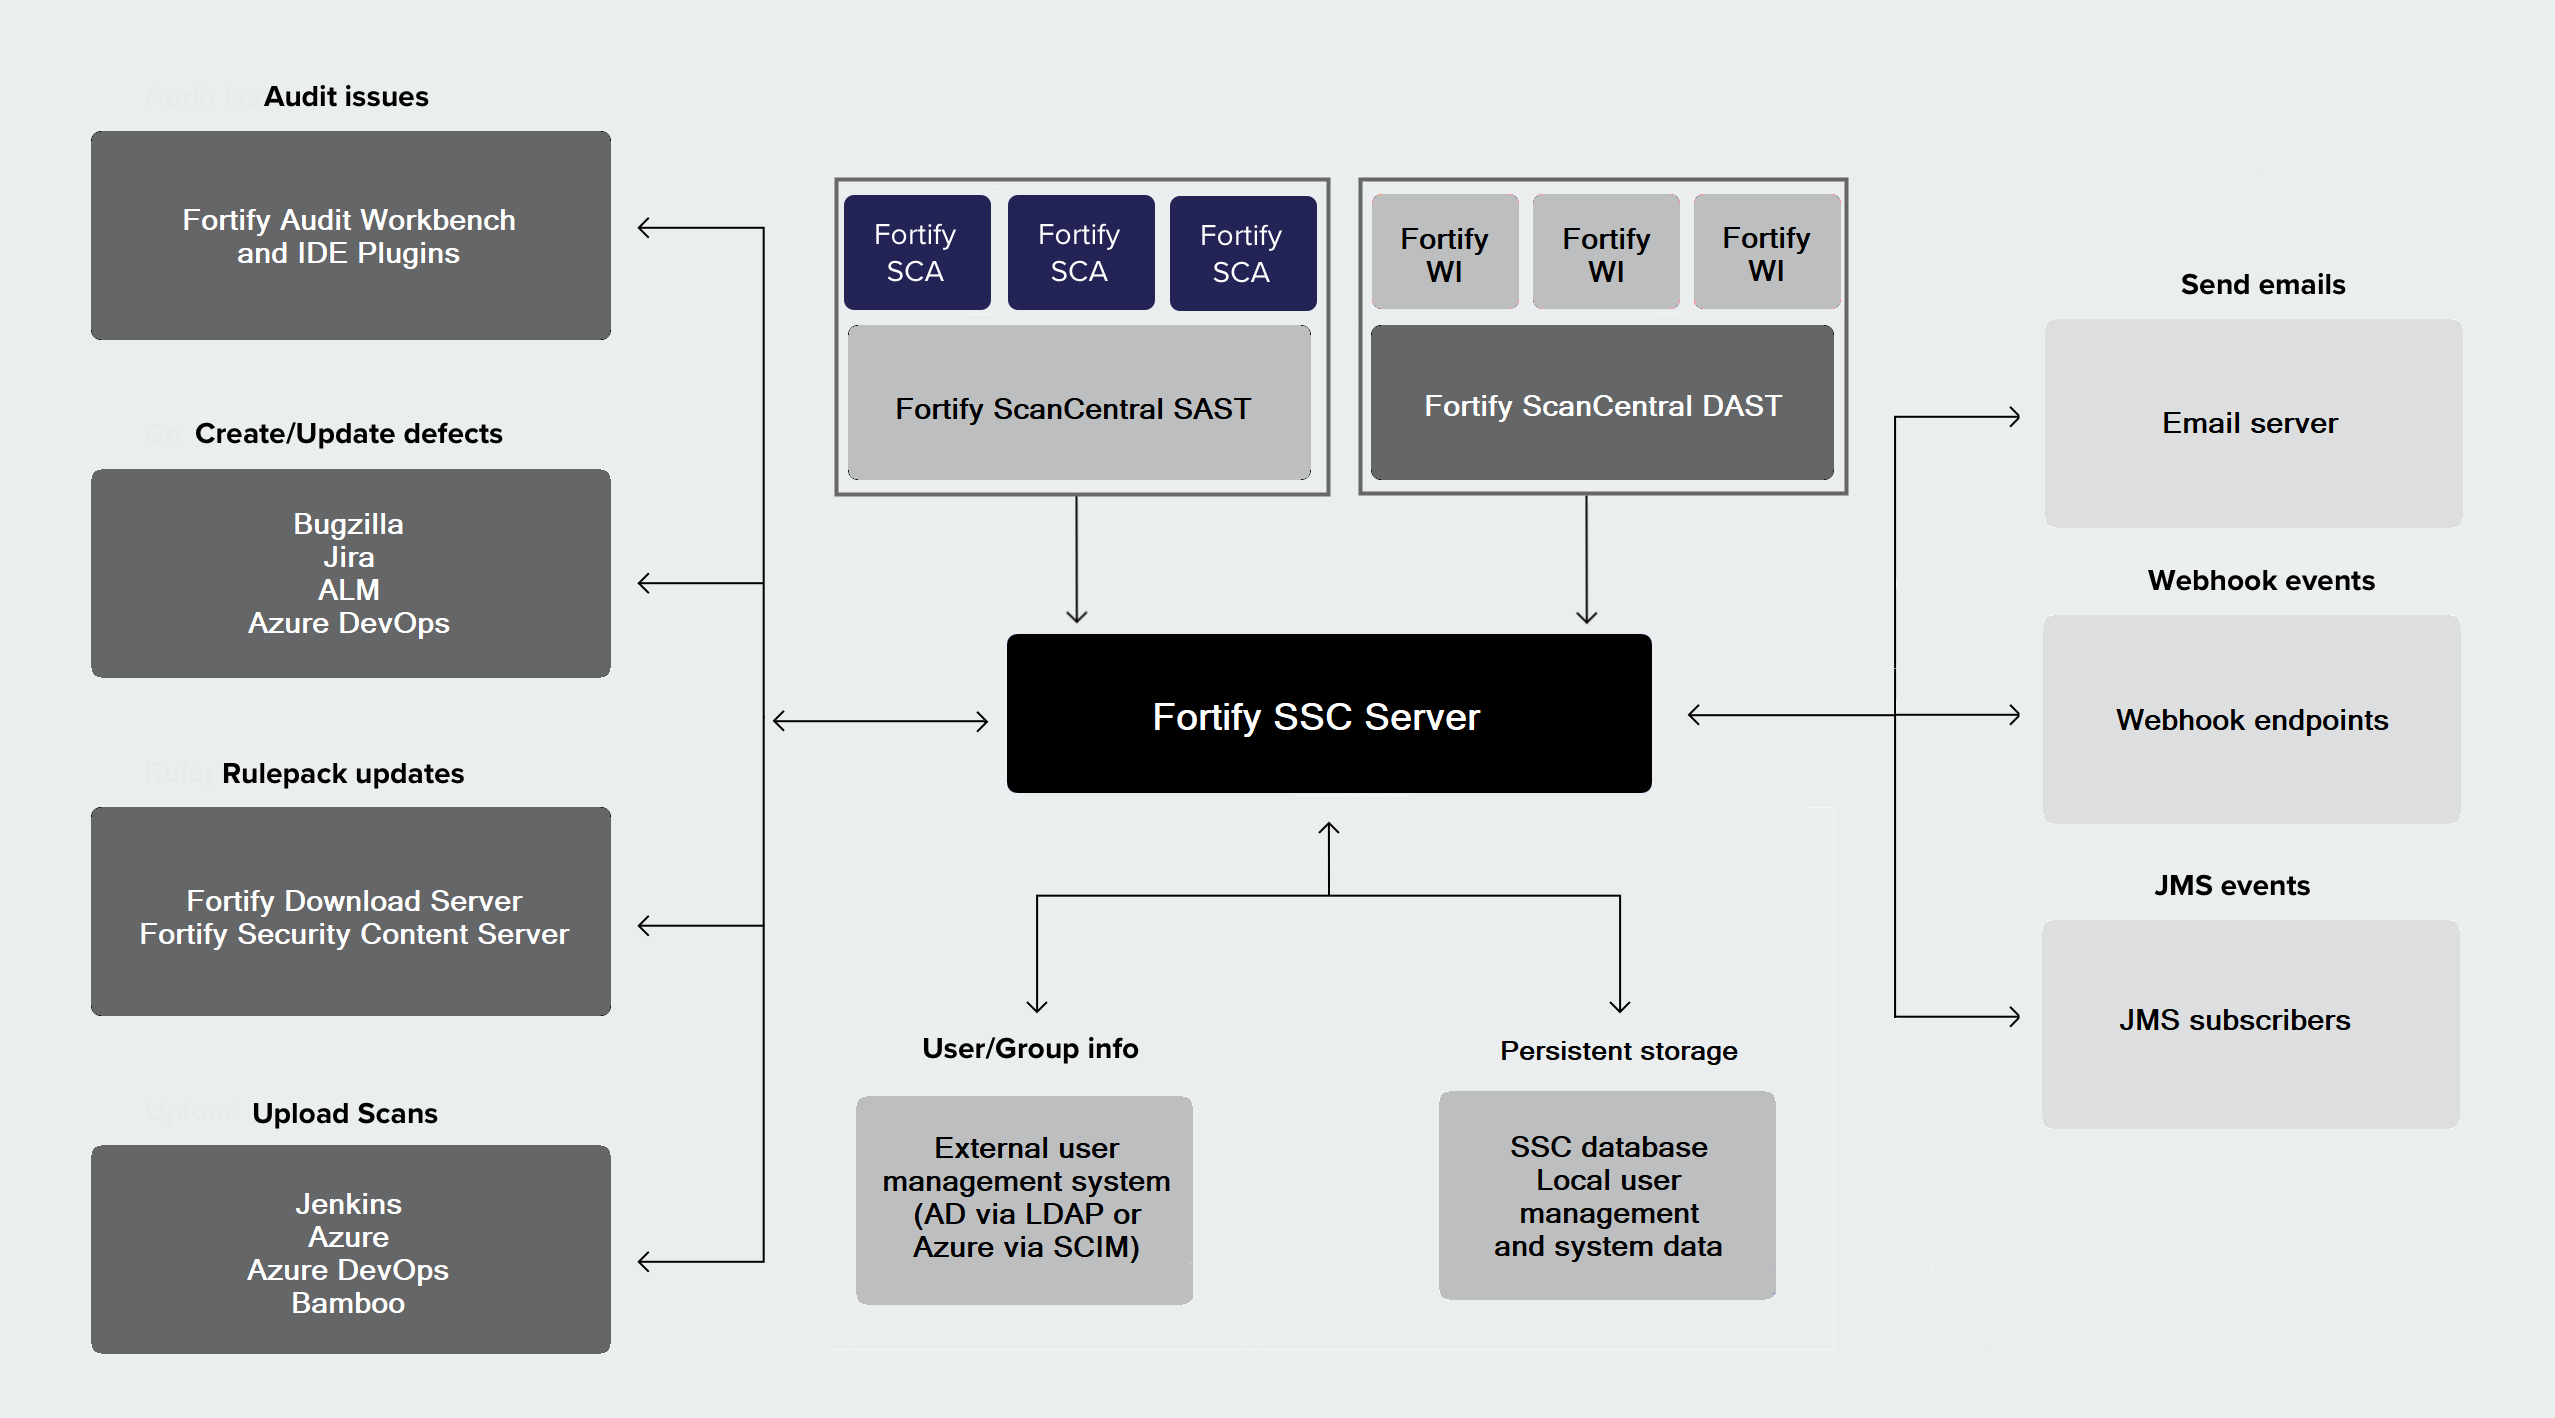
环境
- 系统:Windows Server 2022
- 软件: Apache Tomcat 9.0.x 、 JDK 17、Fortify Software Security Center 24.2
- 数据库: MySQL 8.0.x
- 账号: 管理员权限
安装步骤
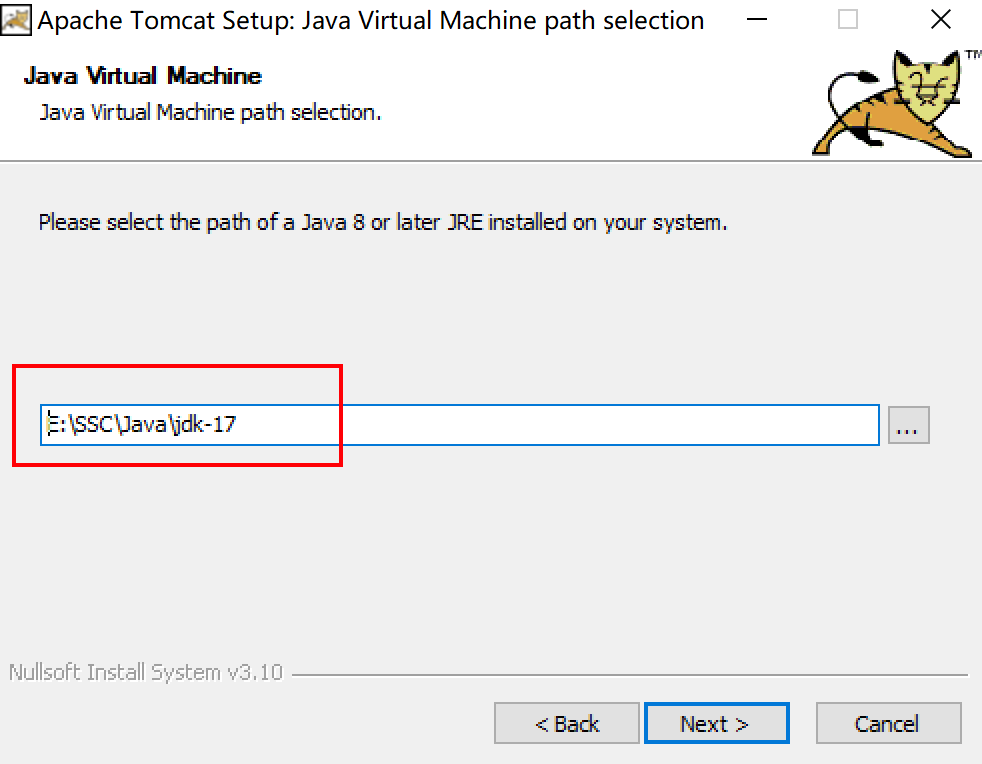
安装并配置JDK环境
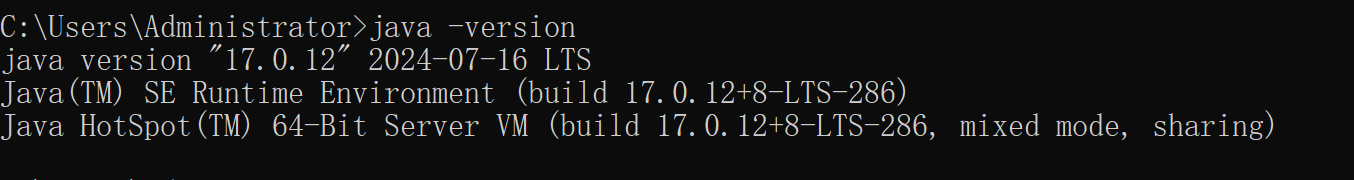
安装JDK17,配置JDK环境变量,打开命令行输入 java、javac、java - version均有相应回显
安装并配置MySQL
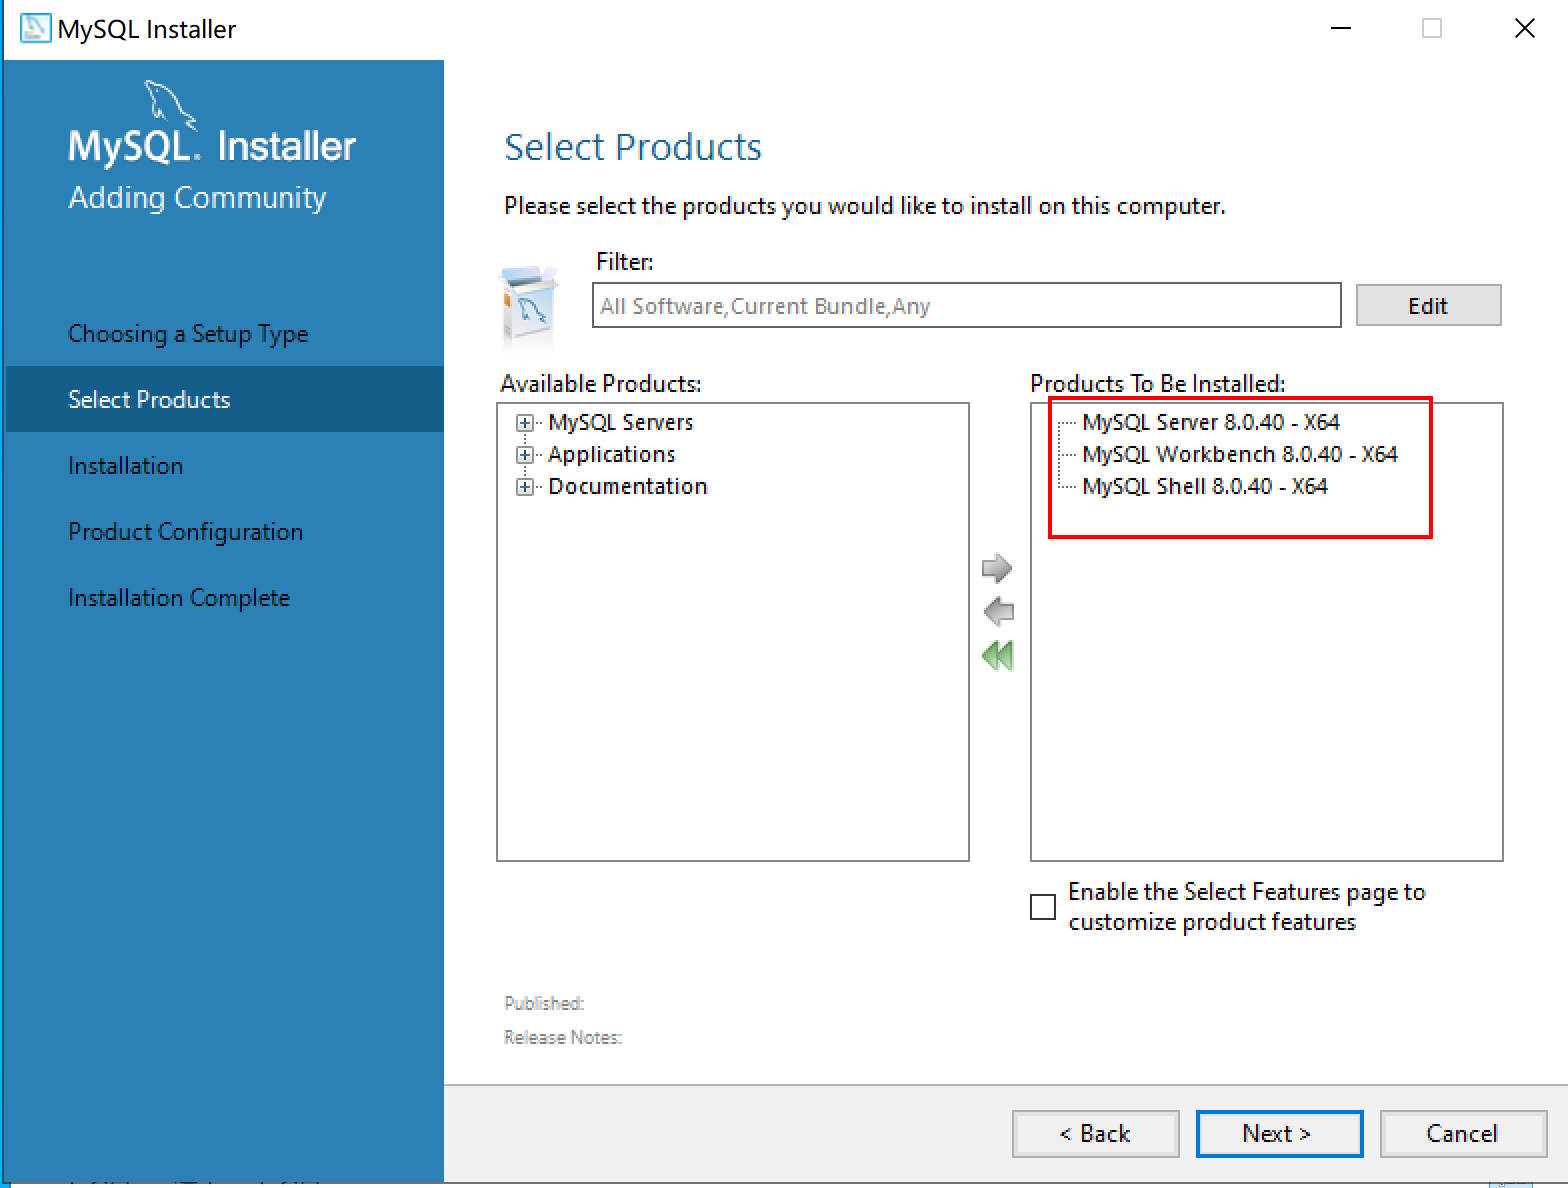
安装MySQL,选择Custom
安装完成后修改my.ini文件(必需)
在[mysqld]和[mysqldump]部分中,均设置max\_allowed\_packet为1G,如果没有[mysqldump],则需要自己创建
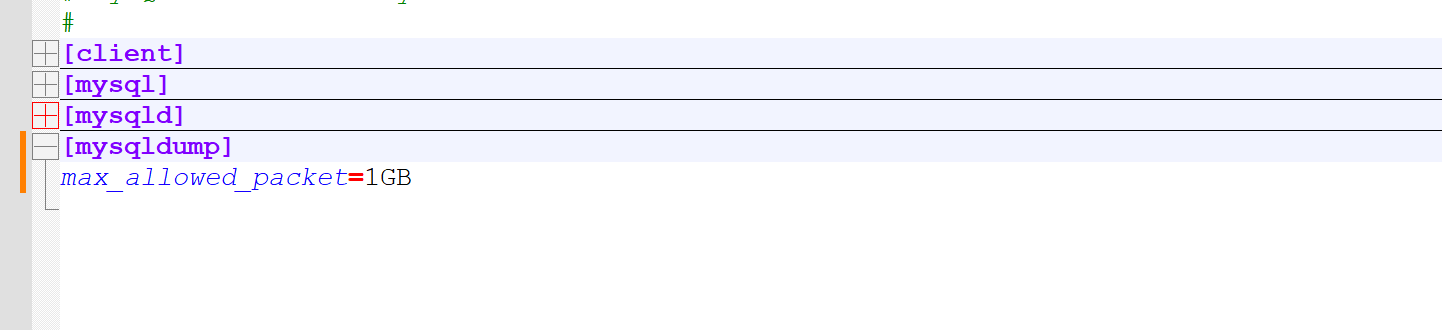
在[mysqld]部分修改
| 选项 | 值 |
|---|---|
| default_storage_engine | INNODB |
| innodb_buffer_pool_size | 512M |
| innodb_lock_wait_timeout | 300 |
| innodb_log_file_size | 512M |
| max_allowed_packetv | 1G |
| sql-mode | “TRADITIONAL” |
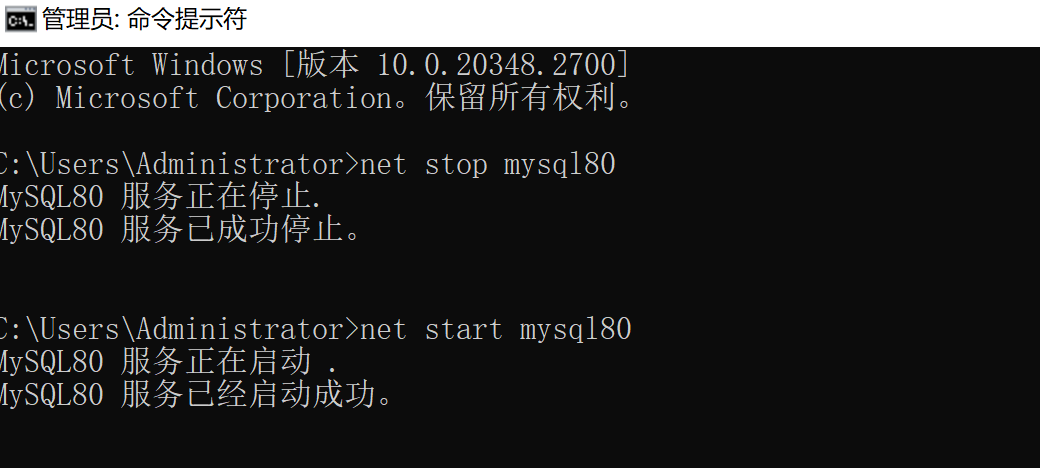
保存配置,命令行重启服务(要管理员权限)
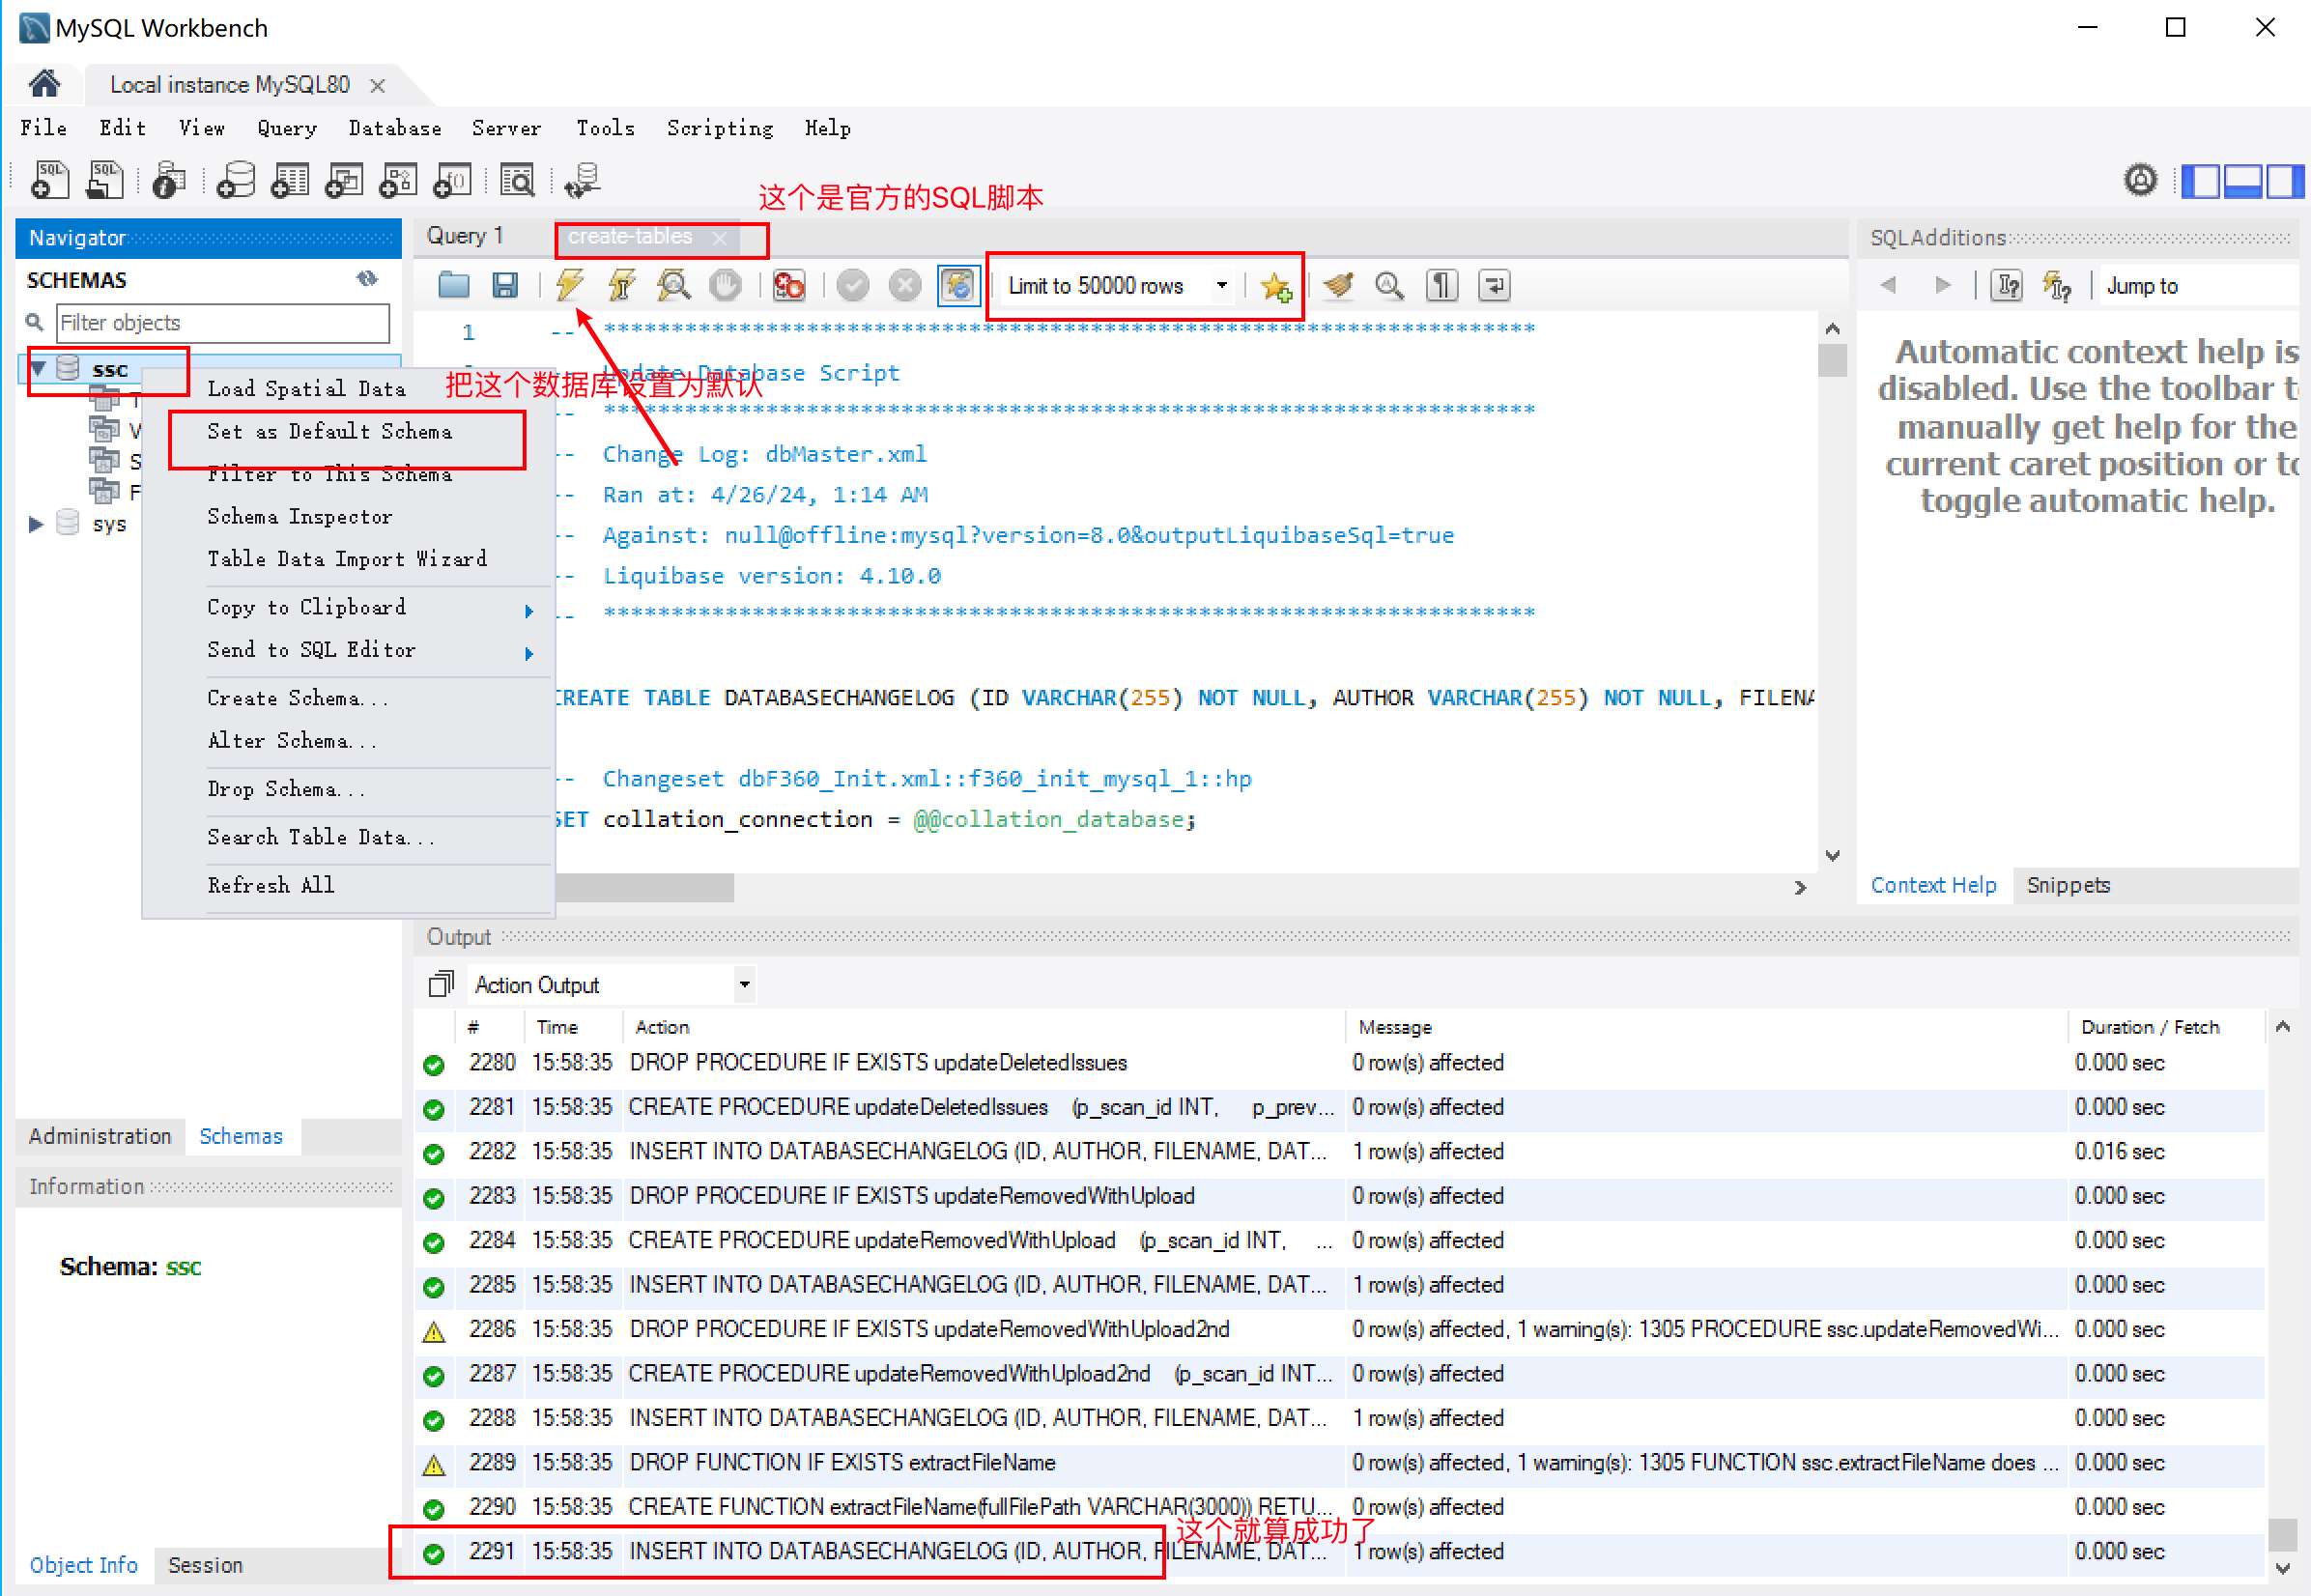
导入官方提供的SQL脚本
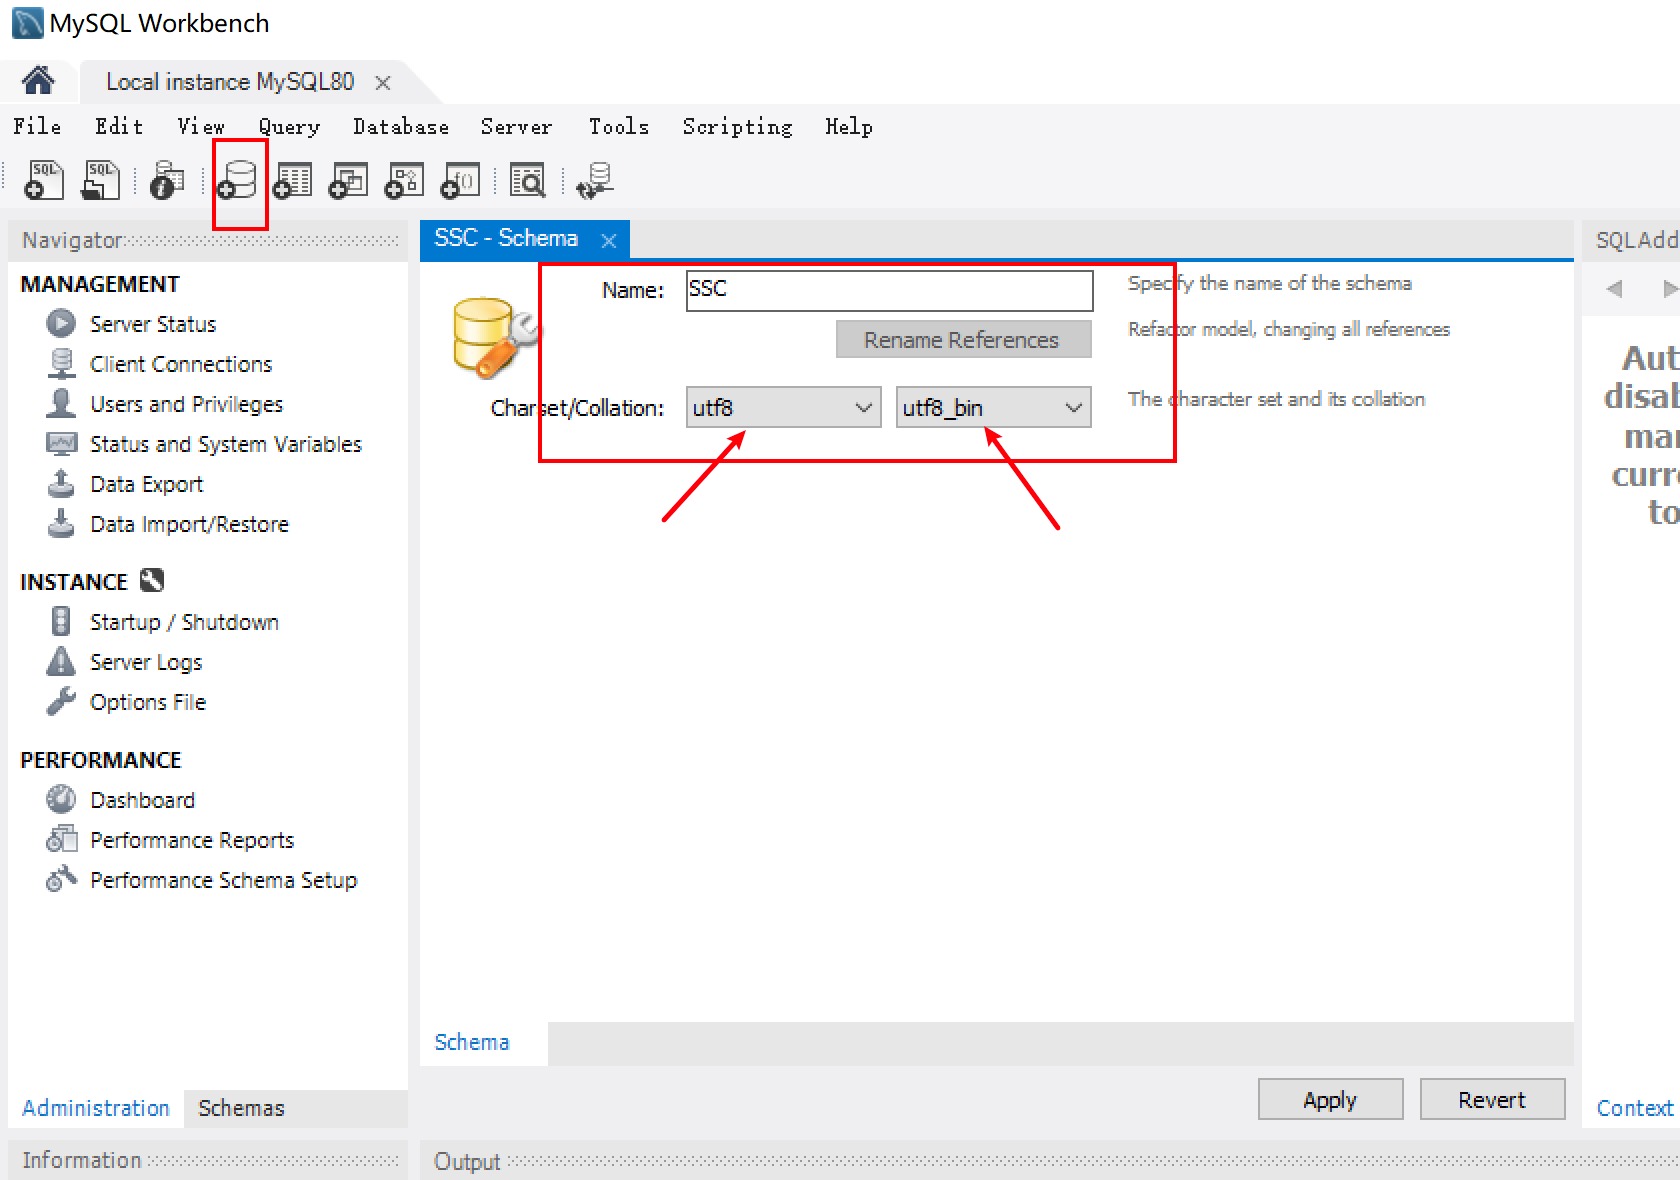
新建数据库并导入SQL脚本:数据库字符集设置为utf8\\uft8\_bin
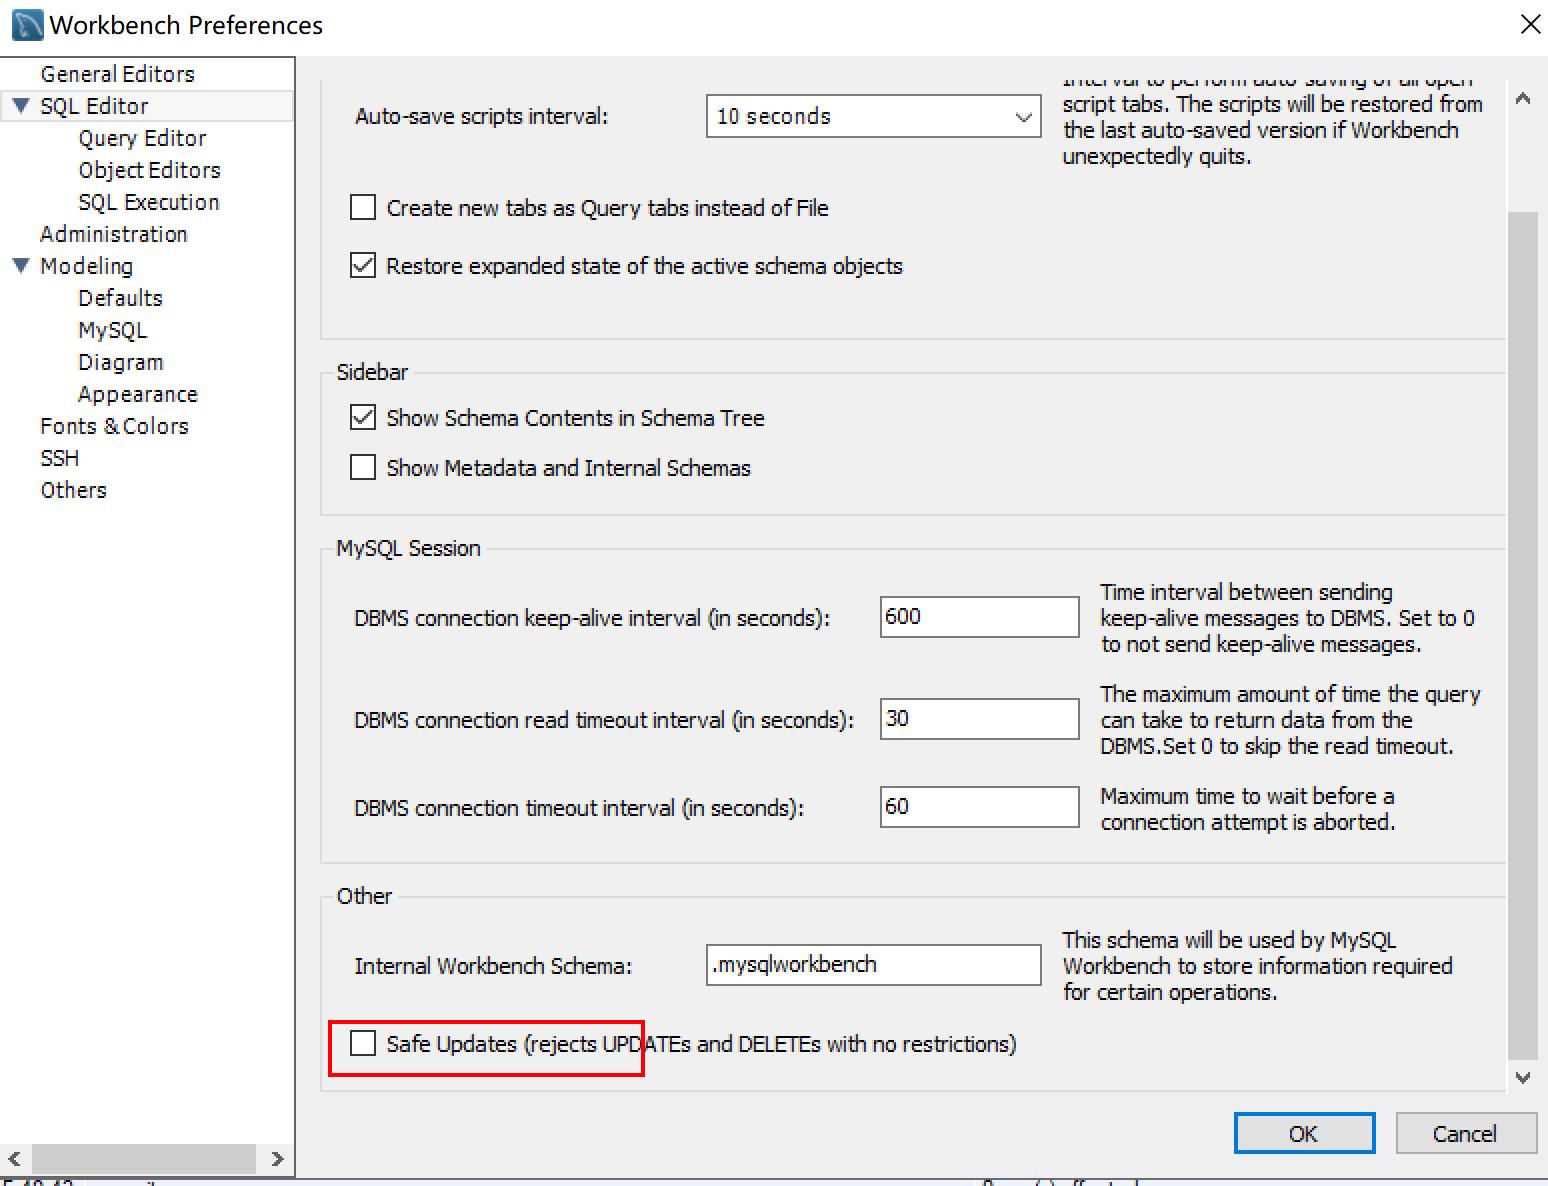
禁用安全模式,然后重新连接数据库
安装Tomcat
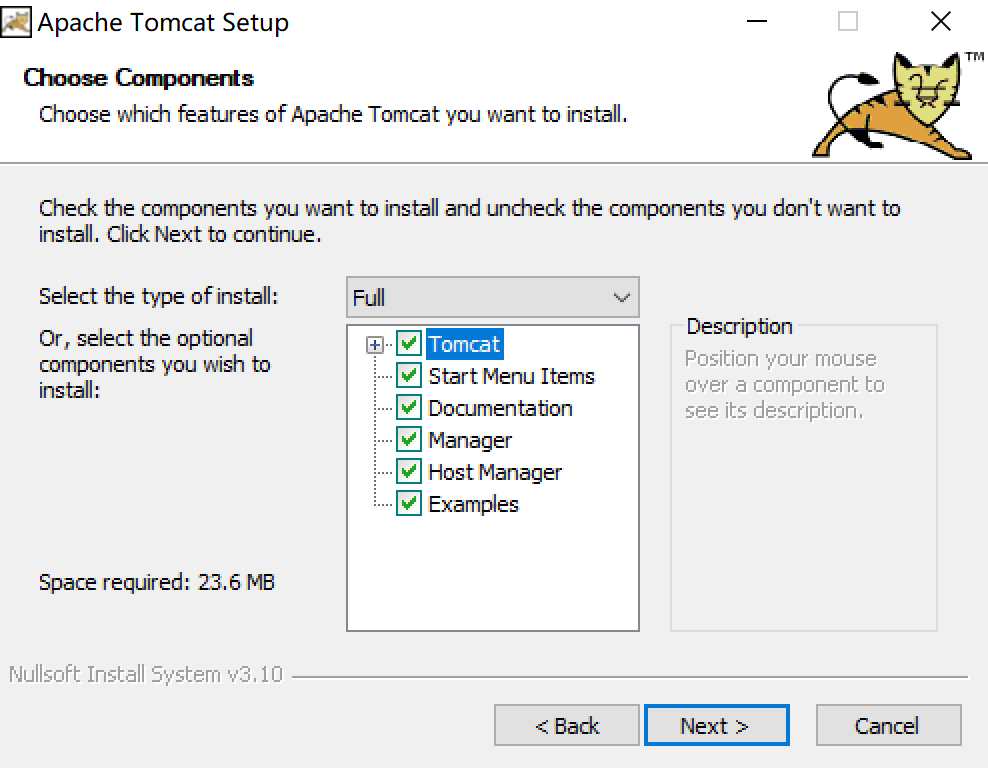
使用安装版安装Tomcat,选择full
配置Tomcat
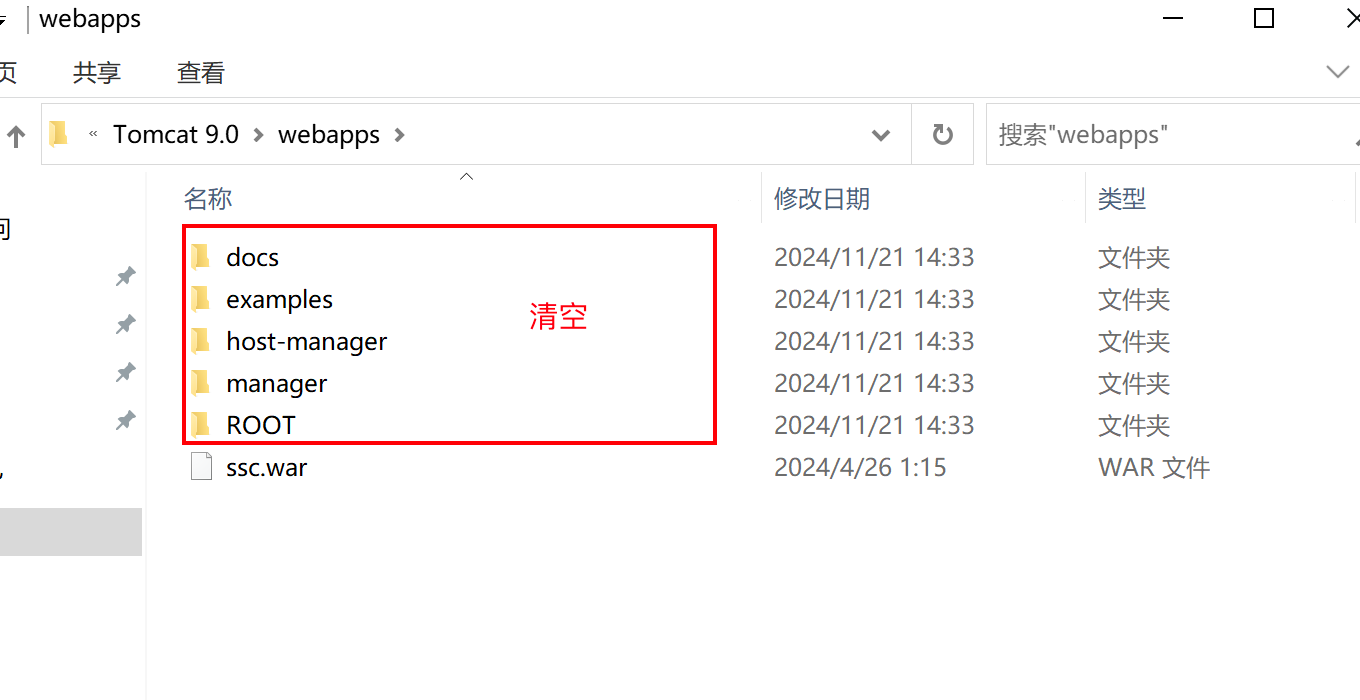
清空webapps目录,并放入ssc.war
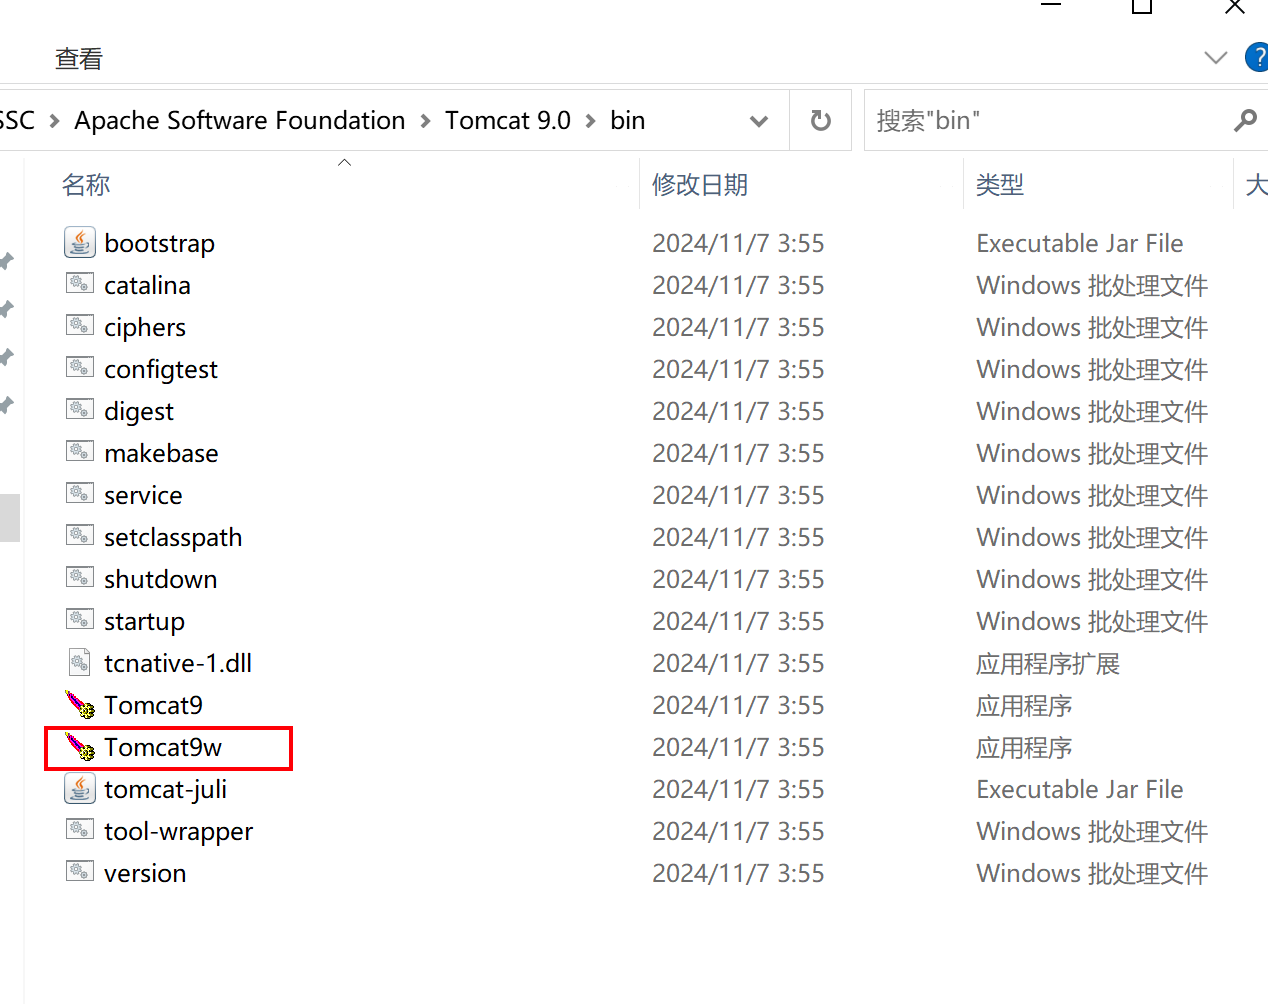
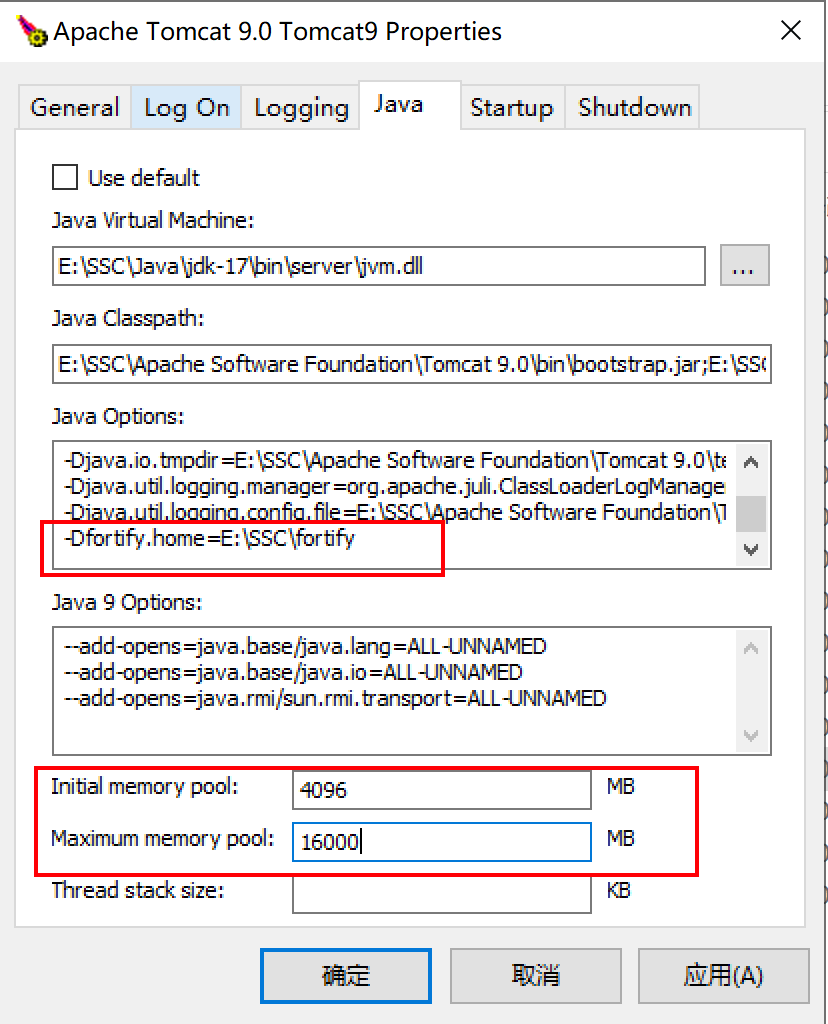
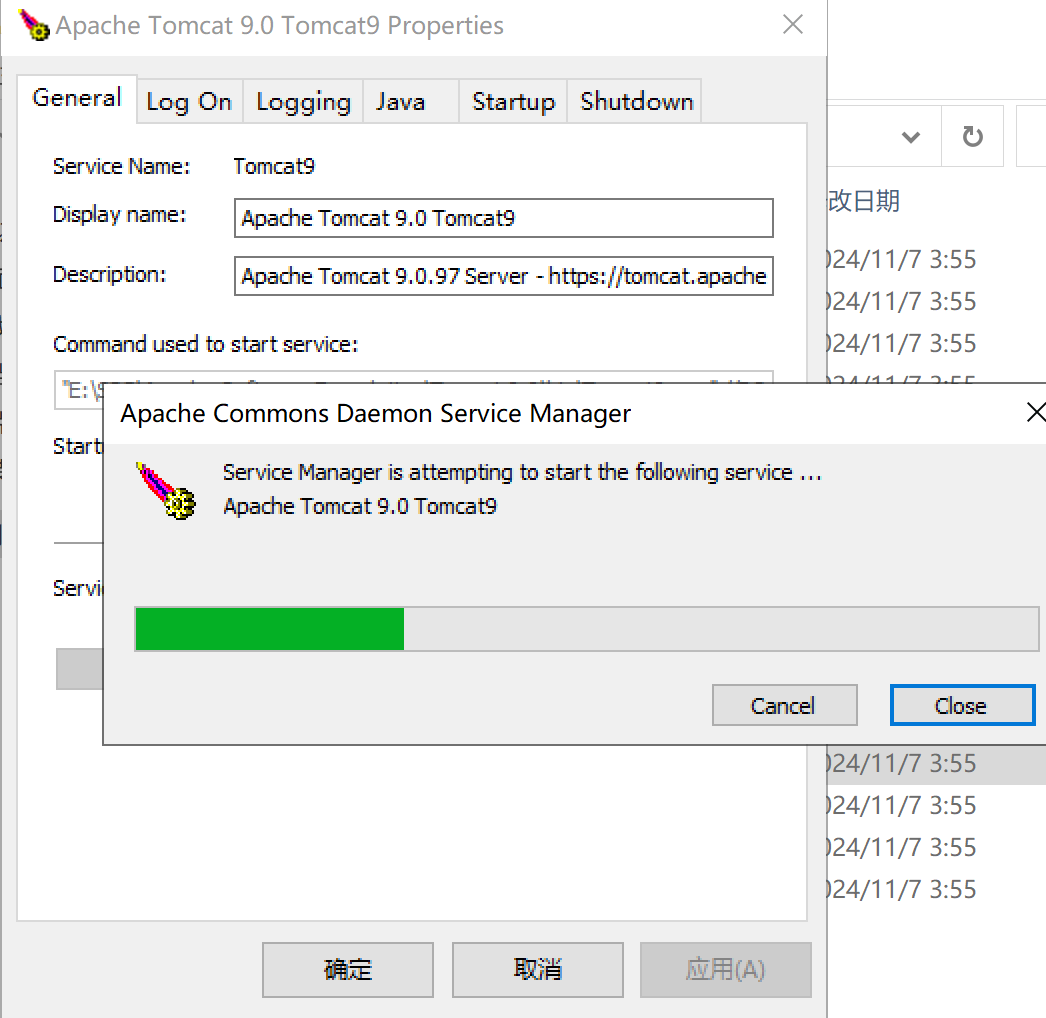
进入Apache Software Foundation\\Tomcat 9.0\\bin, 点开tomcat9w –> Java –> Java options 添加-Dfortify.home=E:\SSC\fortify –> 修改内存(初始化4G,最大推荐16以上) –> 应用, 然后启动Tomcat
安装SSC
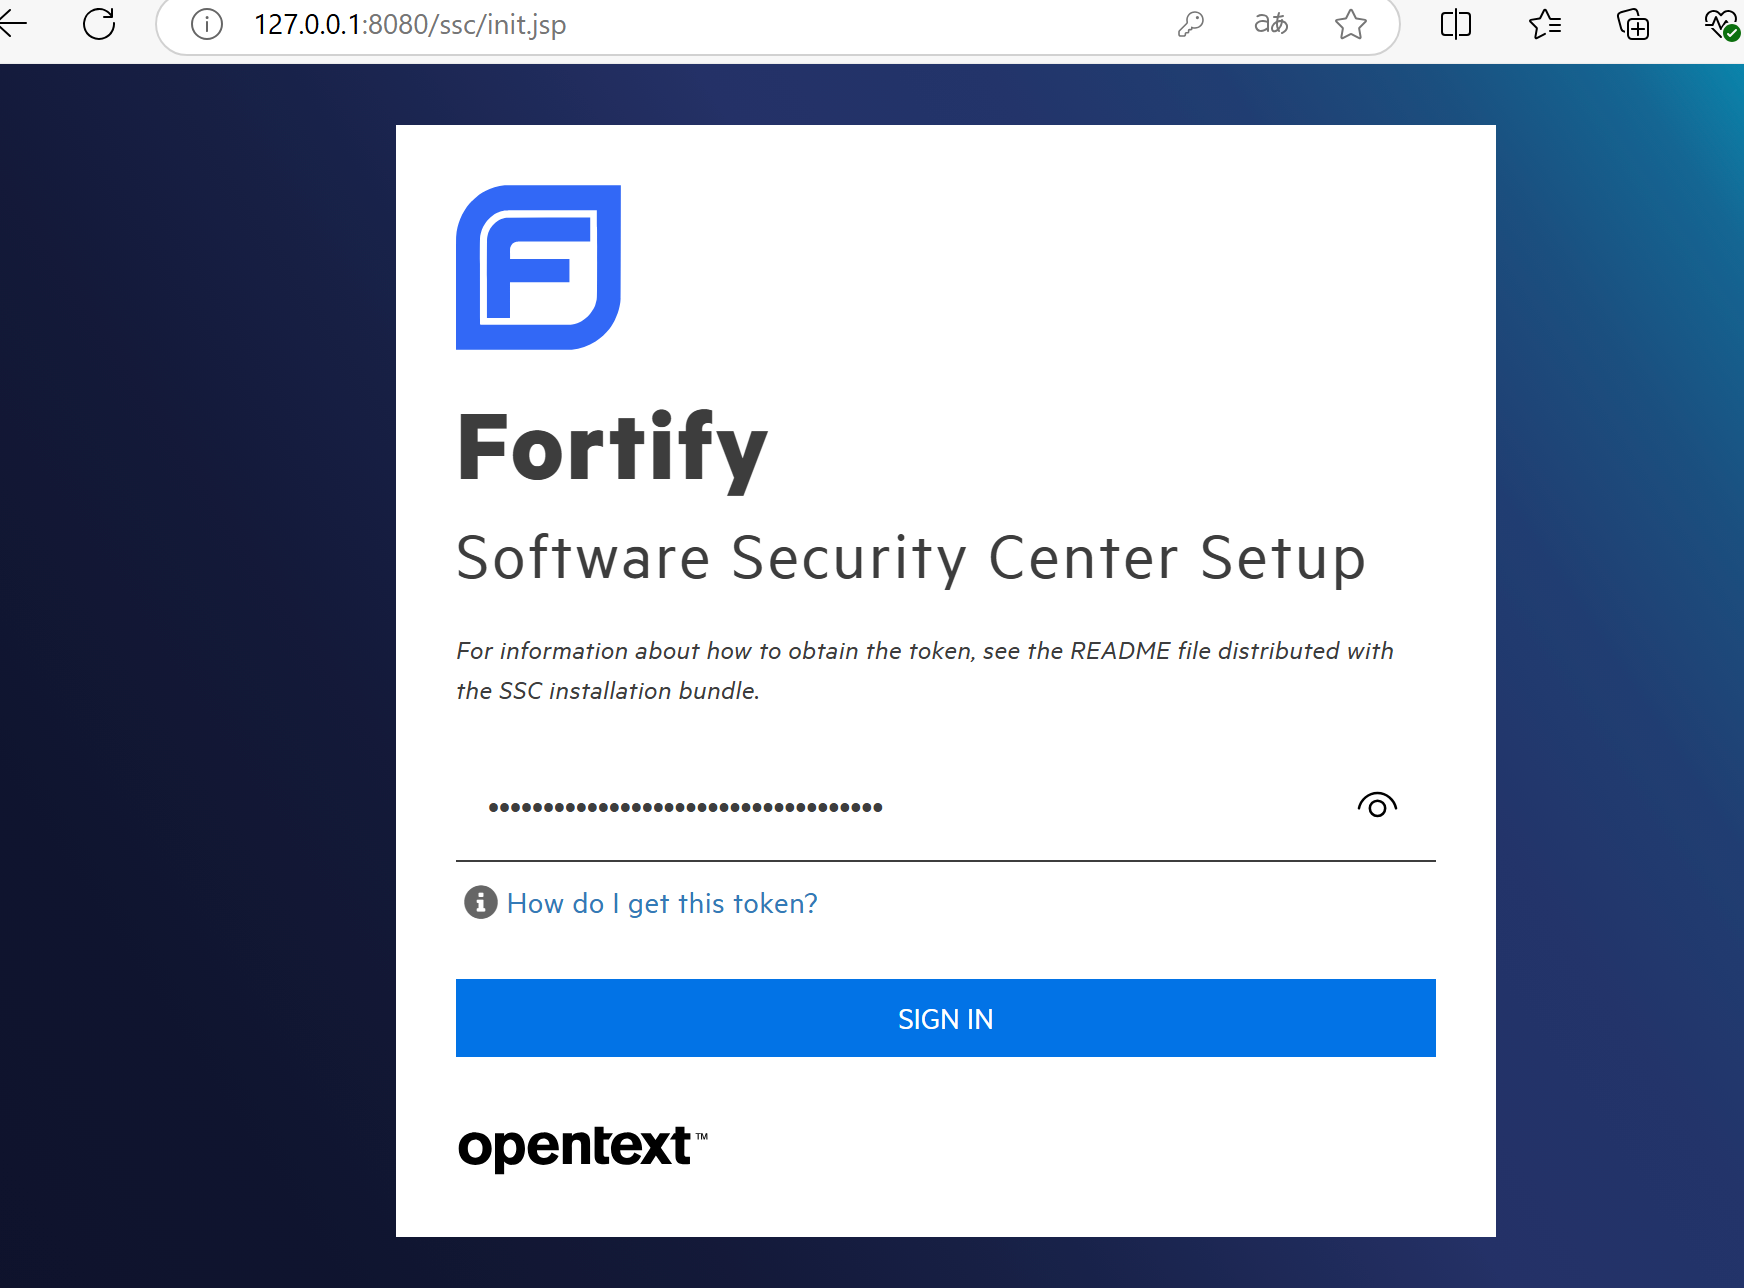
打开浏览器访问 http://127.0.0.1:8080/ssc/
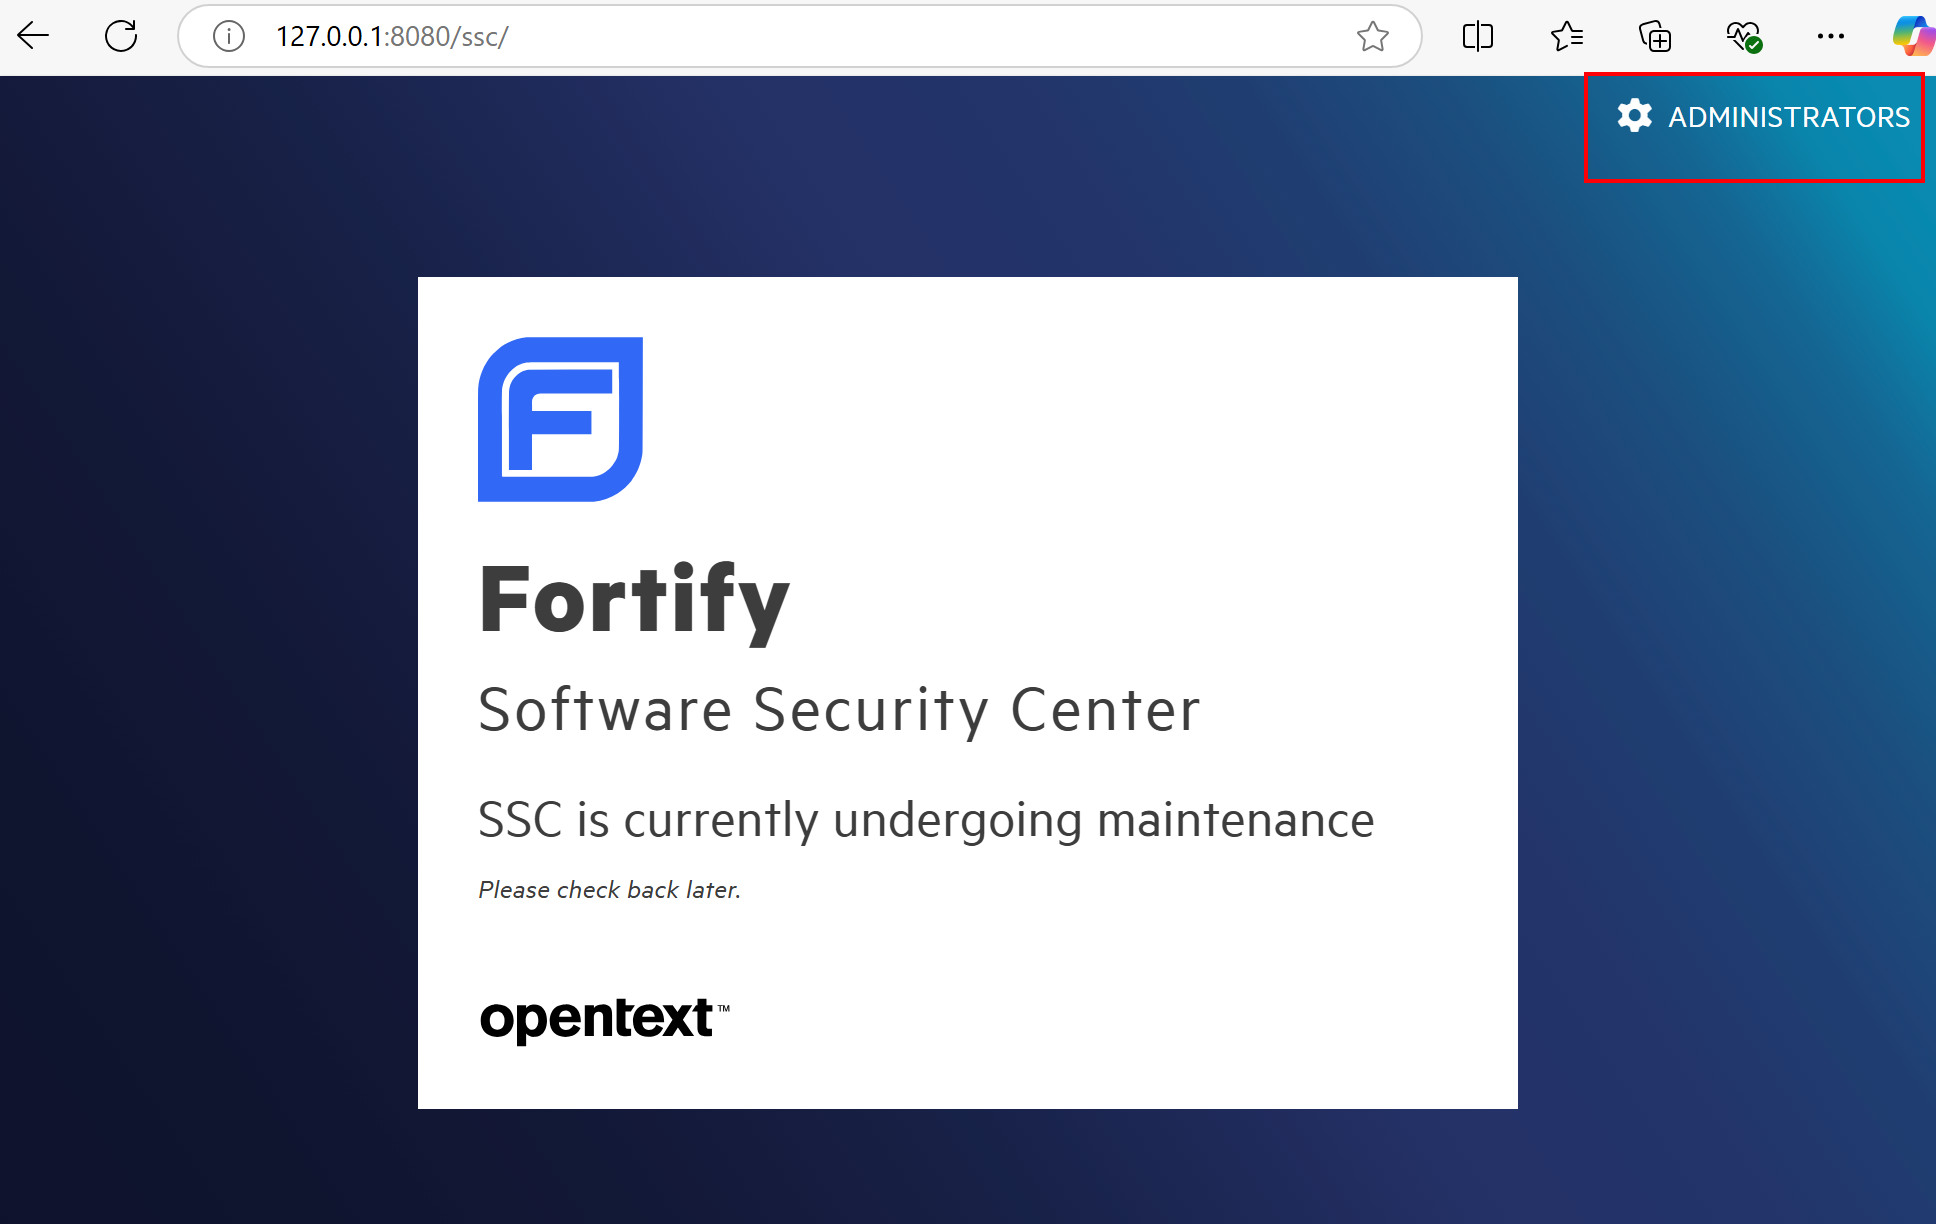
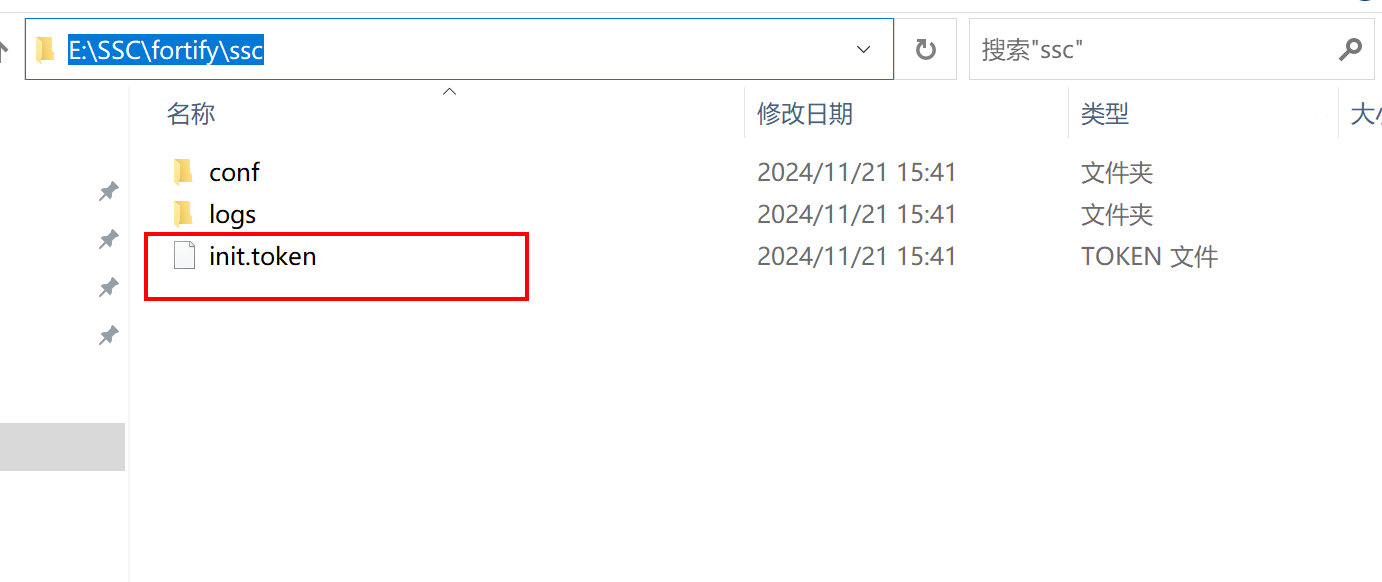
打开上面配置的那个fortify home的路径,有个init.token文件,复制内容贴进去
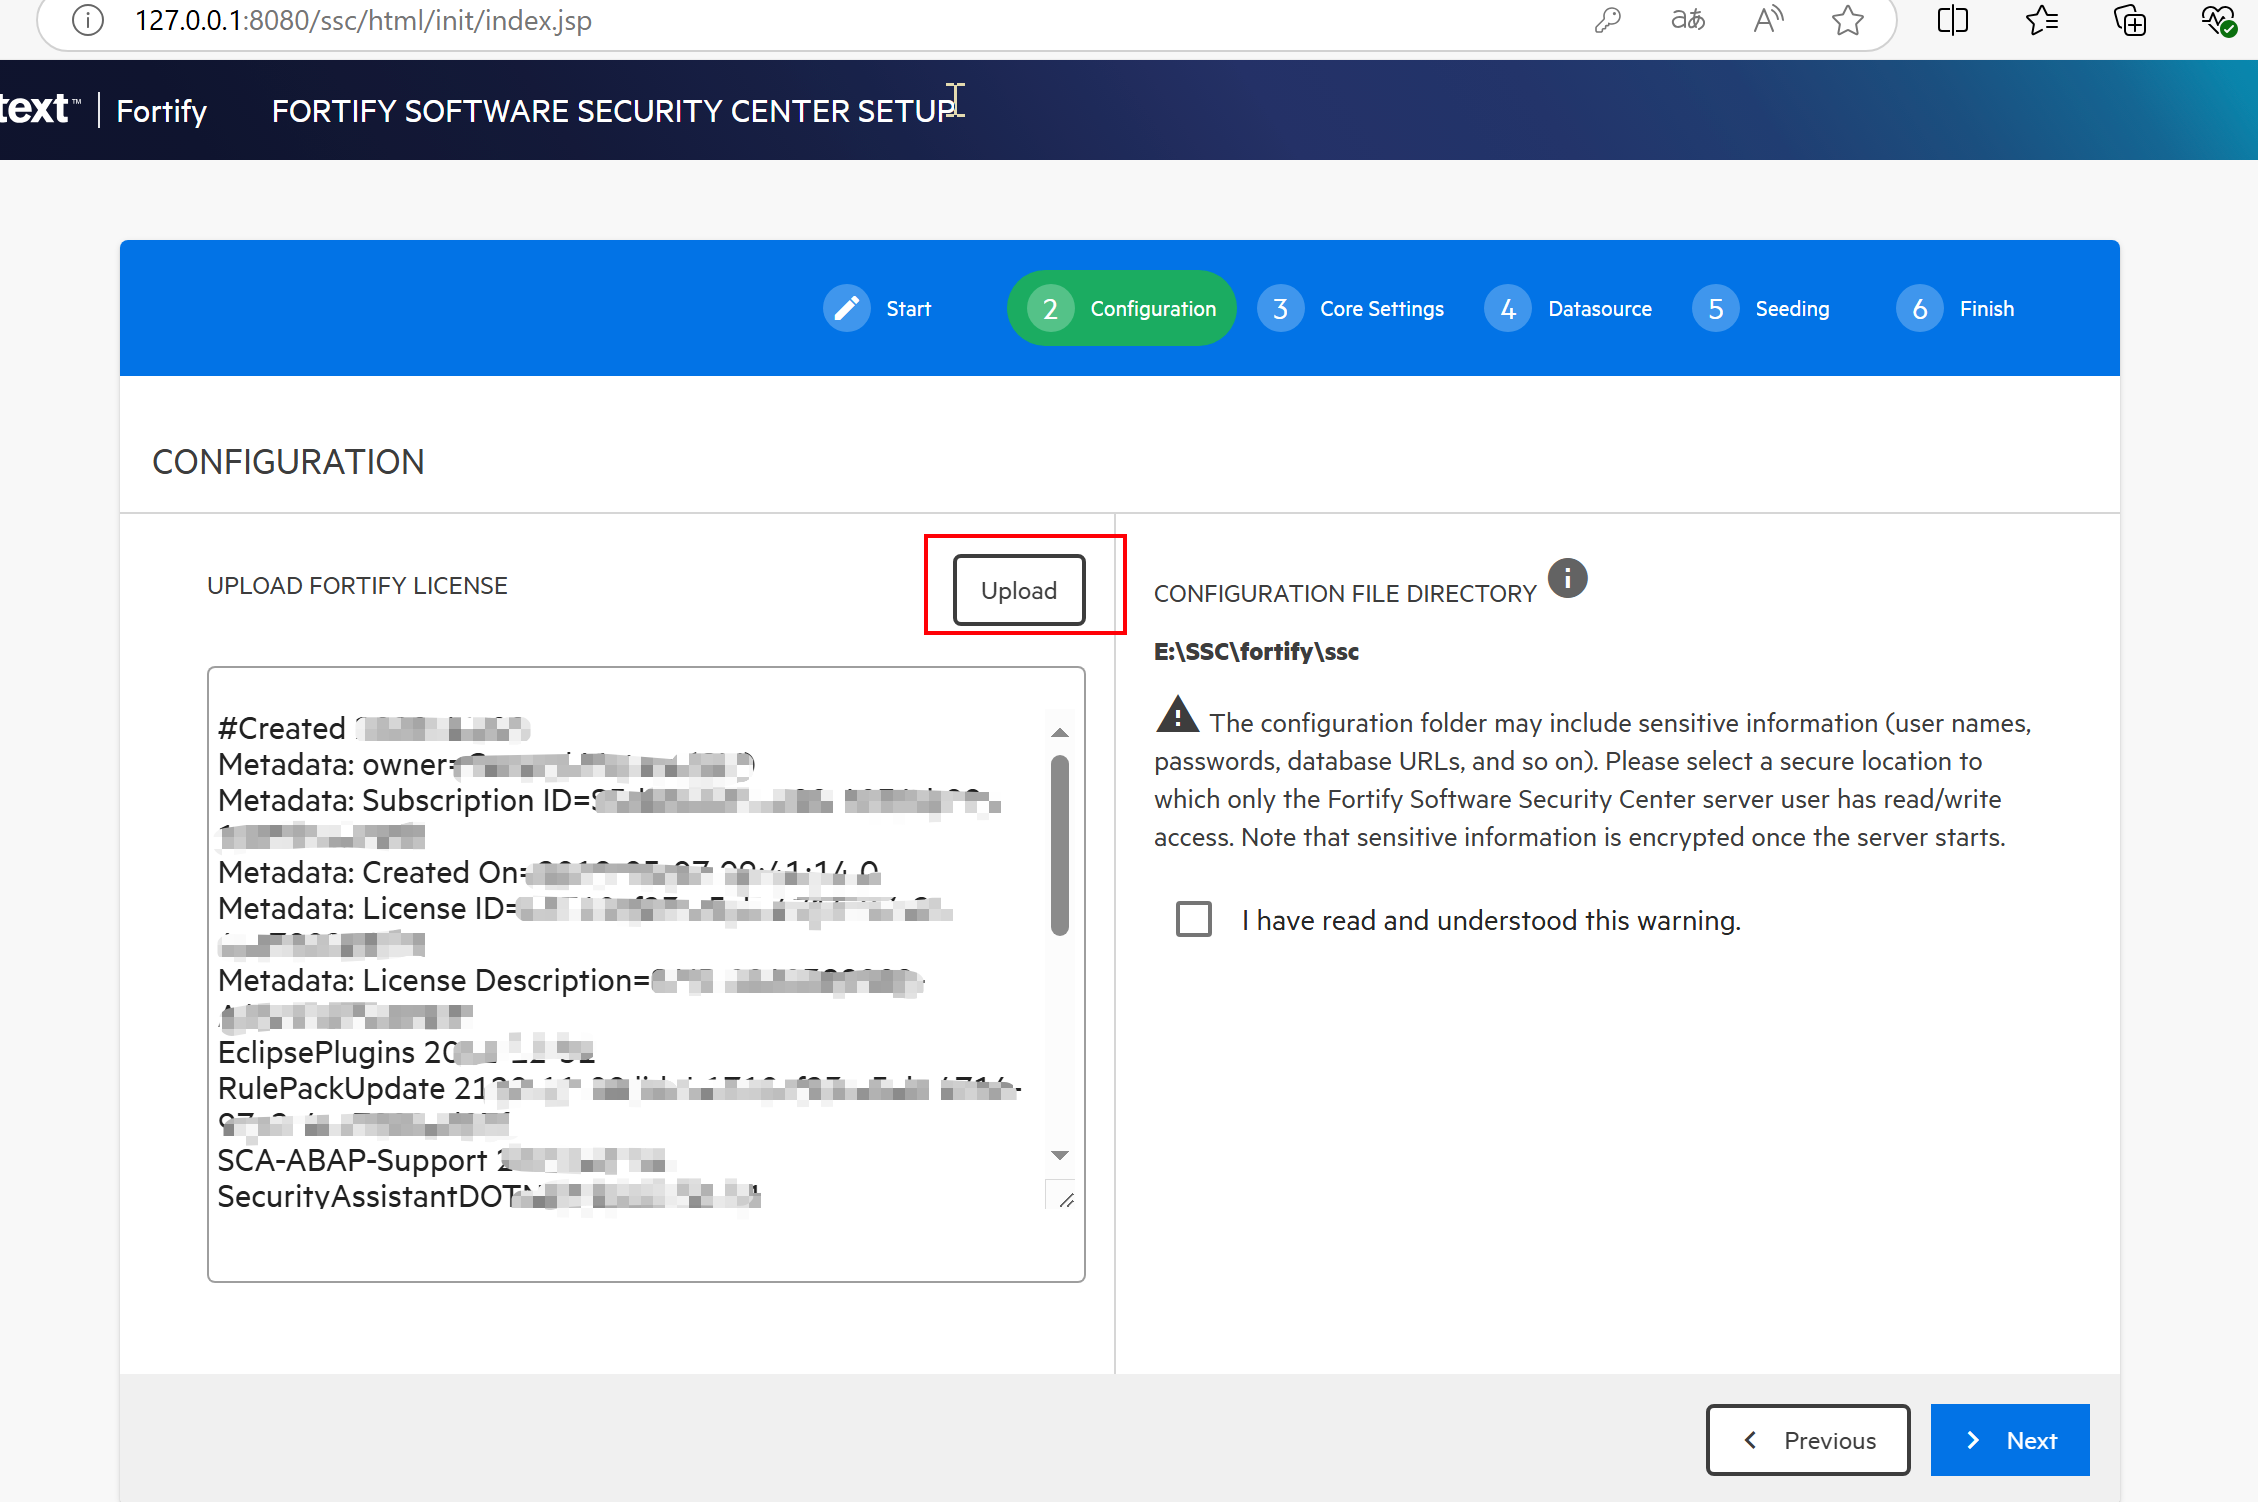
上传License
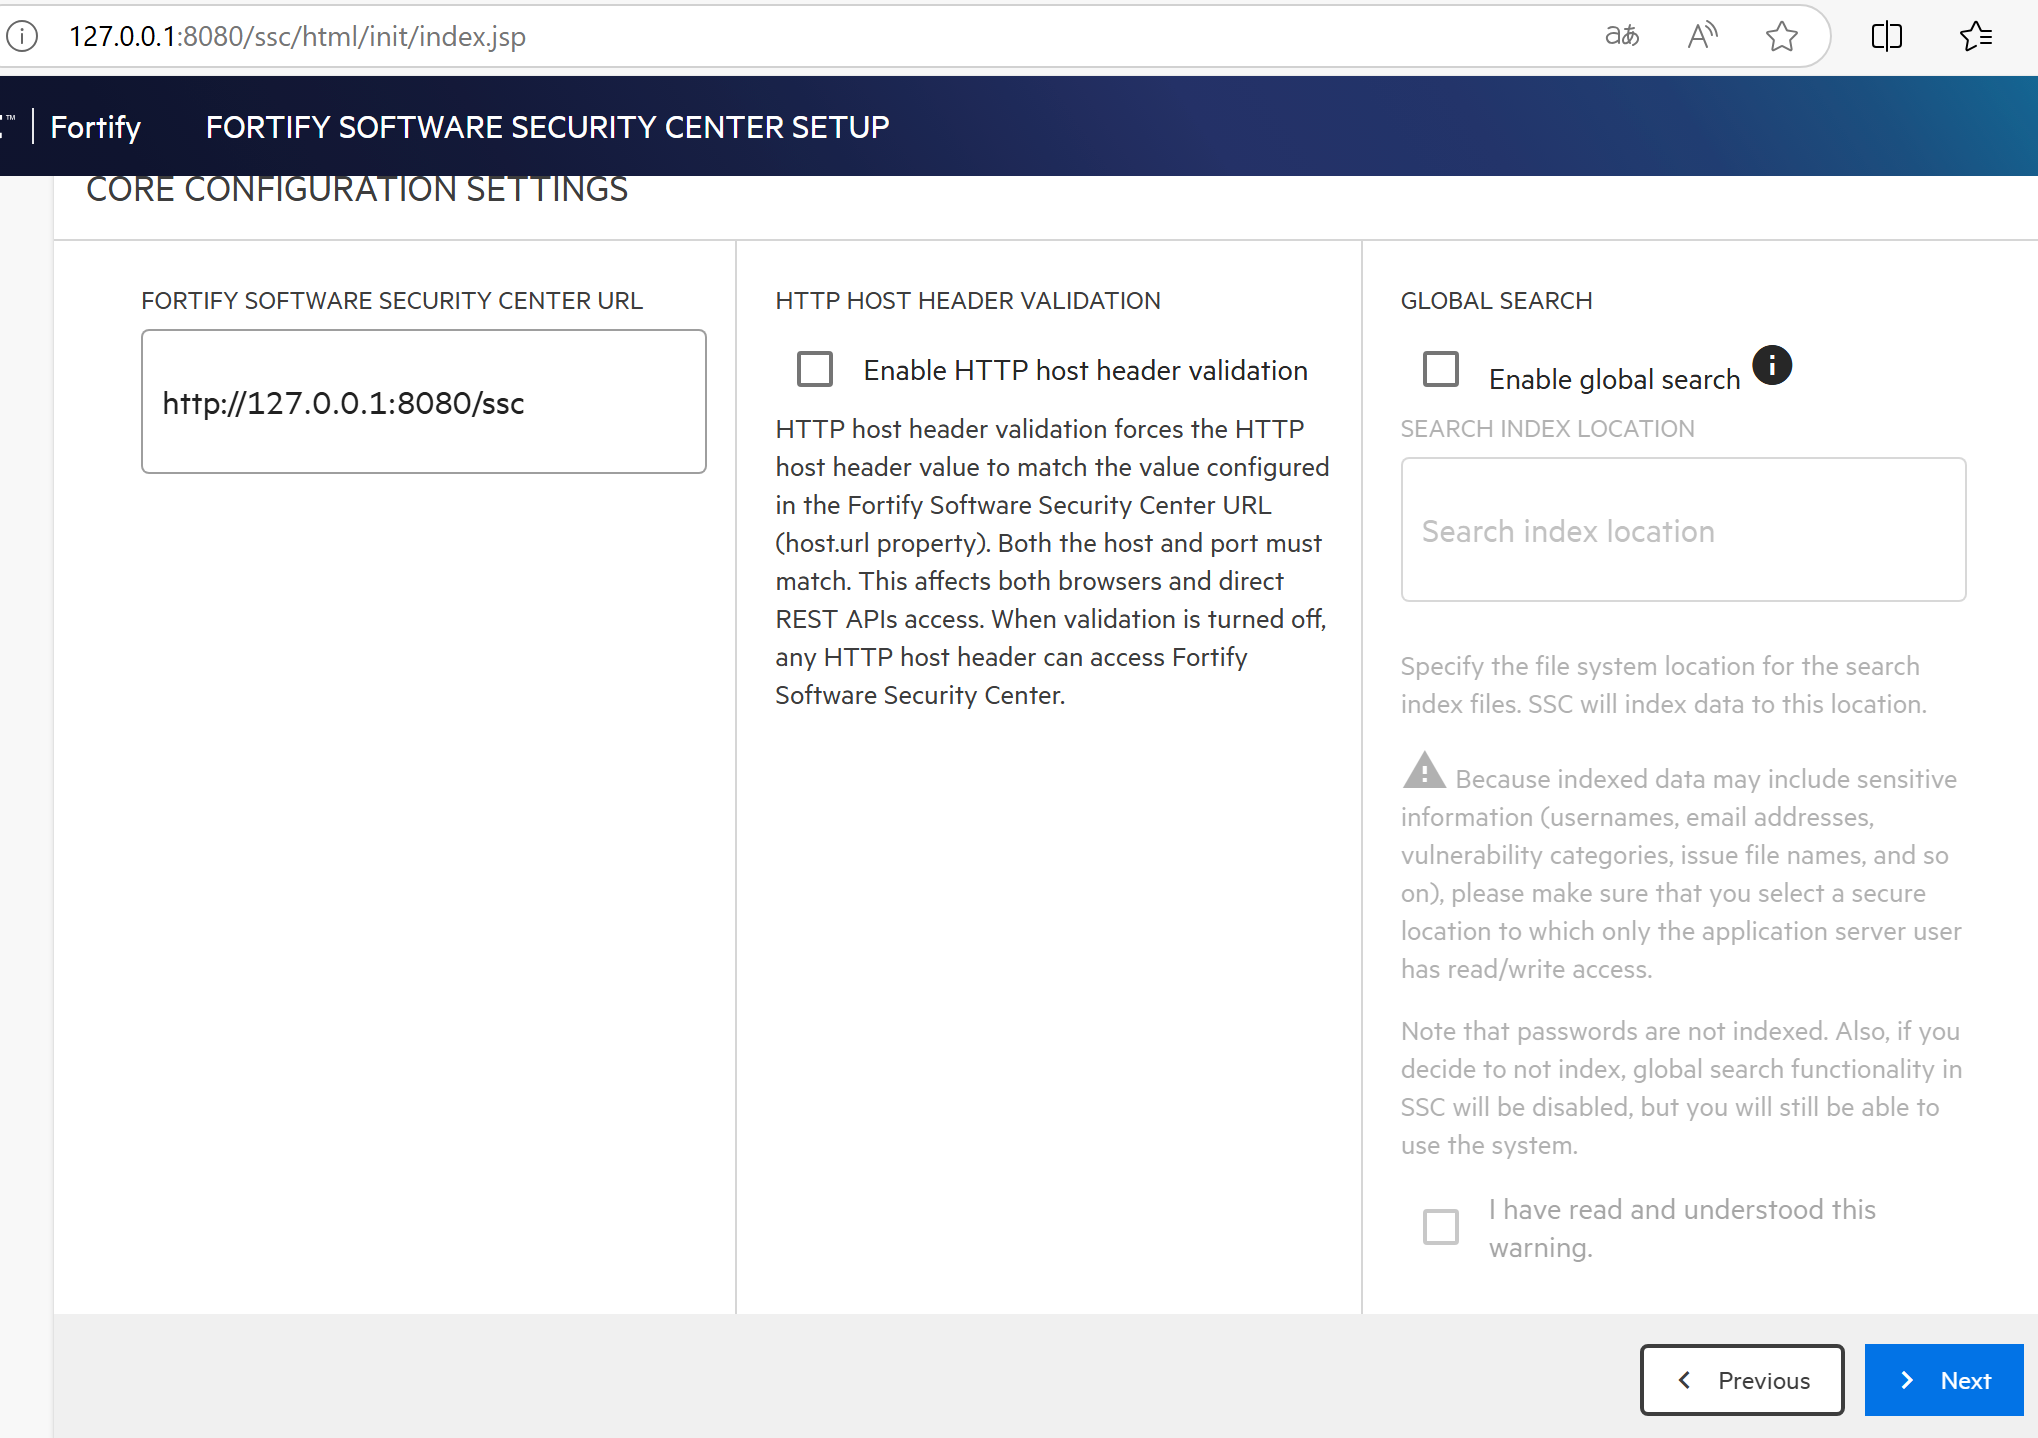
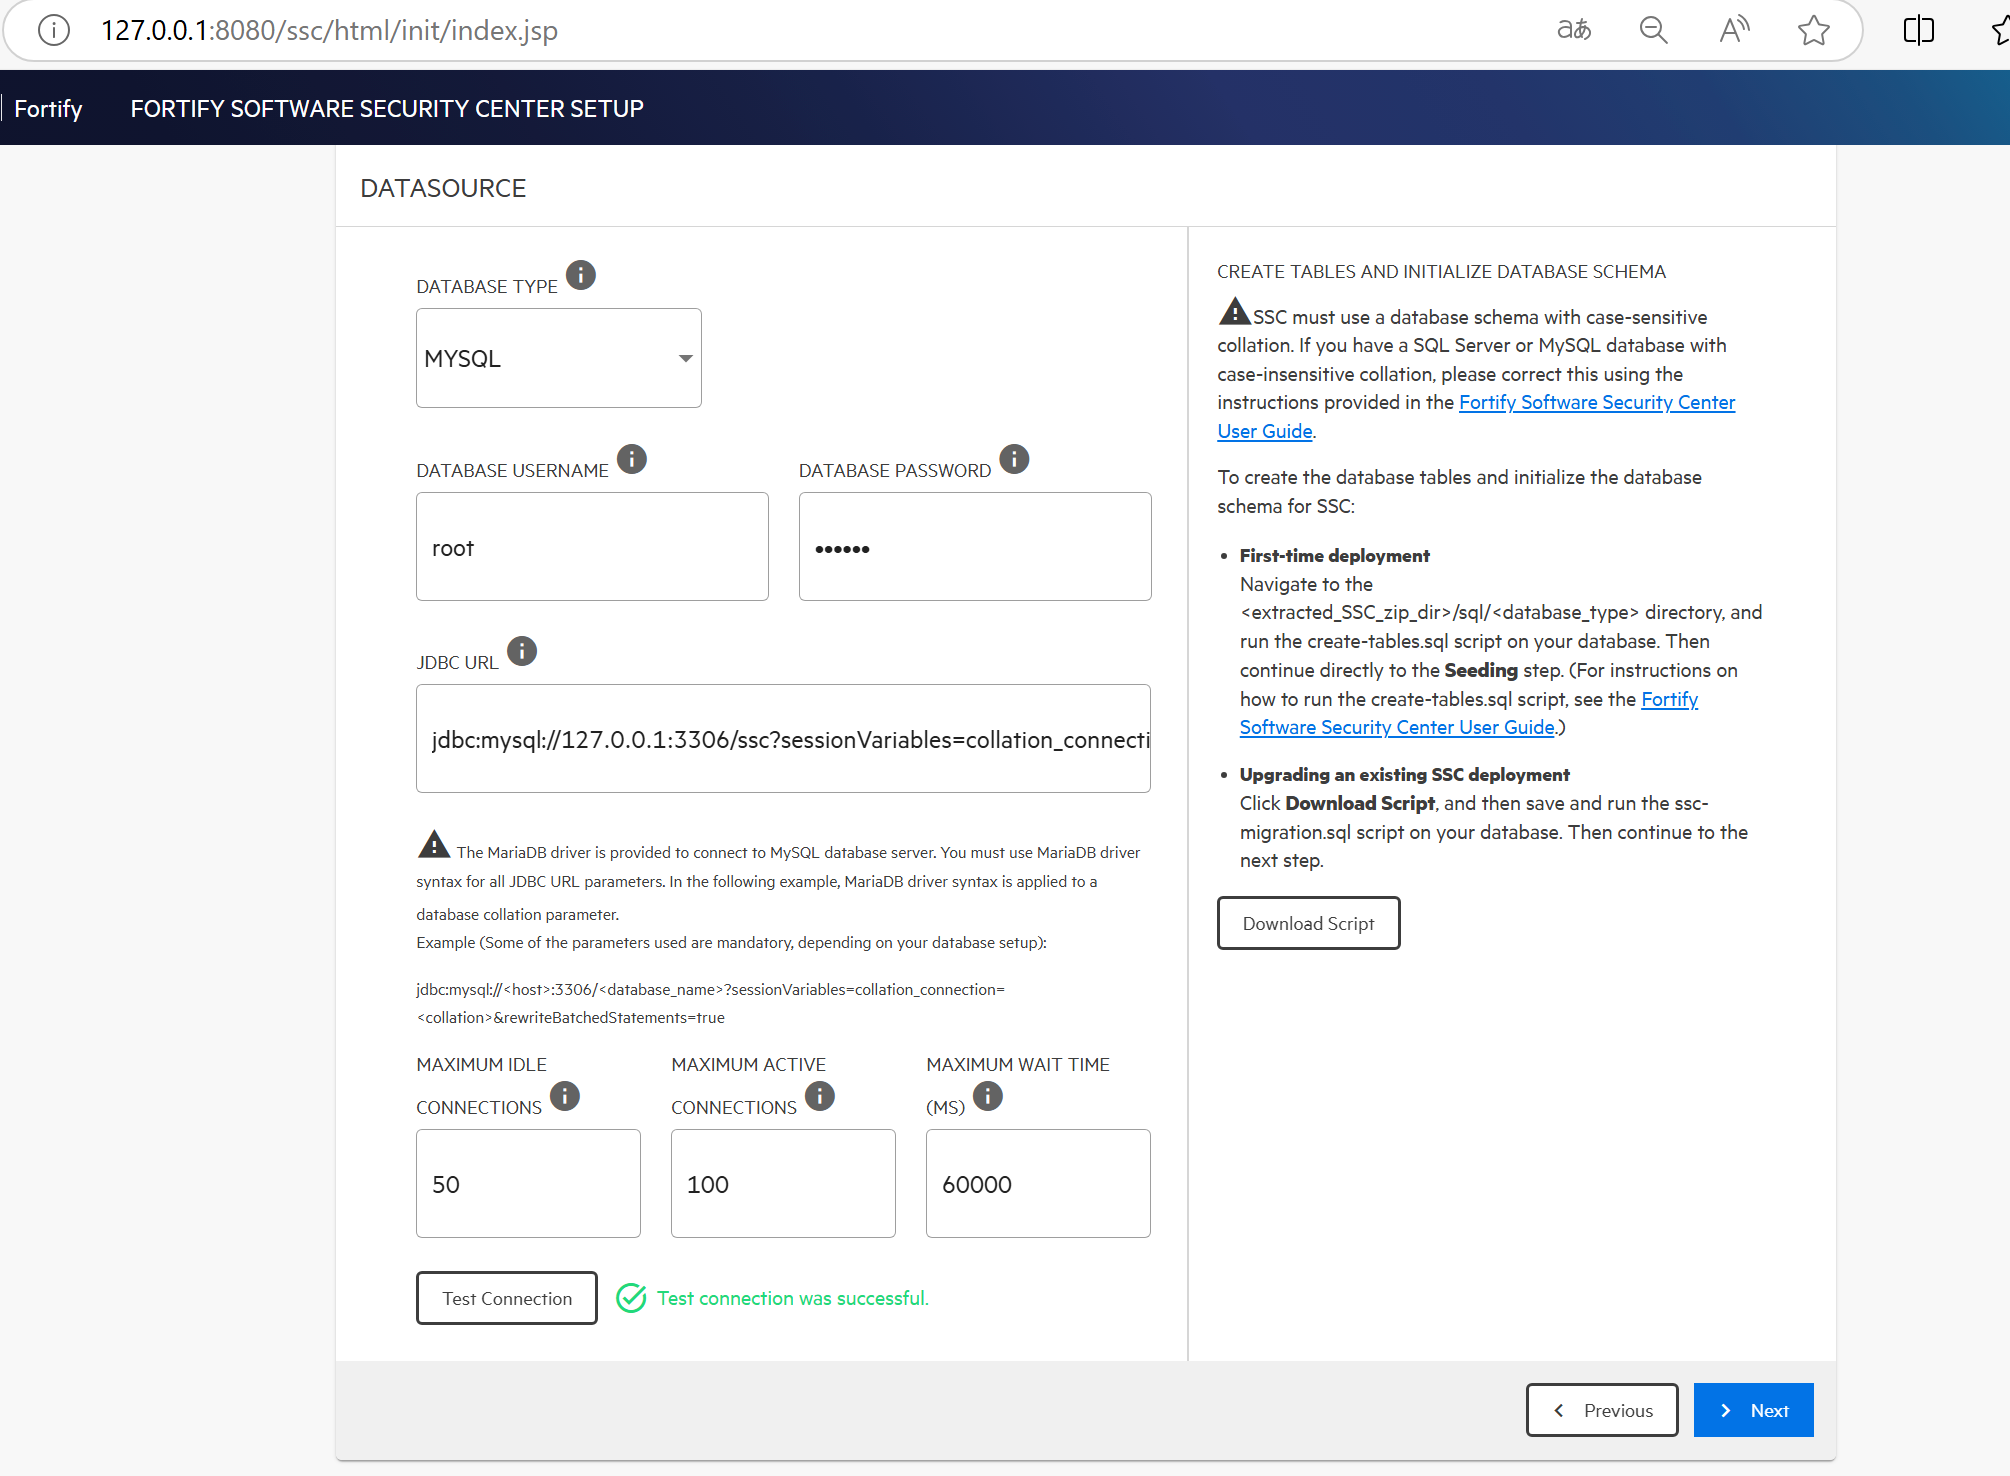
配置数据
jdbc:mysql://ip:3306/sscsessionVariables=collation_connection=utf8_bin&rewriteBatchedStatements=true
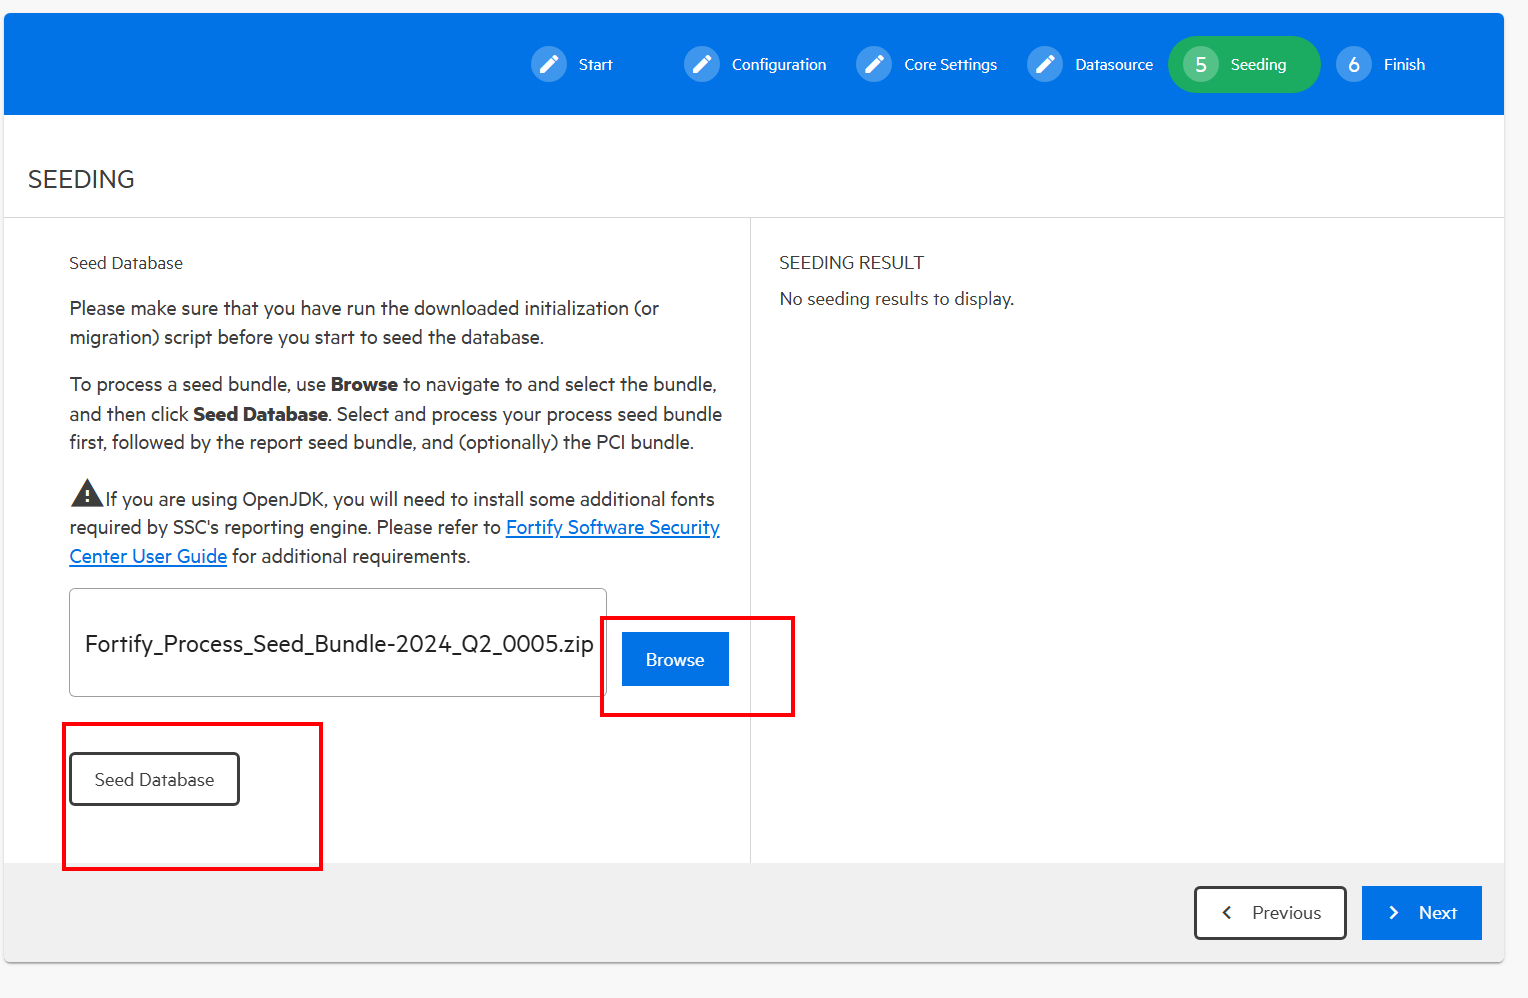
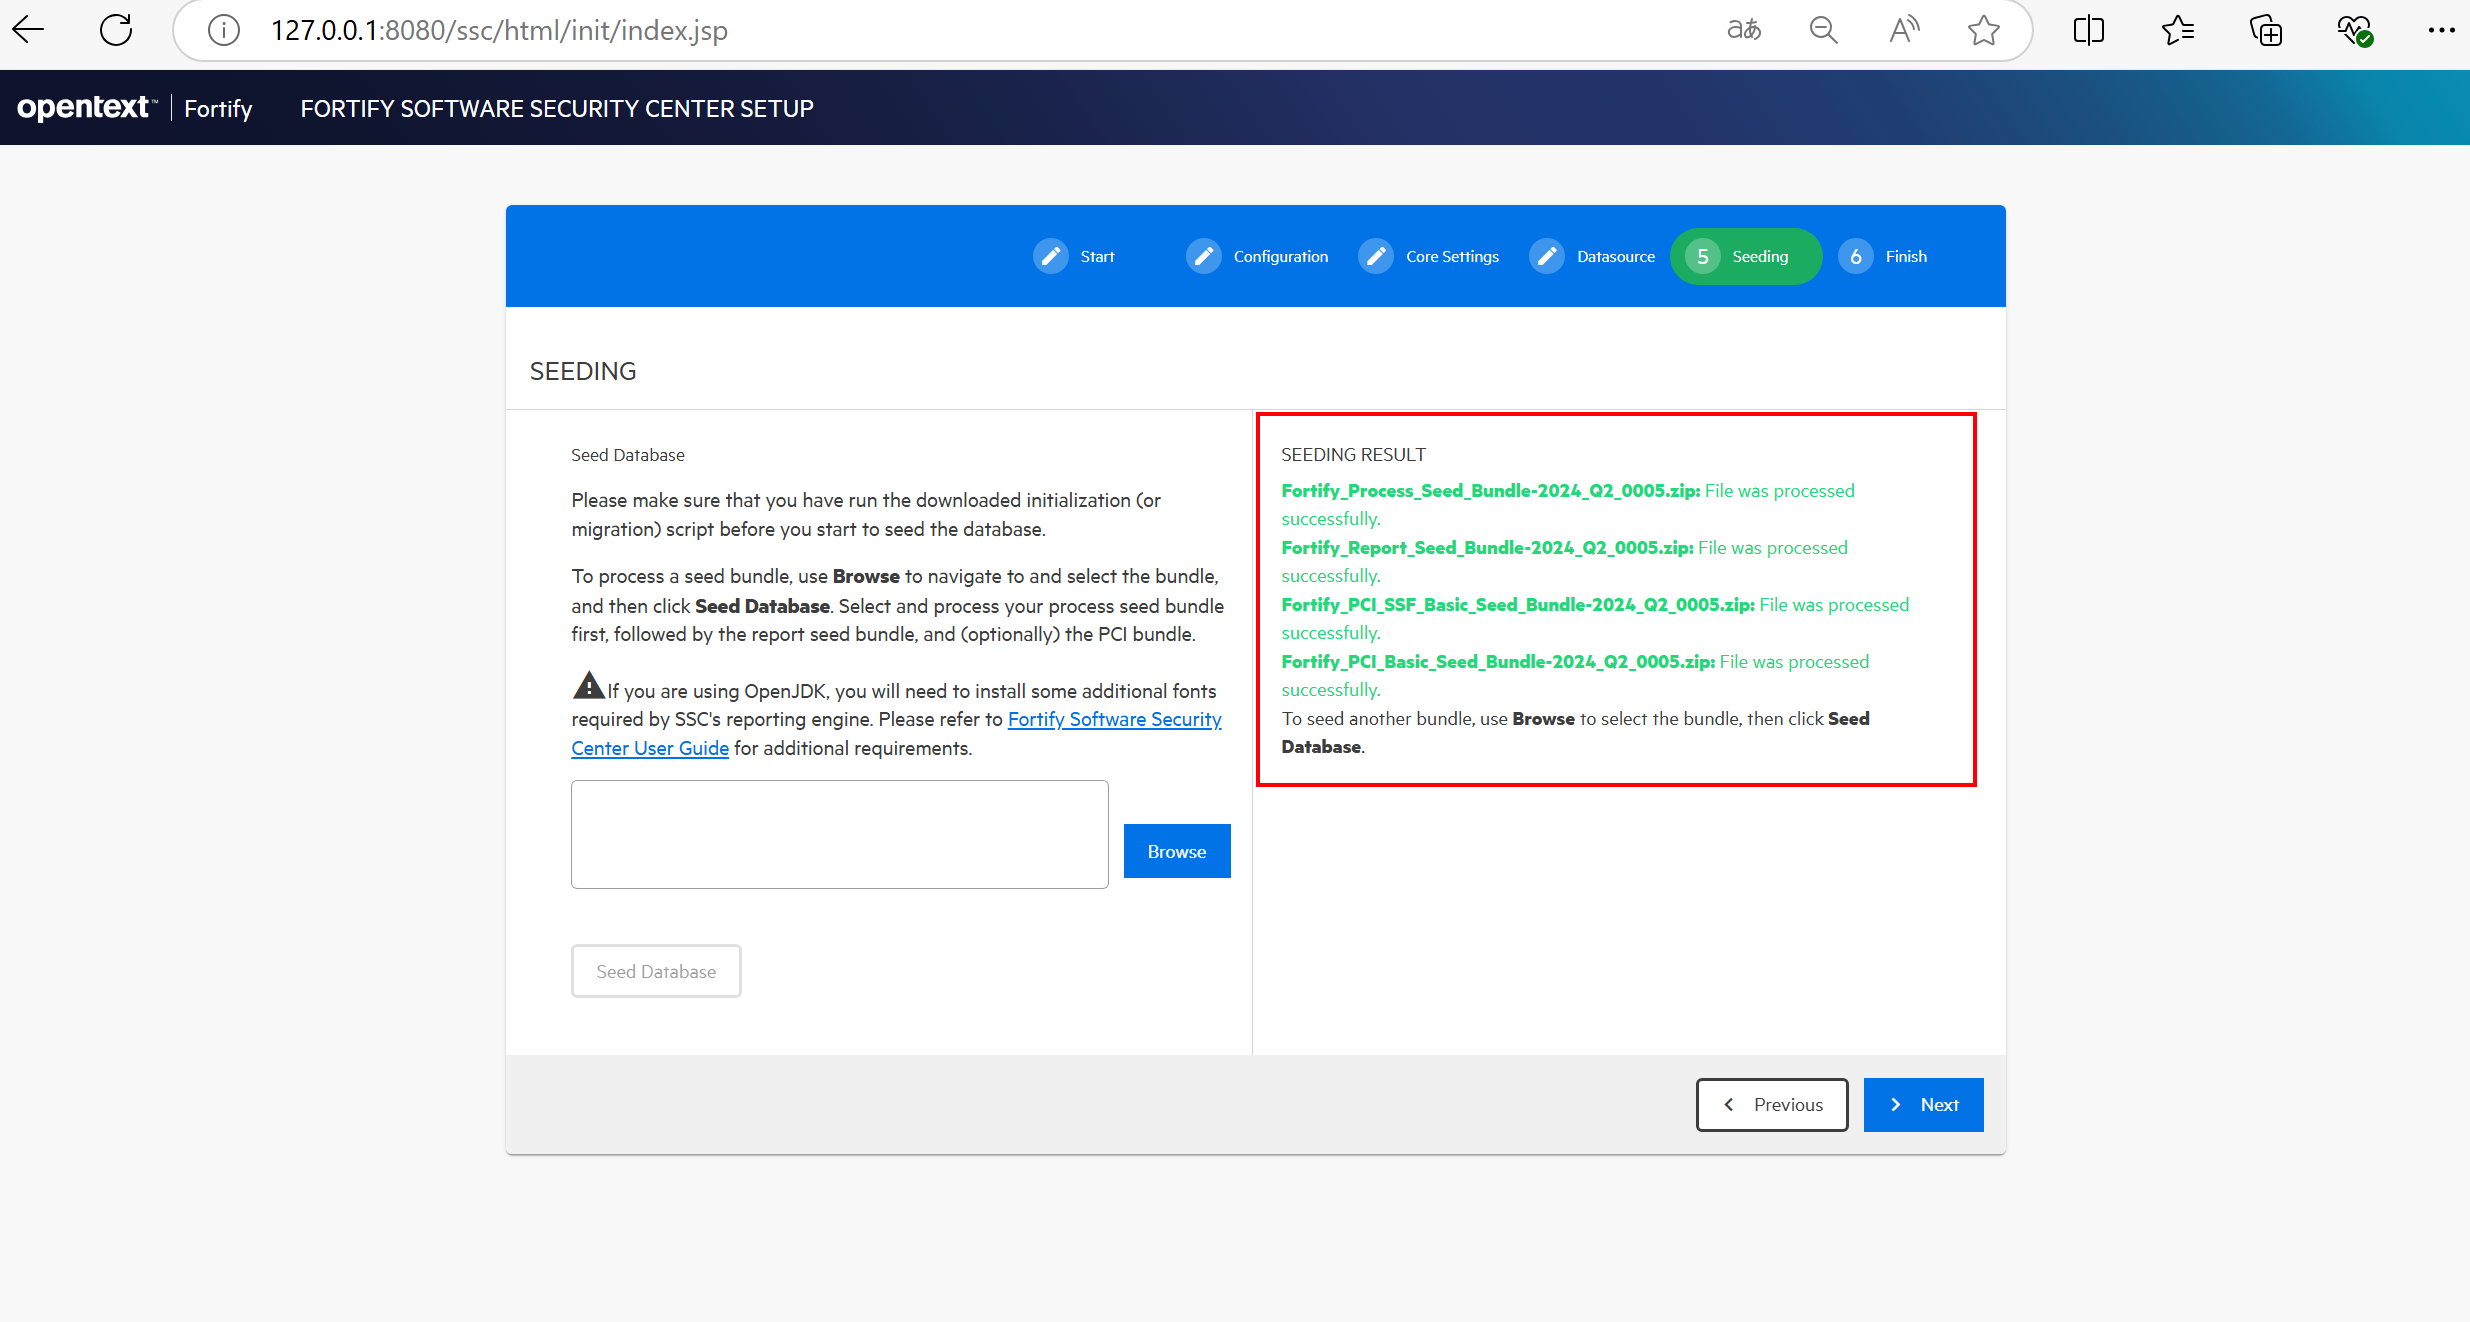
上传种子包,需要按顺序上传
重启Tomcat